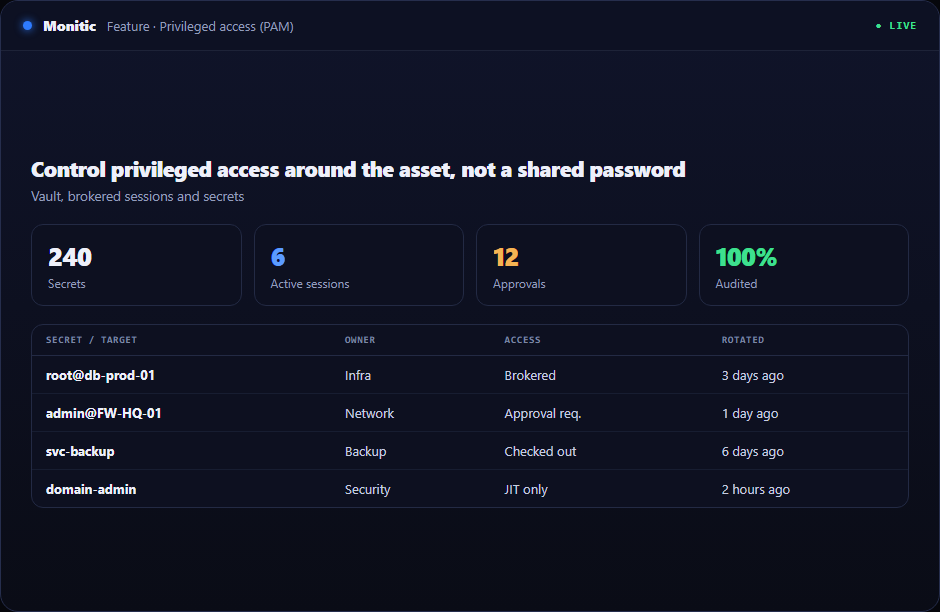
Kontrollera privilegierad åtkomst kring tillgången, inte ett delat lösenord
Ett valv är nödvändigt, men privilegierad åtkomst är ett arbetsflöde: välj den styrda tillgången, auktorisera personen, starta sessionen och behåll bevis. Monitic håller dessa steg sammankopplade.
Den tekniska åtgärden är bara en del av privilegierade tillgångar och sessioner. Team måste också identifiera rätt företag, bekräfta ägarskap, arbeta inom en underhållskontext och bevisa resultatet. Monitic håller dessa beslut i en enda styrd väg.
Varför detta arbetsflöde är viktigt
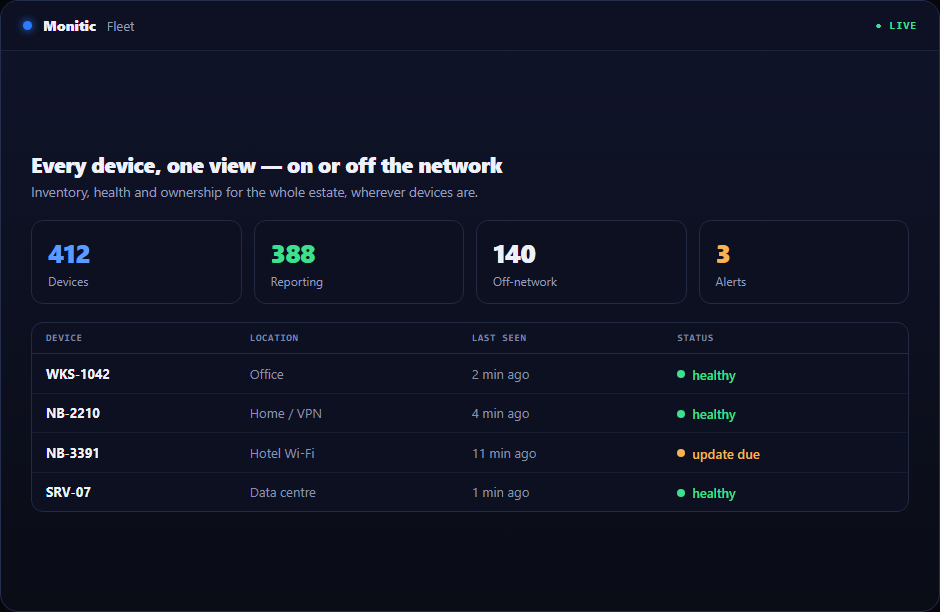
Ledningen ser förseningar; tekniker upplever kontextväxling. Båda kommer från samma arkitektur: separata verktyg underhåller separata versioner av tillgångarna. Att koppla privilegierade tillgångar och sessioner till den delade tillgångs- och tjänsteposten eliminerar det avstämningssteget.
Monitic löser företagsgränsen innan resursen exponeras och utvärderar sedan operatörens fokuserade behörigheter. Privilegierade tillgångar och sessioner kan därför delegeras utan att ge obegränsad plattforms- eller leverantörsadministration. Samma identitet följer åtgärden in i granskning och rapportering.
Hur privilegierade tillgångar och sessioner ser ut i Monitic
Modellera privilegierade tillgångar, konton, grupper och tilldelningar. Aktuell data paras med resursen och företaget bakom; skärmen är utformad för att besvara nästa operativa fråga snarare än att bara bevisa att data samlades in.
Starta styrda sessioner utan att i onödan exponera återanvändbara referenser. En tekniker kan gå från observation till relevant fjärrverktyg, arbetsflöde eller utredning utan att återigen ange kund- och tillgångsrelationen.
Registrera sessionsmetadata och säkerhetskritiska åtgärder i granskningsspåret. Mänskliga, automatiserade och AI-styrda vägar konvergerar på samma auktoriserings- och bevisningsmodell, vilket undviker en privilegierad bakdörr för bekvämlighet.
Utvärderingskontrollpunkter för privilegierade tillgångar och sessioner
En användbar utvärdering bör bevisa arbetsflödet mot verklig omfattning snarare än en polerad demodatabas. Använd följande kontrollpunkter när du validerar privilegierad sessionshantering:
- Tillstånd: Verifiera att plattformen kan modellera privilegierade tillgångar, konton, grupper och tilldelningar och att tidsstämplar, företagsägarskap och undantag är förståeliga för en operatör som inte konfigurerade funktionen.
- Åtgärd: Bekräfta att auktoriserade tekniker kan starta styrda sessioner utan att i onödan exponera återanvändbara referenser utan att få bredare åtkomst än uppgiften kräver.
- Bevis: Kontrollera att Monitic kan registrera sessionsmetadata och säkerhetskritiska åtgärder i granskningsspåret och att resultatet är användbart i en operativ granskning, kundsamtal eller revision.
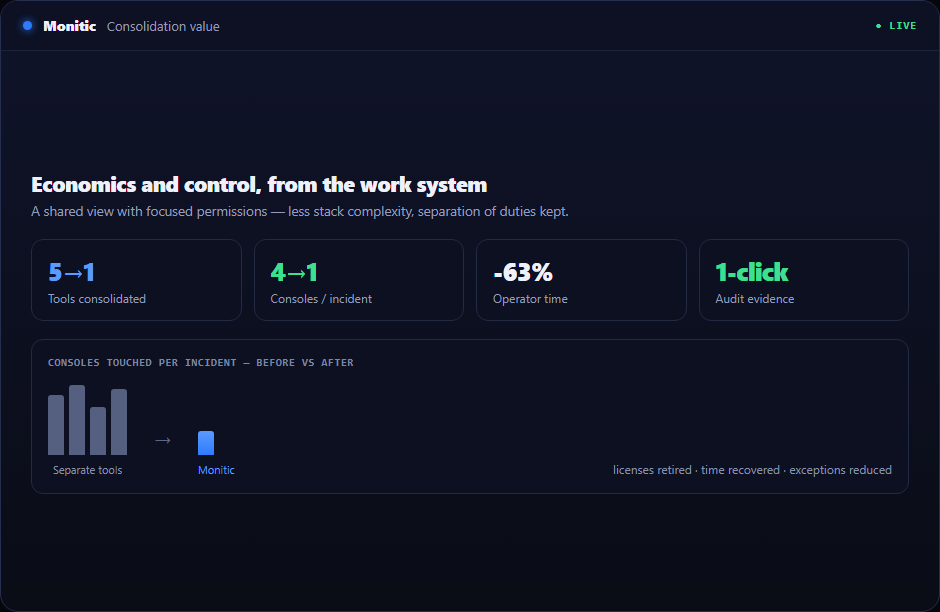
Registrera baslinjetid, antal berörda konsoler och tillgängliga bevis före Monitic. Upprepa samma scenario i provperioden. Jämförelsen bör visa om privilegierade tillgångar och sessioner minskar överlämningar såväl som att slutföra den tekniska uppgiften.
Från bevis till verifierad åtgärd
- Observera undantaget. Separera materiella förhållanden från normal variation.
- Koppla ägarskap. Identifiera teamet, teknikern eller arbetsflödet som ansvarar.
- Agera med kontext. Använd aktuella bevis och minst störande respons.
- Gör avslutningen hållbar. Registrera resultat, kvarvarande undantag och nästa granskningsdatum vid behov.
Arbetsflödet skalar eftersom kunskap blir bevis snarare än folklore.
Affärsvärde bortom funktionen
Den praktiska avkastningen är operativ konsekvens. En ny tekniker följer samma styrda väg som en expert; ett nytt kundföretag ärver samma isolerings- och rapporteringsmodell; en ny modul återanvänder de etablerade tillgångs- och identitetsgrunderna.
Den konsekvensen är vad som gör att privilegierade tillgångar och sessioner kan skalas utan en motsvarande ökning av manuell samordning.
Kopplat till resten av plattformen
Arbetsflödet för privilegierade tillgångar och sessioner slutar inte på denna sida. Service desk kan hålla ägarskap, automation kan standardisera repeterbara steg och rapportering kan omvandla aktuellt tillstånd till återkommande bevis. Mon-Ai använder samma avgränsade kontext när den föreslår en nästa åtgärd.
Vanliga frågor
Kan vi införa privilegierade tillgångar och sessioner utan att ersätta angränsande system?
Ja. Monitic kan börja som det operativa lagret kring det omedelbara arbetsflödet och expandera i takt med att integrationer och delad kontext visar sig användbara.
Hur begränsas underanvändare?
En begränsad underanvändare måste först tillåtas in i företaget; RBAC styr sedan vilka operationer som är tillgängliga där. Klientägarskapet förblir förankrat i rotkontot.
Behandlas AI-åtgärder annorlunda än mänskliga åtgärder?
AI-styrda operationer använder den mänskliga direktörens omfattning och kan bära dubbel attribution. Chef-godkända åtgärder är utformade för att stanna vid en bekräftelsegräns.
Var kan vi se paketering?
Börja med prissidan och validera den nödvändiga modulen under 14-dagars provperioden. En demo kan kartlägga kapaciteten till en fasad konsolideringsplan.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.