Säkerhetsoperationer utan skatten av sex konsoler
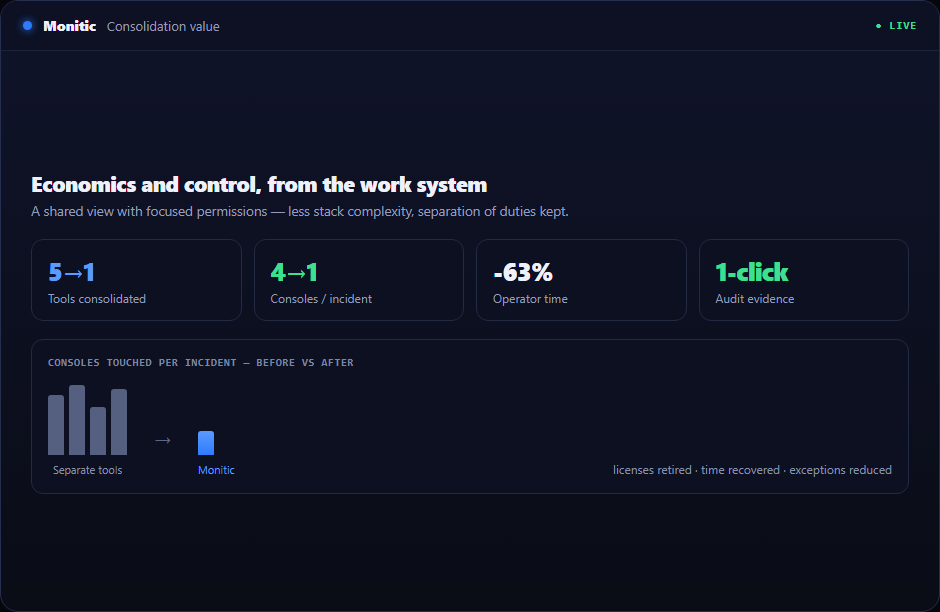
De flesta säkerhetsstackar är en olycka i upphandlingshistorien: en SIEM köpt efter en incident, en sårbarhetsskanner köpt före en revision, en konsol per brandväggsleverantör, ett PAM-valv som står ensamt och en RMM som ingen av dem pratar med. Varje varning startar en snurrstolsundersökning över system som var och en håller en annan fragment av sanningen. Skatten betalas två gånger – en gång i prenumerationer, en gång i minuterna det tar en analytiker att sammanställa sammanhang innan något beslut kan fattas.
Tre problem varje säkerhetsteam känner igen
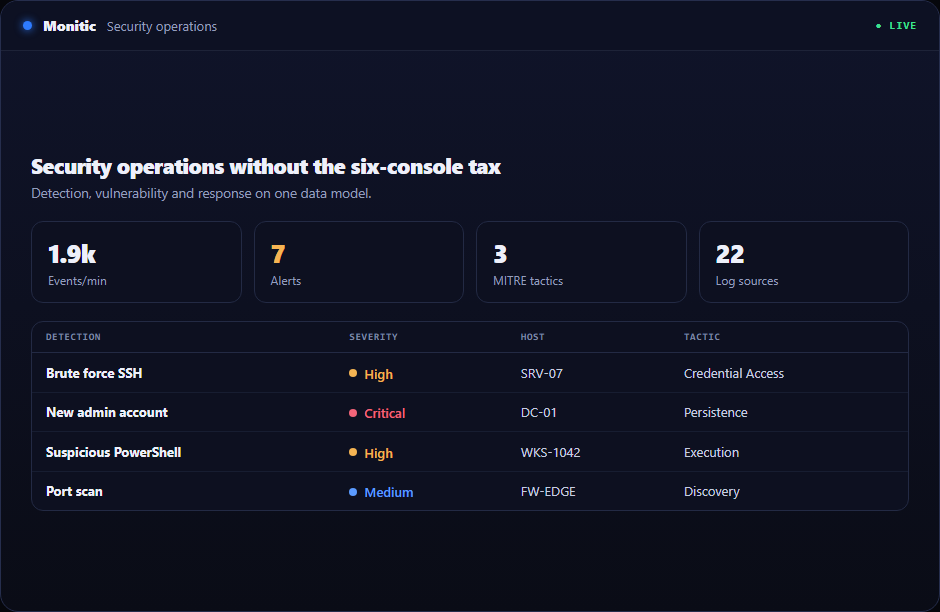
Varningar utan sammanhang. En detektion namnger ett värdnamn. Vem äger enheten, vilken programvara den kör, när den senast patchades, vilket nätverkssegment den sitter på – att svara på det innebär tre ytterligare inloggningar. Sammanställning av sammanhang, inte analys, konsumerar skiftet.
Upptäckt utan åtgärd. Skannrar producerar resultat; ett annat team äger åtgärd. Överlämningen är ett kalkylblad eller en biljett som kastas över en vägg, och det gapet är där åtgärds-SLA:er tyst dör.
Kostnad staplad på kostnad. SIEM, skanner, PAM och brandväggsverktyg fakturerar var för sig, förnyas var för sig och kräver separat integrationsarbete bara för att approximera en gemensam bild.
Vad en säkerhetsoperationsplattform på en datamodell förändrar
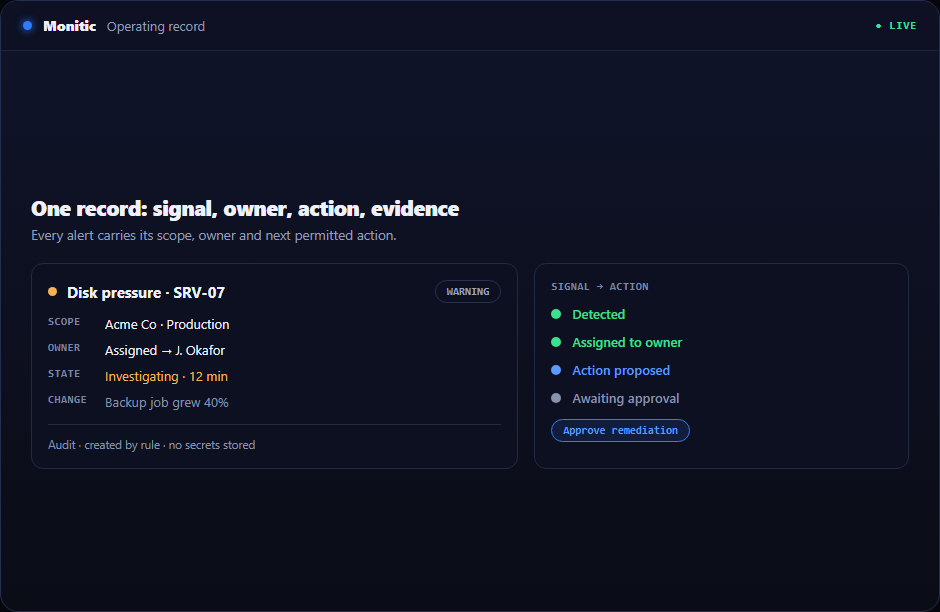
Monitics säkerhetsmoduler läser samma poster som slutpunktsagenten skriver, så detektion och respons delar en enda källa till sanning:
- SIEM & hotdetektion – logginsamling från slutpunkter, filintegritetsövervakning och MITRE ATT&CK-mappning, presenterad i en SOC-instrumentpanel där varje detektion redan anländer kopplad till enhetsposten bakom den.
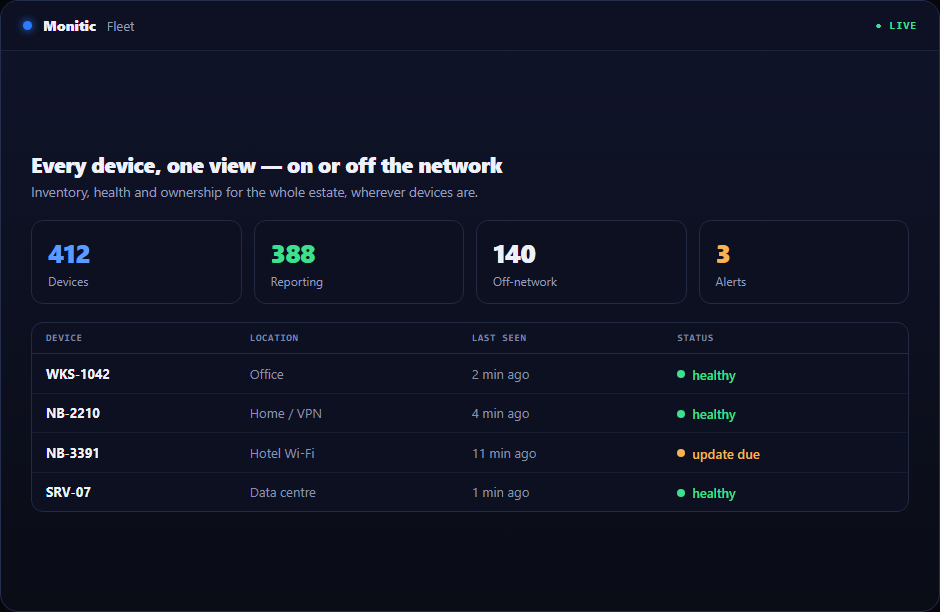
- Sårbarhetshantering – CVE-matchning körs kontinuerligt mot programvaruinventariet som agenten redan underhåller, med nätverksskanning för allt utan agent. Ingen skanningsperiod krävs för att känna till din slutpunktsexponering.
- Säkerhetskompatibilitet – kontinuerliga kontrollkontroller med en-klicks-åtgärd, så att statusdrift åtgärdas i samma konsol som upptäckte det.
- Brandväggshantering – FortiGate, OPNsense, Sophos och SonicWall under en vy, inklusive policysökning som svarar på "varför är denna trafik blockerad" på sekunder istället för en regel-för-regel-arkeologi-session.
- Privilegierad åtkomst – valvade referenser och inspelade privilegierade sessioner, inom samma RBAC-gräns som allt annat.
Från detektion till åtgärd, en konsol
| Utmaning inom säkerhetsoperationer | Hur Monitic svarar |
|---|---|
| Detektioner saknar enhetskontext | SIEM-händelser kopplas automatiskt till den levande enhetsposten |
| Sårbarhetsbackloggen krymper aldrig | CVE-resultat matar patchdistribution direkt |
| Brandväggsregler är ogenomskinliga | Policysökning spårar ett beslut till exakt regel |
| Privilegierad aktivitet är osynlig | Valv, sessionsinspelning och granskning i ett spår |
| Triagevolym överstiger personalstyrka | Mon-Ai triagerar, korrelerar och föreslår åtgärd |

AI-triage som slutar med en åtgärd, inte en sammanfattning
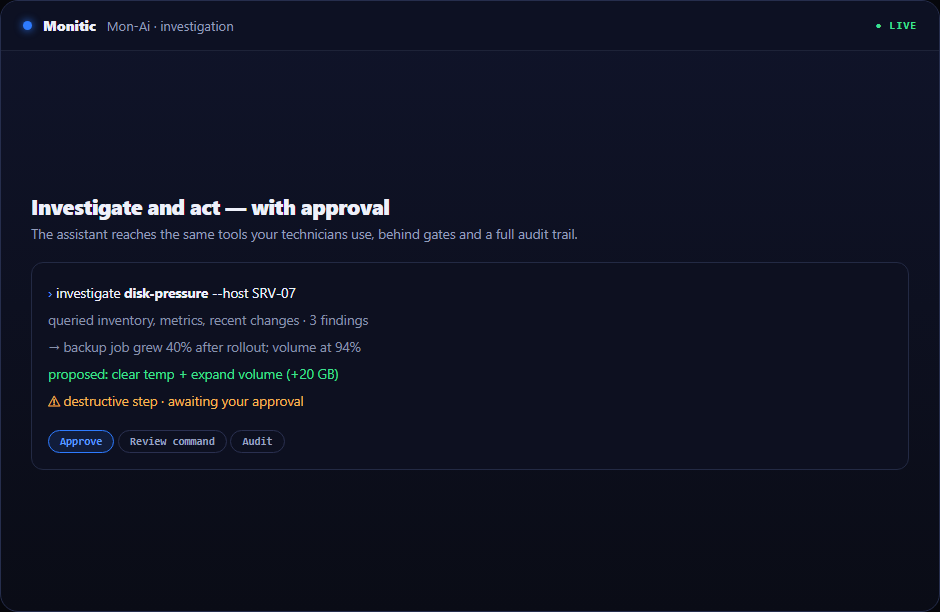
Mon-Ai är inbyggd i samma plattform, så triage är inte en chattbot som läser loggar – den kan hämta enhetsposten, kontrollera patchstatus, köra ett avgränsat terminalkommando och föreslå åtgärd. Varje åtgärd passerar en godkännandegräns, körs inom analytikerns RBAC-omfattning och landar i granskningsspåret. AI:n förkortar vägen från detektion till åtgärd; den tar aldrig ett steg som ditt team inte godkänt.
Budgetraden din CFO kommer att fråga om
Köpta separat staplar en SIEM, skanner, PAM-produkt och brandväggshanteringslager sina fakturor ovanpå din RMM. Monitic erbjuder per-slutpunkt-plattformsplaner; säkerhetsoperationsomfattningen är paketerad i högre nivåer och tillägg, inklusive Enterprise-nivån – konsolideringsmatematiken presenteras på IT-konsolidering-sidan och prissättningssidan.
Vanliga frågor
För de flesta medelstora miljöer, ja – logginsamling från slutpunkter, detektionsregler, MITRE-mappning och SOC-instrumentpanelen täcker den centrala SIEM-arbetsbelastningen. Där en specialiserad SIEM måste finnas kvar, matar Monitics detektioner och enhetskontext fortfarande ditt befintliga arbetsflöde.
Ja. RBAC-omfattning låter SOC äga detektioner medan slutpunktsteam äger patchning och åtgärd – skillnaden är att båda teamen arbetar från samma post istället för att utbyta kalkylblad.
Varje chef-godkänd åtgärd kräver mänskligt godkännande, körs inom operatörens behörighetsomfattning och skrivs till granskningsloggen med vem som dirigerade den och vad som gjordes. Du kan också ta med din egen LLM-leverantör för att hålla styrningen internt.
FortiGate, OPNsense, Sophos och SonicWall vid lansering, som täcker övervakning, policyinsyn och policysökning. Sidan brandväggshantering har den aktuella matrisen.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.