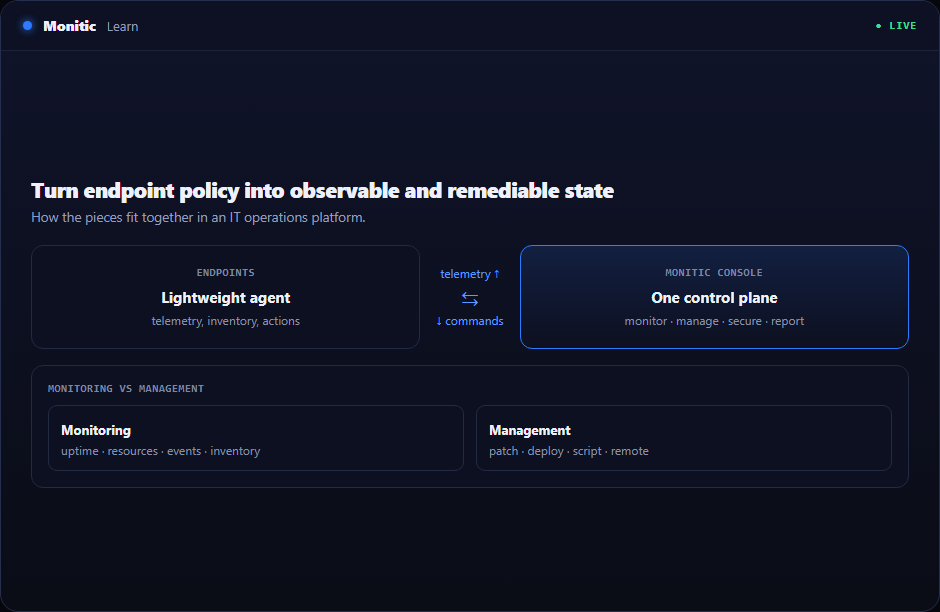
Varför detta arbetsflöde är viktigt
Ledningen ser förseningar; tekniker upplever kontextbyte. Båda kommer från samma arkitektur: separata verktyg underhåller separata versioner av tillgångarna. Att koppla endpoint compliance guide till den delade tillgångs- och tjänsteposten tar bort det avstämningssteget.
Monitic löser företagsgränsen innan resursen exponeras och utvärderar sedan operatörens fokuserade behörigheter. Endpoint Compliance Guide kan därför delegeras utan att ge obegränsad plattforms- eller leverantörsadministration. Samma identitet följer åtgärden in i granskning och rapportering.
Hur endpoint compliance guide ser ut i Monitic
Se det aktuella operativa tillståndet
Definiera kontroller och omfattning. Aktuella data paras ihop med resursen och företaget bakom; skärmen är utformad för att besvara nästa operativa fråga snarare än att bara bevisa att data samlades in.
Agera med rätt sammanhang
Bedöm kontinuerligt endpoint-tillstånd. En tekniker kan gå från observation till relevant fjärrverktyg, arbetsflöde eller utredning utan att ange kund- och tillgångsrelationen på nytt.
Håll resultatet styrt
Åtgärda avvikelser och producera bevis med ägda undantag. Mänskliga, automatiserade och AI-styrda vägar konvergerar på samma auktoriserings- och bevismodell, vilket undviker en privilegierad bakdörr för bekvämlighet.
Utvärderingskontrollpunkter för endpoint compliance guide
En användbar utvärdering bör bevisa arbetsflödet mot verklig omfattning snarare än en polerad demopost. Använd följande kontrollpunkter när du validerar endpoint compliance guide:
- Tillstånd: Verifiera att plattformen kan definiera kontroller och omfattning och att tidsstämplar, företagsägarskap och undantag är förståeliga för en operatör som inte konfigurerade funktionen.
- Åtgärd: Bekräfta att auktoriserade tekniker kontinuerligt kan bedöma endpoint-tillstånd utan att få bredare åtkomst än uppgiften kräver.
- Bevis: Kontrollera att Monitic kan åtgärda avvikelser och producera bevis med ägda undantag och att resultatet är användbart i en operativ granskning, kundkonversation eller revision.
Registrera bastiden, antalet konsoler som använts och tillgängliga bevis före Monitic. Upprepa samma scenario i testversionen. Jämförelsen bör visa om endpoint compliance guide minskar överlämningar såväl som att slutföra den tekniska uppgiften.
Från bevis till verifierad åtgärd
- Observera undantaget. Separera materiella förhållanden från normal variation.
- Koppla ägarskap. Identifiera teamet, teknikern eller arbetsflödet som ansvarar.
- Agera med sammanhang. Använd aktuella bevis och minst störande respons.
- Gör avslutningen hållbar. Registrera resultat, kvarvarande undantag och nästa granskningsdatum vid behov.
Arbetsflödet skalar eftersom kunskap blir bevis snarare än folklore.
En praktisk mognadsväg
Börja med att definiera omfattning och ägarskap innan du väljer mätvärden eller automation. Etablera en baslinje från livedata, kör livscykeln manuellt en gång och dokumentera var bevis eller ansvar förloras. Automatisera stabil insamling och överlämningar först efter att teamet är överens om vad ett undantag innebär och hur avslutning kommer att verifieras.
Användbara mätvärden mäter täckning, ålder, flöde och utfall: procentandel av tillgångarna i omfattning, tid från signal till ägare, tid från godkännande till slutförd åtgärd, verifieringsframgång, återkommande och teknikertid som läggs på att sammanställa bevis. Råa aktivitetsräkningar bevisar sällan mognad på egen hand.
Vanliga misstag inkluderar att behandla varje objekt som lika, separera detektion från åtgärd, rapportera från inaktuella kalkylblad och införa automation innan undantagspolicyn är tydlig. En mindre komplett livscykel är mer värdefull än bred insamling utan svarsväg.
En kontroll är användbar endast när misslyckande har en ägare
Ett endpoint compliance-program bör ange vem som äger en misslyckad kontroll, vilka villkor som kvalificerar för ett undantag, hur länge det undantaget förblir giltigt och vilka bevis som avslutar det. Kryptering, brandvägg, kontopolicy, programvara och patchkontroller kan dela en instrumentpanel, men de delar inte nödvändigtvis samma åtgärdsteam.
Monitic håller den påverkade endpointen, företaget, kontrollresultatet, åtgärden och granskningsbevisen sammankopplade. Det förvandlar ett efterlevnadspoäng till en operativ kö och förhindrar att accepterade undantag blir osynlig permanent avvikelse.
Affärsvärde bortom funktionen
Den praktiska avkastningen är operativ konsekvens. En ny tekniker följer samma styrda väg som en expert; ett nytt kundföretag ärver samma isolerings- och rapporteringsmodell; en ny modul återanvänder de etablerade tillgångs- och identitetsgrunderna.
Den konsekvensen är vad som gör att endpoint compliance guide kan skalas utan en motsvarande ökning av manuell samordning.
Ansluten till resten av plattformen
Arbetsflödet för Endpoint Compliance Guide slutar inte på denna sida. Service desk kan hålla ägarskap, automation kan standardisera repeterbara steg och rapportering kan omvandla aktuellt tillstånd till återkommande bevis. Mon-Ai använder samma avgränsade sammanhang när den föreslår en nästa åtgärd.
Vanliga frågor
Kan vi anta endpoint compliance guide utan att ersätta närliggande system?
Ja. Monitic kan börja som det operativa lagret kring det omedelbara arbetsflödet och expandera när integrationer och delat sammanhang visar sig användbara.
Hur begränsas underanvändare?
En begränsad underanvändare måste först tillåtas in i företaget; RBAC styr sedan vilka operationer som är tillgängliga där. Hyresgästägarskap förblir förankrat i rotkontot.
Behandlas AI-åtgärder annorlunda än mänskliga åtgärder?
AI-styrda operationer använder den mänskliga direktörens omfattning och kan bära dubbel attribution. Chef-godkända åtgärder är utformade för att stanna vid en bekräftelsegräns.
Var kan vi se paketering?
Börja med prissidan och validera den nödvändiga modulen under 14-dagars testversionen. En demo kan kartlägga kapaciteten till en fasad konsolideringsplan.