Filintegritetsövervakning som slutar i en åtgärd
De flesta intrång lämnar fingeravtryck i filsystemet innan de syns någon annanstans: en modifierad binär, en ny startpost, en registernyckel som inte fanns där igår. Filintegritetsövervakning finns för att fånga dessa fingeravtryck – men som en fristående installation är det ytterligare en agent att distribuera och ytterligare en varningsström att triagera isolerat. Monitic kör FIM genom den Wazuh-integrerade säkerhetsanalys som redan matas av plattformsagenten: ändringar av kritiska filer och registerposter genererar varningar i samma konsol som hanterar maskinen, med en åtgärdskopplad väg.
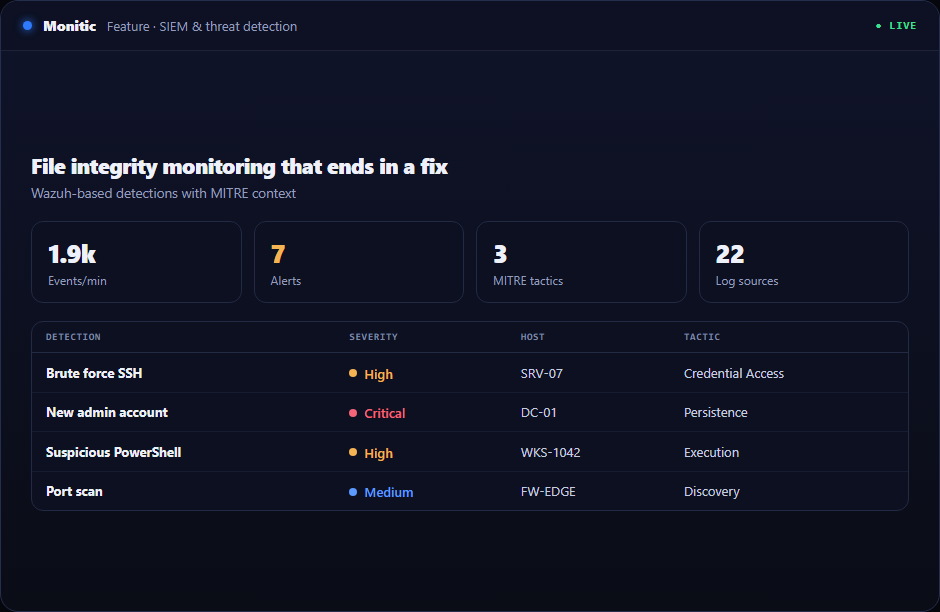
Varningar vid kritiska fil- och registerändringar
Agenten övervakar de filer och registerplatser som är viktiga – systembinärer, konfigurationsfiler, persistenspunkter – och genererar en varning när något ändras. Varje varning anger slutpunkten, objektet som ändrades och när. Eftersom varningen kommer inom hanteringsplattformen är maskinens identitet aldrig en uppslagning: dess hårdvara, installerade programvara, patchstatus och ägare är ett klick bort, vilket är den kontext som skiljer "en fil ändrades" från "den här filen borde inte ha ändrats på den här maskinen."
Både skadlig manipulering och välmenande avvikelse syns på samma sätt. Registerredigeringen en tekniker gjorde utanför ändringskontroll och persistensnyckeln som planterats av skadlig programvara är, för filsystemet, samma typ av händelse – och båda är värda att känna till.
Integritet plus konfiguration: FIM och SCA tillsammans
FIM svarar på "vad ändrades"; säkerhetskonfigurationsbedömning (SCA) svarar på "var det svagt från början." Monitic kör båda från samma telemetri. En slutpunkt vars konfigurationsbedömning visar säkerhetsluckor och vars kritiska filer ändras är en annan prioritet än någon av signalerna ensam – och att se dem sida vid sida är hur ett litet team triagerar som en mogen SOC. Varningar som motsvarar känt angreppsbeteende bär sin MITRE ATT&CK-teknik, så en integritetsändring läses som ett steg i en attack snarare än en isolerad händelse.
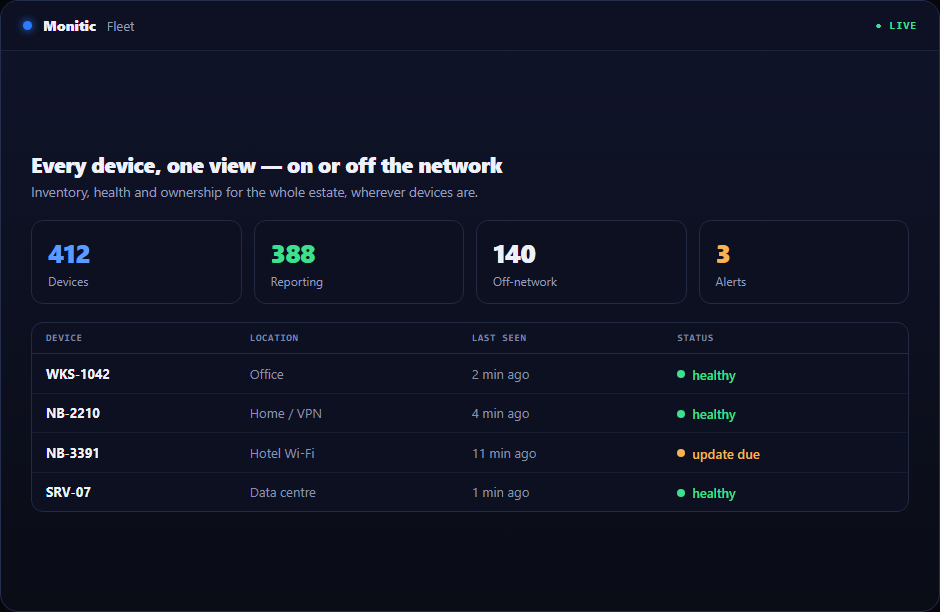
Från ändrad fil till avslutad utredning
Det är här plattforms-FIM skiljer sig från fristående FIM. En ändringsvarning i ett dedikerat verktyg slutar i ett e-postmeddelande; en ändringsvarning i Monitic slutar i en åtgärd. Skicka utredningen till åtgärd på samma plattform – skicka ett skript för att inspektera eller återställa slutpunkten, tryck ut patchen som täpper till den utnyttjade luckan, eller överlämna ärendet till AI-assistenten med varningens fulla kontext. Utredningen rullas också in i SOC-instrumentpanelen, så integritetshändelser bidrar till fleetets övergripande statusbild istället för att leva i en silo.
Råa händelser finns kvar i säkerhetsbackend för utredningsdjup; konsolen visar den sammanställda utredningen och svarsalternativen. Detektering du kan agera på, prissatt som en del av plattformen snarare än som en andra säkerhetsprodukt.

Fungerar med
- Logginsamling – telemetriströmmen från slutpunkter som FIM-resultat kommer från
- MITRE ATT&CK-mappning – integritetsändringar klassificerade efter angreppsteknik
- SOC-instrumentpanel – FIM-resultat i fleetets övergripande statusvy
- Säkerhetsefterlevnad – upprätthåll baslinjekonfigurationen som FIM verifierar förblir intakt
Vanliga frågor
Vad övervakar Monitics FIM?
Kritiska filer och registerposter – systemobjekten vars oväntade ändring oftast signalerar manipulering eller obehörig avvikelse. Varningar identifierar slutpunkten, det ändrade objektet och tidpunkten för ändringen.
Kräver FIM en separat agent eller verktyg?
Nej. FIM körs genom Monitic-agenten som redan hanterar slutpunkten, med analys i den Wazuh-integrerade säkerhetsbackend. Att distribuera hantering är att distribuera integritetsövervakning.
Hur skiljer sig detta från antivirus?
Antivirus bedömer filer mot kända skadliga signaturer och beteenden. FIM övervakar kända viktiga objekt för alla ändringar, skadliga eller inte – och fångar manipulering, obehöriga redigeringar och avvikelser som signaturmotorer inte har någon åsikt om. De är kompletterande lager.
Kan en FIM-varning utlösa en åtgärd?
Ja. Utredningar skickas till åtgärd på samma plattform – ett skript på slutpunkten, en patchdistribution eller en AI-assisterad fix med full kontext. FIM ingår i SIEM & hotdetektering i Enterprise-nivån; se prissättning.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.