En SOC-instrumentpanel som svarar på "hur exponerade är vi"
Be de flesta IT-organisationer om deras nuvarande säkerhetsstatus och du får ett möte: någon kollar SIEM, någon kollar sårbarhetsskannern, någon kollar efterlevnadsverktyget, och svaret kommer en dag senare, redan inaktuellt. Monitics SOC-instrumentpanel kollapsar det mötet till en skärm. Säkerhetsstatus, aktiva varningar och sårbarheter aggregeras över hela flottan – varje företag, varje enhet – i en vy, matad av samma agent och analys som driver resten av plattformen. Frågan "hur exponerade är vi just nu" får ett aktuellt svar, på begäran.
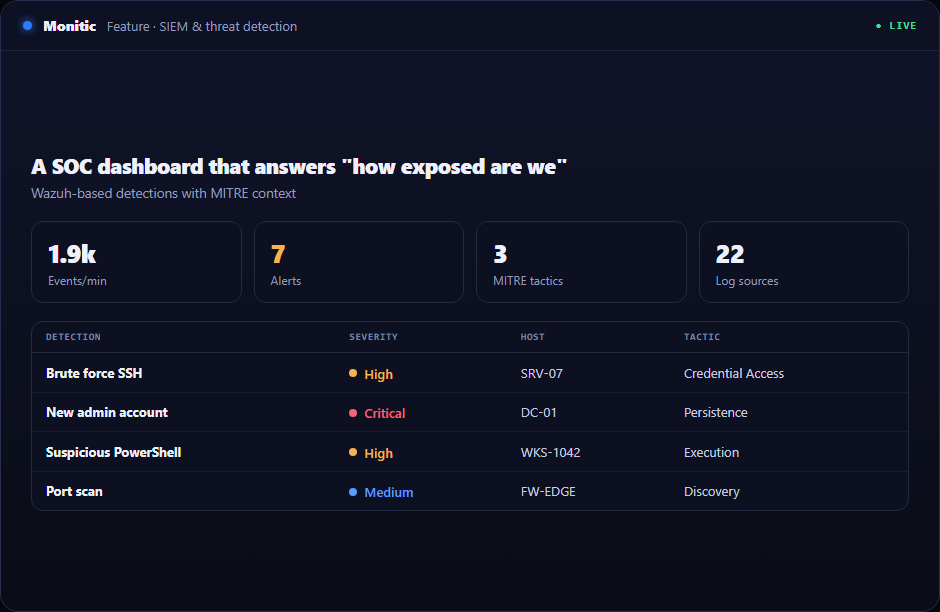
Status, varningar och sårbarheter – en aggregering
Instrumentpanelen samlar de tre signaler som definierar exponering. Status: hur härdad flottan är, från säkerhetskonfigurationsbedömning och efterlevnadsdata. Varningar: vad som aktivt händer, från Wazuh-integrerad detektering – filintegritetsändringar, MITRE ATT&CK-mappade fynd och resten av det kurerade flödet. Sårbarheter: vad som kan hända, från CVE-data över installerad programvara.
Varje signal för sig är missvisande. Ett rent varningsflöde betyder lite på en flotta full av opatchade CVE:er; en stark statuspoäng betyder lite under en aktiv detektering. Tillsammans triangulerar de – vilket är vad en SOC-instrumentpanel är till för.
Flottomfattande omfattning, per-enhetsdjup
Aggregering hjälper bara om du kan gå ner från den. Från flottnivåvyn, borra ner till ett företag, sedan en enhet, sedan ett specifikt fynd – och eftersom instrumentpanelen lever på hanteringsplattformen är enheten du landar på fullt beskriven: hårdvara, programvaruinventering, patchstatus, inloggad användare, hanteringshistorik. En analytiker i en fristående SIEM växlar mellan konsoler för att bygga den bilden; här är det samma post.
För MSP:er och organisationer med flera enheter gör företagsnivåsammanställningen instrumentpanelen till en kundspecifik säkerhetsrapport som alltid är aktuell – den vy en virtuell CISO-konversation utgår från.
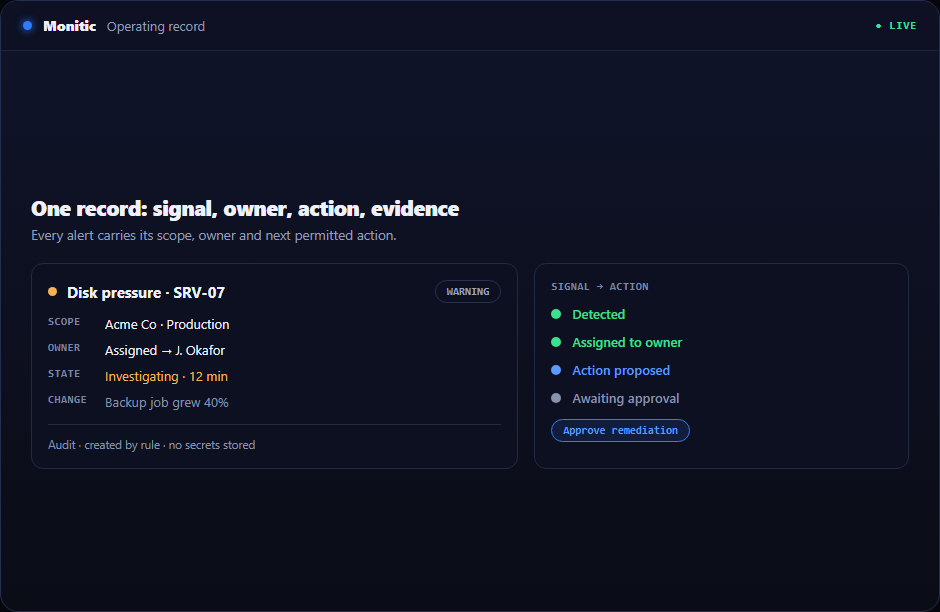
Instrumentpanelen som agerar
En SOC-instrumentpanel fastsatt på en detekteringsstack avslutar varje arbetsflöde på samma sätt: öppna en ärende någon annanstans. Monitics avslutar det annorlunda. Varje fynd på tavlan sitter ett klick från åtgärd på samma plattform – distribuera patchen som stänger en exponerad CVE, skicka ett skript till den varnande enheten, eller överlämna fyndet till AI-assistenten med dess fulla kontext. Instrumentpanelen är inte ett fönster till problemet; den är en kontrollpanel över det.
Råa händelser stannar i säkerhetsbackend för forensiskt djup. Instrumentpanelen bär det kurerade lagret – fynd värda uppmärksamhet, med medlen att stänga dem.
Fungerar med
- Logginsamling – telemetriströmmen bakom varningsflödet
- MITRE ATT&CK-mappning – tekniketiketter på varje mappat fynd
- Filintegritetsövervakning – integritetshändelser i statusbilden
- Sårbarhetshantering – CVE-data som matar sårbarhetspanelen
Vanliga frågor
Vad visar SOC-instrumentpanelen?
Säkerhetsstatus, aktiva varningar och sårbarheter, aggregerade över varje hanterat företag och enhet – med nedborrning från flottnivå till det individuella fyndet på den individuella maskinen.
Behöver jag en separat SOC-plattform för att använda den?
Nej. Instrumentpanelen är en del av Monitics SIEM- och hotdetekteringsmodul, matad av plattformsagenten och Wazuh-integrerad analys. Det finns ingen ytterligare produkt att licensiera eller integrera.
Kan jag åtgärda fynd från instrumentpanelen?
Ja – det är poängen. Fynd dirigeras till åtgärd på samma plattform: patchdistribution, skriptkörning eller en AI-assisterad fix med full kontext bifogad.
Vilken nivå inkluderar SOC-instrumentpanelen?
Enterprise-nivån, som inkluderar hela SIEM- och hotdetekteringsmodulen – se prissättning för vad varje nivå innehåller.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.