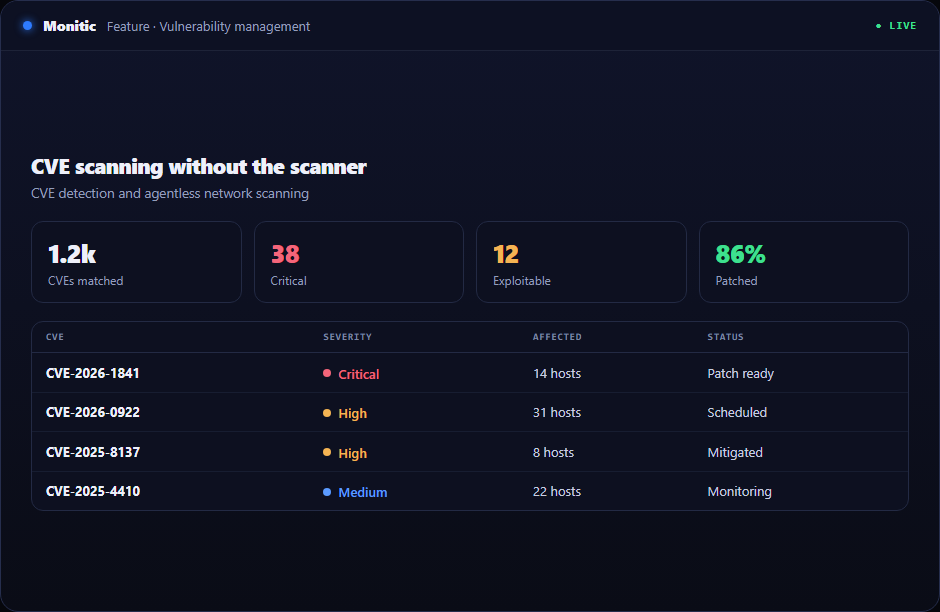
Varredura CVE sem o scanner
Uma ferramenta de digitalização CVE tradicional interroga seus endpoints de fora: agendar uma varredura, gerenciar credenciais, esperar pela janela, esperar que nada estivesse dormindo ou fora da rede. Monitic inverte o modelo. O agente já mantém um inventário ao vivo de cada pacote e versão instaladas — então a detecção CVE se torna um problema de correspondência, não um problema de digitalização. Sincronize o NVD, combine-o com o que está realmente instalado, e cada ponto final afetado é identificado no momento em que os dados chegarem.
# # Sincronização NVD, compatível com o que é realmente instalado
Monitic mantém os dados CVE atuais através da sincronização NVD e avalia-os contra o inventário de software ao vivo de cada agente relatórios. A correspondência é baseada na verdade do solo: os pacotes e versões exatas em cada máquina agora — não a exportação de ativos do último trimestre, nem uma impressão digital apurada de uma varredura de porta.
- A sincronização contínua da NVD mantém os dados de vulnerabilidade frescos
- Correspondência com o inventário ao vivo — versões como instaladas, por ponto final
- Nova CVE publicada significa máquinas afetadas identificadas, sem esperar por um ciclo de varredura
Para um CISO, a diferença prática é a matemática da janela de exposição: a latência da detecção é limitada pela sincronização de dados, não pela frequência com que você pode se dar ao luxo de executar uma varredura em toda a frota.
# Nenhum aparelho de scanner para CVEs terminais
Como a detecção está no inventário que o agente já mantém, não há nada a mais para implantar para cobertura CVE de endpoint — nenhum aparelho, nenhum cronograma de varredura, nenhum encanamento credenciado, nenhuma carga de rede de interrogar milhares de máquinas.
- Infraestrutura adicional zero para detecção de CVE terminal
- Máquinas remotas e viajantes cobertas onde quer que o agente informe
- Sem pontos cegos de tempo de varredura para dispositivos que estavam desligados durante a janela
Para dispositivos de rede e outros ativos que não podem executar um agente, a plataforma emparelha isso com rede digitalização de vulnerabilidade através de Greenbone – endpoint e cobertura de rede sob um console.
# Encontra essa rota diretamente para a correção
Um CVE correspondente em Monitic não é uma linha de relatório; é um item de trabalho em uma plataforma de atuação. Os achados patchable fluem em gestão de patch e implementam através do mesmo agente que os superfiz. Outros encaminham-se para fluxos de trabalho de remediação como correções programadas. Quando o inventário se atualiza, a descoberta é clara — o fechamento você pode demonstrar, não assumir.
- Um clique da descoberta do CVE para implantação do patch
- Remediação programada para descobertas sem um patch de fornecedor
- Verificação automática como o inventário vivo reflete a correção
# Funciona com
A detecção de CVE é o pilar final da gestão da vulnerabilidade. Funciona ao lado de escala de vulnerabilidade da rede para ativos sem agentes e fluxos de trabalho de remediação para o fechamento — com gestão de patch como o motor de remediação para tudo o que for legível.
# Perguntas frequentes
De onde vêm os dados de vulnerabilidade?
A partir do National Vulnerability Database (NVD), sincronizou continuamente e combinou com o inventário de software vivo de cada endpoint.
Preciso de marcar exames?
Não para os terminais. A detecção segue o inventário: como os agentes reportam software instalado e sincronização de dados NVD, corresponde à superfície automaticamente. Não há janela de varredura para planejar e nenhum aparelho para executar.
# E os dispositivos que não podem executar um agente?
Esses são cobertos pela verificação de vulnerabilidade de rede através da integração de Greenbone, com resultados entregues no mesmo console que CVEs de endpoint.
# Conhece a tua exposição no dia em que ela existe
Cada módulo, completo, durante 14 dias.
Iniciar teste gratuito · Obter uma demonstração
← Voltar para Gestão de Vulnerabilidade
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.