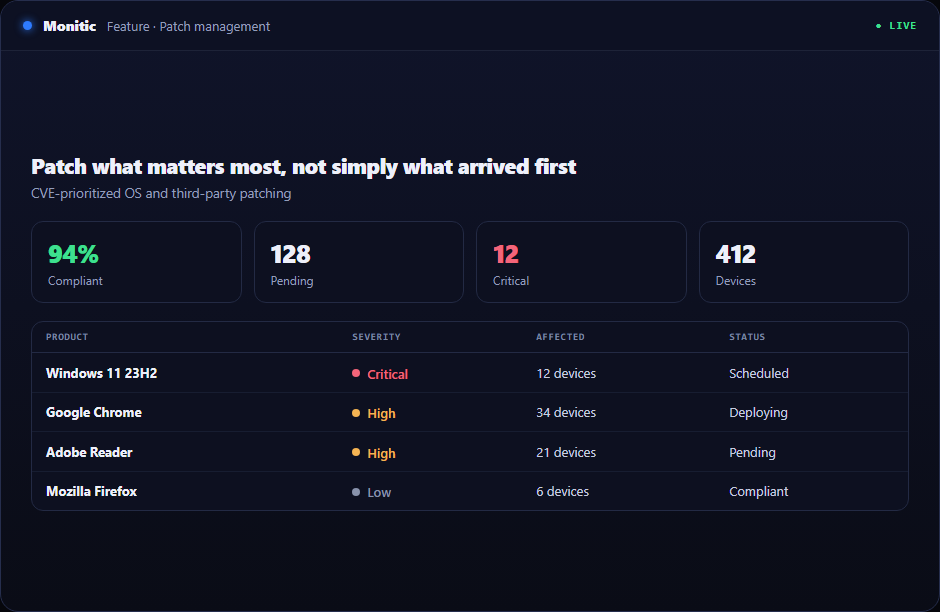
Patch o que mais importa, não simplesmente o que chegou primeiro
Uma fila de patches cronológica trata uma atualização de utilitário de baixo impacto como uma vulnerabilidade ativamente exposta. Monitic conecta inventário de software, inteligência CVE, disponibilidade de patches e implantação para que as equipes possam priorizar pelo risco e contexto operacional.
Comprar uma ferramenta estreita para lidar com patches cve-driven resolve uma tela e cria vários handoffs. Monitic adota uma abordagem de plataforma: o recurso já está vigiado, o operador já está autorizado, e o resultado pode alimentar o mesmo modelo de automação e relatórios utilizado em outros lugares.
# Por que este fluxo de trabalho importa
A escala expõe o processo informal. O técnico que se lembra de cada hostname pode suportar cinquenta dispositivos; a organização que gerencia milhares precisa de escopo repetitivo, permissões e verificação. CVE-Driven Patching torna-se valioso quando o fluxo de trabalho sobrevive ao crescimento e mudança de pessoal.
Monitic não achata cada equipe em um papel. Fornece registros comuns, preservando as restrições da empresa e a separação dos deveres. CVE-Driven Patching torna-se visível para as pessoas que precisam de contexto e acionável apenas para aqueles autorizados a alterá-lo.
# Como é que o remendo em cve se parece em Monitic
# # Veja o estado operacional atual
Combine software instalado e estado do sistema operacional com CVEs conhecidos. A importante exceção permanece visível ao lado de contexto envolvente suficiente para julgar o impacto, urgência e o passo seguinte mais seguro.
# # Agir com o contexto certo
Colocar a gravidade e o âmbito do dispositivo afectado nas decisões de aprovação. Inventário, serviço, segurança e evidência de ticket relacionados permanecem a um passo de distância, reduzindo a chance de uma ação tecnicamente correta ignorar o contexto de negócios.
Mantenha o resultado governado
Passe de uma descoberta exposta para uma implantação verificada sem reconstruir as listas de alvos. A propriedade dos inquilinos impede a ambiguidade entre empresas enquanto a RBAC e a política addon mantêm a delegação alinhada com o serviço que está sendo prestado.
# Checkpoints de avaliação para patching orientado por cve
Uma avaliação útil deve provar o fluxo de trabalho contra o escopo real em vez de um registro demo polido. Use os seguintes pontos de controle ao validar a priorização do patch baseado em risco:
- Estado: Verifique se a plataforma pode combinar software instalado e estado do sistema operacional com CVEs conhecidos e que timestamps, propriedade da empresa e exceções são compreensíveis para um operador que não configurou o recurso.
- Ação: Confirme que os técnicos autorizados podem trazer gravidade e escopo do dispositivo afetado em decisões de aprovação sem receber acesso mais amplo do que a tarefa requer.
- Evidência: Verifique se a Monitic pode passar de um achado exposto para uma implantação verificada sem reconstruir listas de alvos e que o resultado é útil em uma revisão operacional, conversa com o cliente ou auditoria.
Registre o tempo de base, o número de consoles tocados e as evidências disponíveis antes de Monitic. Repita o mesmo cenário no julgamento. A comparação deve mostrar se cve-driven patching reduz os handoffs, bem como completar a tarefa técnica.
# Da evidência à ação verificada
- Discover. Superfície do estado relevante em toda a propriedade permitida.
- Prioritize. Combine urgência com o contexto de empresa, ativo e serviço.
- Resolva. Use a ferramenta operacional adequada ou route work para seu proprietário responsável.
- Learn. Preservar os dados de resultado e recorrência para que a próxima decisão melhore.
Cada palco permanece no mesmo registo seguro.
# Valor comercial além do recurso
O valor operacional aparece em menos escalas, menor diagnóstico, delegação mais segura e evidência atual. Esses componentes de melhorias: um registro confiável ajuda o próximo fluxo de trabalho, relatório e investigação assistida por IA em vez de desaparecer em um ticket fechado.
O modelo modular da Monitic permite que as organizações comecem onde o custo ou risco é mais alto e se expandam sem reconstruir o plano de controle.
# Ligado ao resto da plataforma
Monitic conecta o patching baseado em cve ao gerenciamento de endpoints, segurança, infraestrutura e entrega de serviços. A organização pode adotar a capacidade imediata primeiro e adicionar módulos relacionados mais tarde sem migrar o modelo de identidade e propriedade subjacente.
# Perguntas frequentes
Como é que o remendo orientado por cve fica dentro do limite correto do cliente?
Monitic resolve a propriedade do inquilino e o acesso à empresa antes de devolver o recurso. As permissões de função então determinam quais operações estão disponíveis dentro desse escopo aprovado.
# Pode ler acesso e mudar acesso ser separado?
Sim. As equipes podem delegar visibilidade de forma mais ampla enquanto reservam ações mutantes para papéis focados, caminhos de aprovação ou operadores designados.
# # Que evidência permanece após o trabalho está concluído?
A plataforma mantém o contexto de ator, alvo, tempo e resultado para ações sensíveis ou mutantes. O trabalho assistido por IA também pode identificar a pessoa diretora e a conta de IA.
Como devemos avaliar a priorização de patch baseado em risco?
Escolha um fluxo de trabalho representativo, defina o estado e a evidência esperados e, em seguida, teste-o durante o ensaio de 14 dias de plataforma completa. Revisão pricing quando o ajuste operacional for comprovado.
# Substituir outra transferência com um fluxo de trabalho conectado
Iniciar teste gratuito · Obter uma demonstração · Voltar para o gerenciamento de patch
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.