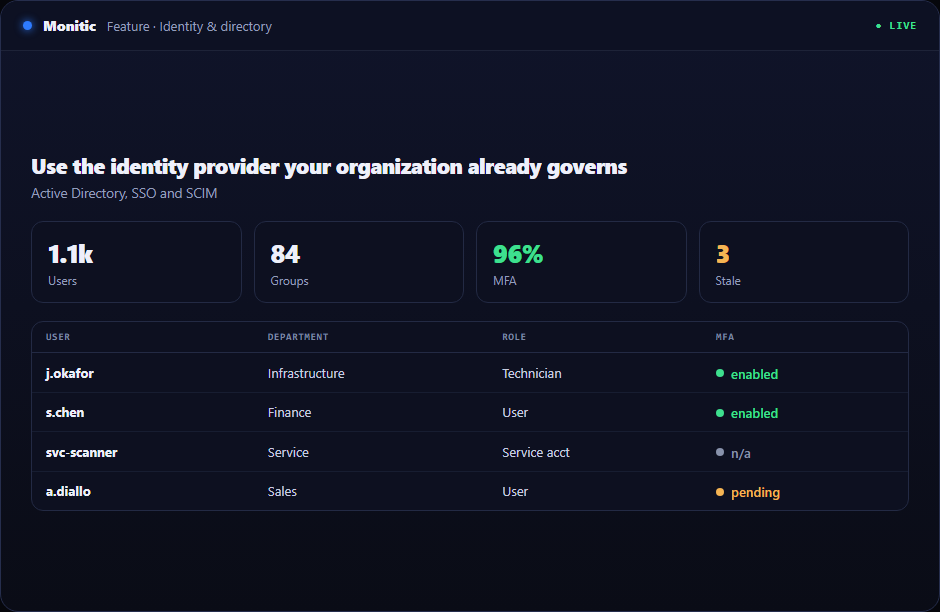
Use o provedor de identidade sua organização já governa
Um ciclo de vida de senhas separado adiciona atrito e desvio de políticas. O OIDC single sign-on permite que as organizações apliquem controles de identidade existentes, preservando um caminho de propriedade local seguro para o inquilino.
Quando o single-on empresarial vive em um console separado, cada investigação começa com a montagem de contexto. Monitic começa a partir da suposição oposta: identidade de ativos, escopo de inquilino, permissão, histórico e resposta já devem estar conectados antes do início do trabalho.
# Por que este fluxo de trabalho importa
Fragmentação transforma simples trabalho em coordenação. Um operador descobre uma condição em um sistema, procura propriedade em outro, solicita acesso a um terceiro e registra o resultado em outro lugar. Enterprise Single Sign-On deve remover o atraso operacional em vez de adicionar um novo lugar onde o contexto pode ser perdido.
O registro da plataforma atua como o ponto de junção. Da empresa single sign-on, um operador pode alcançar o estado do dispositivo relacionado, alertas, solicitações, dependências e trabalhos anteriores enquanto mantém o escopo do inquilino. As decisões começam com evidências atuais em vez de identificadores copiados.
# # Que empresa single-on se parece em Monitic
# # Veja o estado operacional atual
Conecte o ID da Entra, Okta ou Google Workspace através do OIDC. As visões da frota e da empresa levam a um registro afetado, permitindo que as equipes separem um padrão amplo de uma exceção isolada antes de se esforçarem.
# # Agir com o contexto certo
Verifique os domínios do inquilino e use fluxos de login protegidos por PKCE. A plataforma preserva o caminho que levou à decisão, tornando a revisão por pares e a escalada mais útil do que uma captura de tela sem histórico envolvente.
Mantenha o resultado governado
Opcionalmente fornecer usuários elegíveis apenas no tempo e mapear grupos para papéis. O sistema registra metadados operacionais suficientes para reconstruir quem fez o quê e onde, sem vazar credenciais ou confiar em arquivos de request-body.
# Checkpoints de avaliação para empresa single sign-on
Uma avaliação útil deve provar o fluxo de trabalho contra o escopo real em vez de um registro demo polido. Use os seguintes pontos de verificação para validar o OIDC:
- Estado: Verifique se a plataforma pode conectar o ID da Entra, Okta ou Google Workspace através do OIDC e que timestamps, propriedade da empresa e exceções são compreensíveis para um operador que não configurou o recurso.
- Ação: Confirme que os técnicos autorizados podem verificar os domínios do inquilino e usar fluxos de login protegidos pelo PKCE sem receber acesso mais amplo do que a tarefa requer.
- Evidência: Verifique se a Monitic pode facultativamente fornecer aos usuários elegíveis apenas a tempo e mapear grupos para funções e que o resultado é útil em uma revisão operacional, conversa com o cliente ou auditoria.
Registre o tempo de base, o número de consoles tocados e as evidências disponíveis antes de Monitic. Repita o mesmo cenário no julgamento. A comparação deve mostrar se o single sign-on empresarial reduz as transferências, bem como completar a tarefa técnica.
# Da evidência à ação verificada
- Inicie no registro operacional. Evite digitar manualmente identificadores de outro console.
- ** Correlate.** Junte estado técnico, impacto de serviço e trabalho recente.
- Execute deliberadamente. Escolha ação humana, automação ou assistida por IA dentro do escopo.
- Verifique visivelmente. Deixe os operadores e stakeholders ver se o estado esperado foi restaurado.
Isso cria um loop completo em vez de uma transferência de planilha alerta-para-disparado.
# Valor comercial além do recurso
Enterprise Single Sign-On cria alavancagem quando remove a coordenação, bem como etapas manuais. Os técnicos gastam menos tempo encontrando o console certo, líderes recebem novas evidências e a delegação não depende mais de credenciais de administrador compartilhadas.
As equipes internas ganham um modelo de operação entre unidades de negócios. Os MSPs ganham a mesma consistência entre as empresas clientes, enquanto a propriedade de raiz e os limites da empresa impedem que a conveniência de uma plataforma compartilhada se torne um risco cruzado.
# Ligado ao resto da plataforma
Módulos adjacentes estendem o valor do single sign-on empresarial: o inventário identifica o recurso, monitorando o estado atual dos suprimentos, os fluxos de trabalho de serviço coordenam as pessoas e a automação executa runbooks estáveis. Mon-Ai pode correlacionar esses registros sem ignorar as permissões do usuário diretor.
# Perguntas frequentes
# Que dados devem ser confiáveis durante uma investigação?
Use o registro da plataforma atual e seus timestamps, depois compare o histórico relacionado, alertas, tickets e estado de integração. Evite fazer uma mudança de uma exportação antiga sozinho.
Os deveres podem permanecer separados?
Sim. Um papel pode monitorar, outro aprovar e outro executar. O contexto compartilhado não requer privilégios compartilhados.
O que prova que o fluxo de trabalho foi bem sucedido?
Defina um estado técnico esperado, verifique-o após a ação e mantenha o resultado para relatar ou revisar. Fechando o ticket sozinho não é verificação.
# Como pode a nossa equipa tentar empresa sso OIDC?
Use o teste de plataforma completa de 14 dias com um escopo representativo, ou peça uma demonstração baseada em cenários que siga seus próprios critérios de aceitação.
# Substituir outra transferência com um fluxo de trabalho conectado
Iniciar teste gratuito · Obter uma demonstração · Voltar para o Diretório de Identidade
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.