# Por que este fluxo de trabalho importa
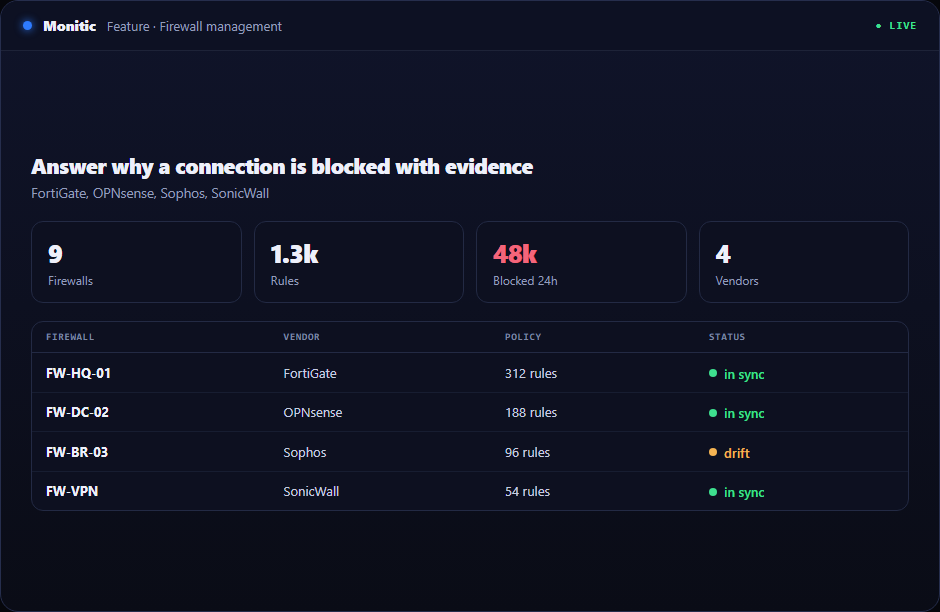
Responde porque é que uma ligação está bloqueada com provas
Uma conexão falhada pode se originar em DNS, o endpoint, uma regra de firewall, filtragem UTM ou um serviço de upstream. Adivinhar cria tickets longos e mudanças desnecessárias de regras.
A maioria das equipes pode realizar busca política de firewall hoje; o problema é fazê-lo de forma consistente através de uma propriedade em crescimento. Monitic transforma o know-how individual em um processo compartilhado com contexto ao vivo, acesso controlado e um resultado que permanece visível após o técnico seguir em frente.
Sistemas especialistas descrevem seus próprios objetos bem, mas geralmente sabem pouco sobre o serviço circundante. Eles não entendem automaticamente o usuário afetado, pedido aberto, proprietário do negócio, ou risco adjacente. Essa relação desaparecida é onde o tempo de investigação e o esforço de comunicação se acumulam.
Em vez de sincronizar o contexto após um incidente, Monitic mantém-no anexado antes do primeiro clique. Empresa, ativo, ator, permissão e histórico recente viajam com pesquisa de políticas de firewall, reduzindo tanto trabalho mal direcionado quanto documentação retrospectiva.
# Como é a política de busca de firewall em Monitic
# # Veja o estado operacional atual
Executar Endpoint DNS, TCP, TLS, ping e rastreamento sondas sob demanda. Os filtros refletem a forma como as equipes dividem o trabalho — empresa, grupo, ativo, status e propriedade — para que uma fila possa se tornar uma visão operacional responsável.
# # Agir com o contexto certo
Política de firewall de pesquisa suportada e recente negação ou evidência UTM. O fluxo de trabalho expõe dependências adjacentes e mudanças recentes antes da ação, reduzindo a remediação trial-and-error e escalada desnecessária.
Mantenha o resultado governado
Retorne um veredicto com os passos e regras correspondentes por trás dele. As permissões focadas determinam quem pode inspecionar, aprovar e executar; resultados bem sucedidos e fracassados permanecem associados ao ator responsável.
# Checkpoints de avaliação para pesquisa política de firewall
Uma avaliação útil deve provar o fluxo de trabalho contra o escopo real em vez de um registro demo polido. Use os seguintes pontos de verificação ao validar a pesquisa de regras do firewall:
- Estado: Verifique se a plataforma pode executar DNS, TCP, TLS, ping e rastreamento de sondas sob demanda e que timestamps, propriedade da empresa e exceções são compreensíveis para um operador que não configurou o recurso.
- Ação: Confirme que os técnicos autorizados podem consultar política de firewall suportada e recente negação ou evidência UTM sem receber acesso mais amplo do que a tarefa requer.
- Evidência: Verifique se a Monitic pode devolver um veredicto com as etapas e a regra correspondente por trás dele e que o resultado é útil em uma revisão operacional, conversa com o cliente ou auditoria.
Registre o tempo de base, o número de consoles tocados e as evidências disponíveis antes de Monitic. Repita o mesmo cenário no julgamento. A comparação deve mostrar se a pesquisa da política de firewall reduz as transferências, bem como completar a tarefa técnica.
# Da evidência à ação verificada
- Enter através do contexto. Comece a partir do dispositivo, ticket, encontrar, relatar ou integração que levantou a necessidade.
- Reduzir ambiguidade. Usar evidências da plataforma atual para isolar o registro afetado e causa provável.
- **Resposta coordenada.**Mantenha a propriedade e a comunicação visíveis enquanto um técnico ou workflow atua.
- Fechar com prova. Verificar o novo estado e torná-lo disponível para relatórios e auditoria.
Isto impede que a política de firewall procure de se tornar uma tarefa técnica desapegada.
# Valor comercial além do recurso
Uma implantação mensurável deve acompanhar o tempo até a propriedade, o tempo até a resolução verificada, a recorrência e o esforço de comunicação. Firewall Policy A busca é bem sucedida quando a equipe resolve mais trabalho com menos handoffs, não quando outro painel recebe tráfego.
As mesmas métricas importam para um CIO interno e um líder de operações do MSP, mesmo que uma organize unidades de negócios e a outra organize empresas clientes.
# Ligado ao resto da plataforma
Uma condição surgida aqui pode se tornar uma solicitação própria, uma automação aprovada, uma exceção de relatório, ou contexto para Mon-Ai. Esses caminhos reutilizam as mesmas convenções de fronteira e auditoria de inquilinos, impedindo a integração de criar um segundo modelo de governança.
# Perguntas frequentes
A consolidação significa que cada equipa vê a mesma informação?
Não. As equipes compartilham o registro operacional subjacente, mas as restrições da empresa e permissões de funções determinam quais visões e ações cada pessoa recebe.
Como é tratada uma exceção?
Uma exceção pode permanecer visível com propriedade, rota para um ticket ou fluxo de trabalho, ou ser incluído no relatório até que o estado esperado seja restaurado e verificado.
A auditoria armazena cargas sensíveis?
Os registros de auditoria são projetados em torno de metadados e identificadores estáveis. Credenciais, segredos descriptografados e outros valores sensíveis não devem ser colocados em dados de auditoria.
# # Qual é a maneira mais rápida de provar valor?
Selecione uma entrega dispendiosa no fluxo de trabalho de busca da Política Firewall, meça seu tempo atual e pontos de falha e repita o fluxo de trabalho na avaliação de 14 dias usando o contexto da plataforma ao vivo.
# Substituir outra transferência com um fluxo de trabalho conectado
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.