Zarządzanie poprawkami firm trzecich, zintegrowane z aktualizacjami systemu operacyjnego
Aktualizacje systemu operacyjnego to podstawa; aplikacje na nim działające to obszar, w którym floty cicho pozostają w tyle. Przeglądarki, środowiska uruchomieniowe i narzędzia produktywności aktualizują się według własnych harmonogramów, poza zasięgiem Windows Update — a każda pozostawiona wersja to powierzchnia ataku, której nikt nie monitoruje. Monitic wprowadza zarządzanie poprawkami firm trzecich do tego samego silnika, który obsługuje aktualizacje systemu: ten sam agent, to samo planowanie, to samo śledzenie na żywo, ten sam raport. Jeden program poprawek zamiast dwóch.
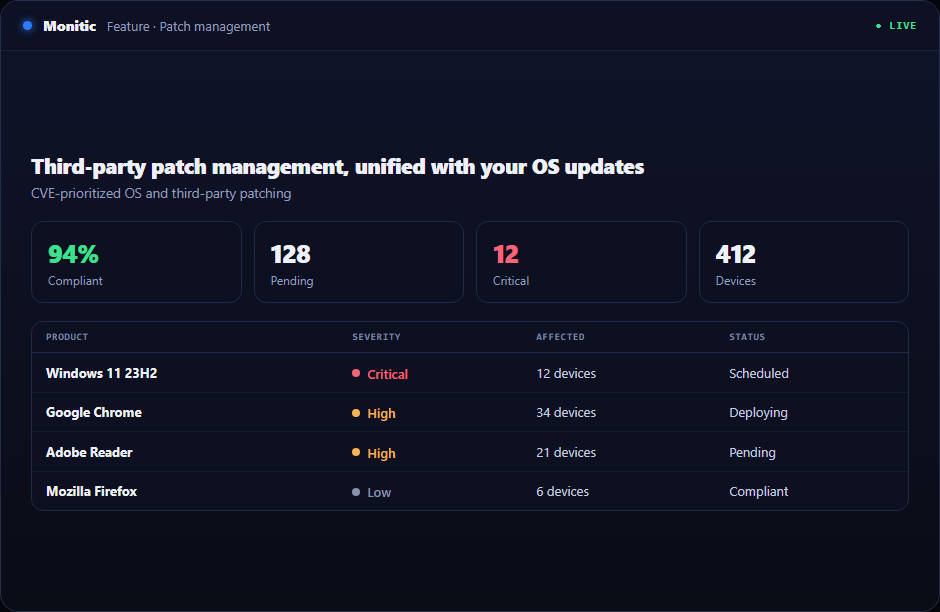
Zamknij lukę pozostawioną przez Windows Update
Aplikacje firm trzecich są wykrywane w ten sam sposób, co wszystko inne w Monitic: poprzez inwentaryzację oprogramowania agenta, aktualizowaną za pomocą wykrywania zmian opartego na sumach kontrolnych. To, co jest faktycznie zainstalowane we flocie — a nie to, co według listy zakupów powinno być zainstalowane — jest oceniane pod kątem aktualizacji. Instalacje cieniowe i dawno zapomniane narzędzia pojawiają się w tej samej kolejce, co zatwierdzone oprogramowanie, ponieważ atakujący również nie robią między nimi rozróżnienia.
Priorytetyzacja poprawek aplikacji na podstawie CVE
Monitic synchronizuje bazę CVE z NVD i dopasowuje ją do inwentaryzacji zainstalowanego oprogramowania na każdym punkcie końcowym. Gdy aplikacja firm trzecich w Twojej flocie zawiera znaną podatność, pojawia się na szczycie kolejki poprawek — zidentyfikowane są również dotknięte punkty końcowe. Twój zespół łatkuje na podstawie zmierzonej ekspozycji, a nie zgadywania, a moduł zarządzania podatnościami przenosi te same dane przez przepływy skanowania i naprawy.
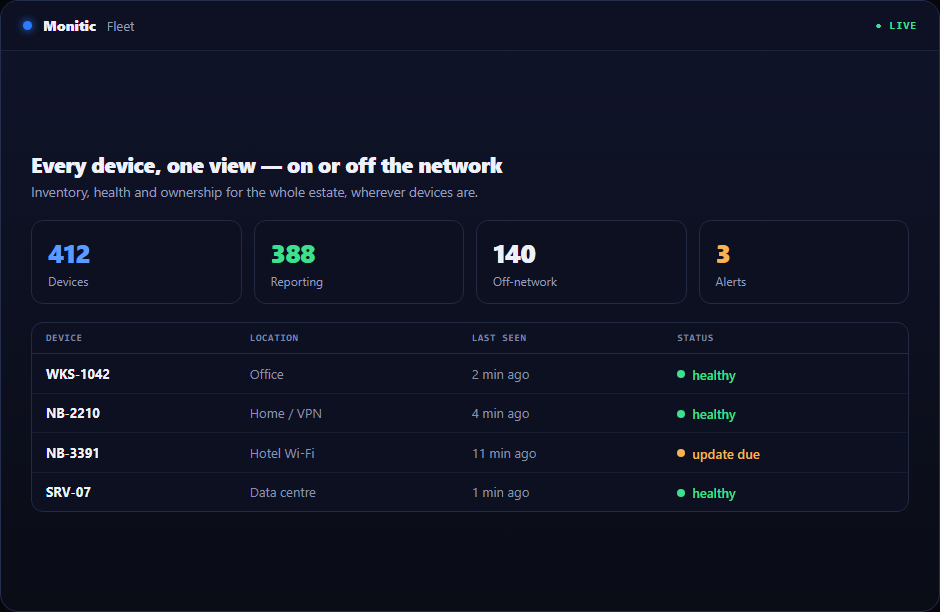
Jeden silnik dla każdej poprawki
Aktualizacje firm trzecich są wdrażane dokładnie tak, jak aktualizacje systemu: jako zadania agenta z bieżącym śledzeniem postępu, planowane i automatyzowane przez silnik automatyzacji. Działają również czysto z Twoją infrastrukturą Windows — integracja Monitic z WSUS utrzymuje aktualizacje Windows w kanale, któremu już ufasz, podczas gdy łatki firm trzecich pokrywają to, czego WSUS nigdy nie mógł. Rezultatem jest jeden kalendarz poprawek, jeden mechanizm wdrażania i jeden raport o stanie całej floty obejmujący oba, gotowy na dowody zgodności podczas audytu.
Dla CFO matematyka konsolidacji jest bezpośrednia: samodzielny produkt do poprawek firm trzecich to kolejna licencja, kolejny agent i kolejna integracja do utrzymania. W Monitic jest to po prostu część platformy, zawarta w planach na punkt końcowy.
Działa z
- Zarządzanie poprawkami Windows — aktualizacje systemu i WSUS w tej samej konsoli
- Łatki oparte na CVE — priorytetyzacja według ryzyka dla każdego źródła poprawek
- Zarządzanie podatnościami — znajdź, priorytetyzuj i zweryfikuj, co poprawki muszą naprawić
Często zadawane pytania
Które aplikacje łatkuje Monitic?
Zasięg jest określany przez inwentaryzację oprogramowania: agent identyfikuje aplikacje firm trzecich faktycznie zainstalowane we flocie i ocenia je pod kątem dostępnych aktualizacji, a dopasowanie CVE oznacza wersje, które zawierają znane podatności.
Jak priorytetyzowane są poprawki firm trzecich?
Poprzez dopasowanie CVE. Monitic synchronizuje dane o podatnościach z NVD i krzyżowo je odnosi do zainstalowanego oprogramowania, dzięki czemu aplikacje ze znanymi ekspozycjami na Twoich punktach końcowych trafiają na szczyt kolejki.
Czy łatki firm trzecich kolidują z WSUS?
Nie — są komplementarne. Integracja z WSUS obsługuje aktualizacje Windows przez istniejącą infrastrukturę, podczas gdy łatki firm trzecich pokrywają aplikacje, do których WSUS nie ma dostępu. Oba raportują do tego samego stanu poprawek całej floty.
Czy łatkowanie aplikacji może być w pełni zautomatyzowane?
Tak. Zaplanowane uruchomienia poprawek są wykonywane przez silnik automatyzacji jako zadania agenta z bieżącym śledzeniem postępu, a wyniki trafiają do tego samego raportowania zgodności co łatki systemu.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.