Łataj to, co najważniejsze, nie to, co przyszło pierwsze
Chronologiczna kolejka poprawek traktuje aktualizację narzędzia o niskim wpływie jak aktywnie wykorzystywaną podatność. Monitic łączy inwentaryzację oprogramowania, inteligencję CVE, dostępność poprawek i wdrożenie, aby zespoły mogły priorytetyzować według ryzyka i kontekstu operacyjnego.
Zakup wąskiego narzędzia do obsługi CVE-Driven Patching rozwiązuje jeden ekran, ale tworzy kilka przekazań. Monitic przyjmuje podejście platformowe: zasób jest już objęty zakresem dzierżawcy, operator jest już autoryzowany, a wynik może zasilać ten sam model automatyzacji i raportowania używany gdzie indziej.
Dlaczego ten przepływ pracy ma znaczenie
Skala ujawnia nieformalne procesy. Technik, który pamięta każdą nazwę hosta, może obsługiwać pięćdziesiąt urządzeń; organizacja zarządzająca tysiącami potrzebuje powtarzalnego zakresu, uprawnień i weryfikacji. CVE-Driven Patching staje się wartościowy, gdy przepływ pracy przetrwa rozwój i zmiany kadrowe.
Monitic nie spłaszcza każdego zespołu do jednej roli. Zapewnia wspólne rekordy, zachowując ograniczenia firmy i podział obowiązków. CVE-Driven Patching staje się widoczny dla osób potrzebujących kontekstu i wykonalny tylko dla tych upoważnionych do zmian.
Jak wygląda CVE-Driven Patching w Monitic
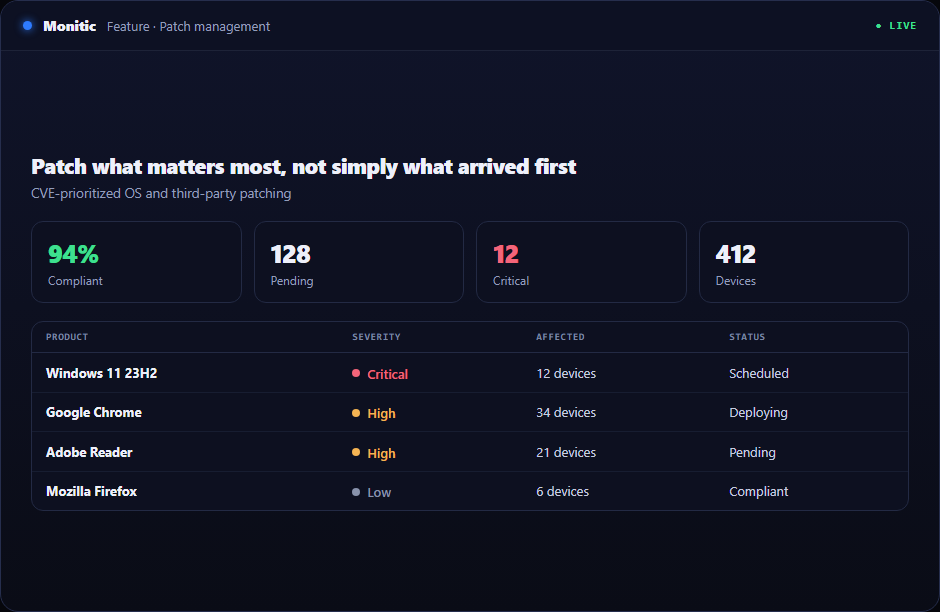
Dopasuj zainstalowane oprogramowanie i stan systemu operacyjnego do znanych CVE. Ważny wyjątek pozostaje widoczny wraz z wystarczającym kontekstem do oceny wpływu, pilności i najbezpieczniejszego następnego kroku.
Wprowadź wagę i zakres dotkniętych urządzeń do decyzji o zatwierdzeniu. Powiązane dowody z inwentaryzacji, usług, bezpieczeństwa i zgłoszeń są oddalone o jeden krok nawigacji, zmniejszając ryzyko, że technicznie poprawna akcja zignoruje kontekst biznesowy.
Przejdź od znalezionego zagrożenia do zweryfikowanego wdrożenia bez odbudowywania list docelowych. Własność dzierżawcy zapobiega niejednoznaczności między firmami, podczas gdy RBAC i polityka dodatków utrzymują delegację zgodną z świadczoną usługą.
Punkty kontrolne oceny dla CVE-Driven Patching
Przydatna ocena powinna udowodnić przepływ pracy w rzeczywistym zakresie, a nie na wypolerowanym demo. Użyj następujących punktów kontrolnych podczas walidacji priorytetyzacji poprawek opartej na ryzyku:
- Stan: Sprawdź, czy platforma może dopasować zainstalowane oprogramowanie i stan systemu operacyjnego do znanych CVE oraz czy znaczniki czasu, własność firmy i wyjątki są zrozumiałe dla operatora, który nie konfigurował funkcji.
- Działanie: Potwierdź, że autoryzowani technicy mogą wprowadzić wagę i zakres dotkniętych urządzeń do decyzji o zatwierdzeniu bez uzyskiwania szerszego dostępu niż wymaga zadanie.
- Dowody: Sprawdź, czy Monitic może przejść od znalezionego zagrożenia do zweryfikowanego wdrożenia bez odbudowywania list docelowych i czy wynik jest przydatny w przeglądzie operacyjnym, rozmowie z klientem lub audycie.
Zanotuj bazowy czas, liczbę dotkniętych konsol i dostępne dowody przed Monitic. Powtórz ten sam scenariusz w wersji próbnej. Porównanie powinno pokazać, czy CVE-Driven Patching zmniejsza liczbę przekazań, a także realizuje zadanie techniczne.
Od dowodów do zweryfikowanego działania
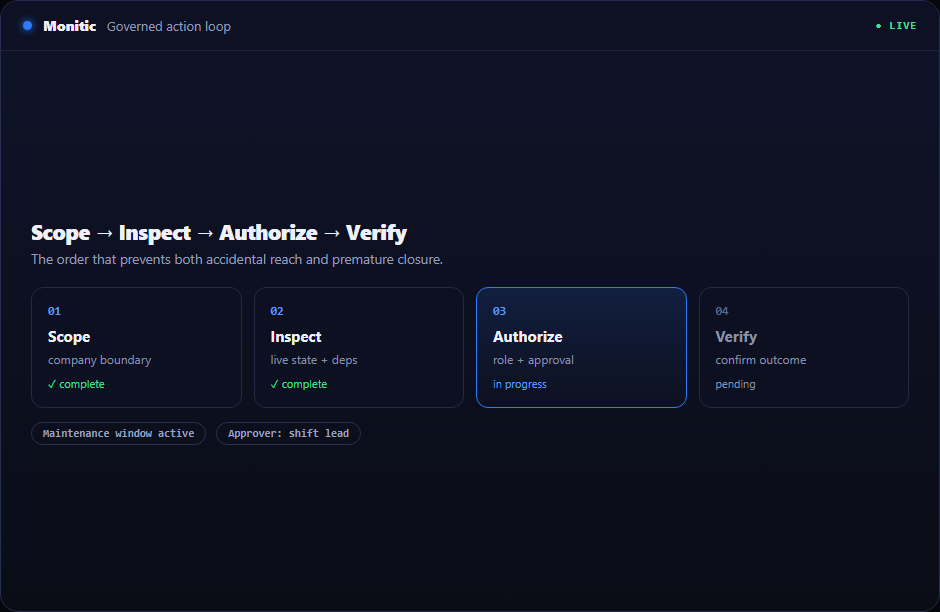
- Odkryj. Ujawnij odpowiedni stan w dozwolonym obszarze.
- Priorytetyzuj. Połącz pilność z kontekstem firmy, zasobu i usługi.
- Rozwiąż. Użyj odpowiedniego narzędzia operacyjnego lub przekaż zadanie odpowiedzialnemu właścicielowi.
- Ucz się. Zachowaj dane o wyniku i powtarzalności, aby następna decyzja była lepsza.
Każdy etap pozostaje w tym samym rekordzie bezpiecznym dla dzierżawcy.
Wartość biznesowa poza funkcją
Wartość operacyjna przejawia się w mniejszej liczbie eskalacji, krótszej diagnozie, bezpieczniejszej delegacji i aktualnych dowodach. Te ulepszenia kumulują się: wiarygodny rekord pomaga w kolejnym przepływie pracy, raporcie i dochodzeniu wspomaganym AI, zamiast znikać w zamkniętym zgłoszeniu.
Modułowy model Monitic pozwala organizacjom zacząć tam, gdzie koszt lub ryzyko jest najwyższe, i rozszerzać się bez odbudowywania płaszczyzny kontroli.
Połączone z resztą platformy
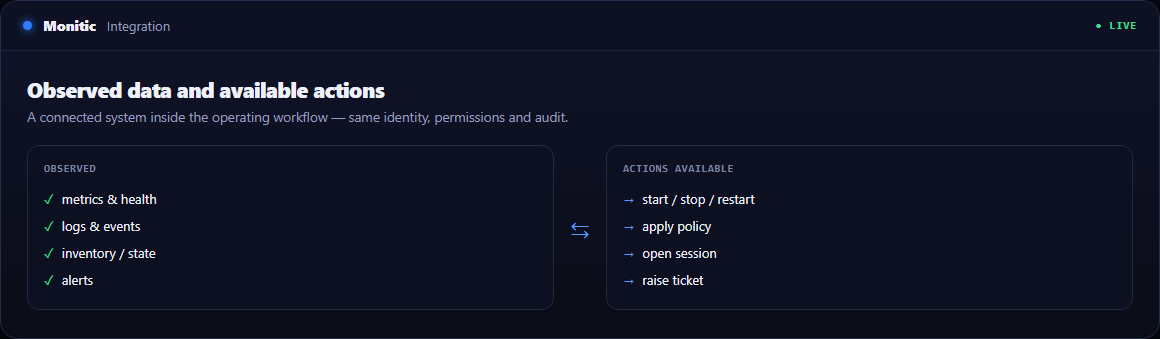
Monitic łączy CVE-Driven Patching z zarządzaniem punktami końcowymi, bezpieczeństwem, infrastrukturą i dostarczaniem usług. Organizacja może najpierw przyjąć bezpośrednią funkcję, a później dodać powiązane moduły bez migracji podstawowego modelu tożsamości i własności.
Często zadawane pytania
Jak CVE-Driven Patching pozostaje w granicach właściwego klienta?
Monitic rozstrzyga własność dzierżawcy i dostęp firmy przed zwróceniem zasobu. Uprawnienia roli określają następnie, które operacje są dostępne w tym zatwierdzonym zakresie.
Czy dostęp do odczytu i dostęp do zmian mogą być rozdzielone?
Tak. Zespoły mogą delegować widoczność szerzej, rezerwując działania modyfikujące dla wybranych ról, ścieżek zatwierdzeń lub wyznaczonych operatorów.
Jakie dowody pozostają po zakończeniu pracy?
Platforma przechowuje kontekst aktora, celu, czasu i wyniku dla wrażliwych lub modyfikujących działań. Prace wspomagane AI mogą również identyfikować osobę kierującą i konto AI.
Jak powinniśmy oceniać priorytetyzację poprawek opartą na ryzyku?
Wybierz reprezentatywny przepływ pracy, zdefiniuj oczekiwany stan i dowody, a następnie przetestuj go podczas 14-dniowego pełnego okresu próbnego. Przejrzyj cennik, gdy dopasowanie operacyjne zostanie potwierdzone.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.