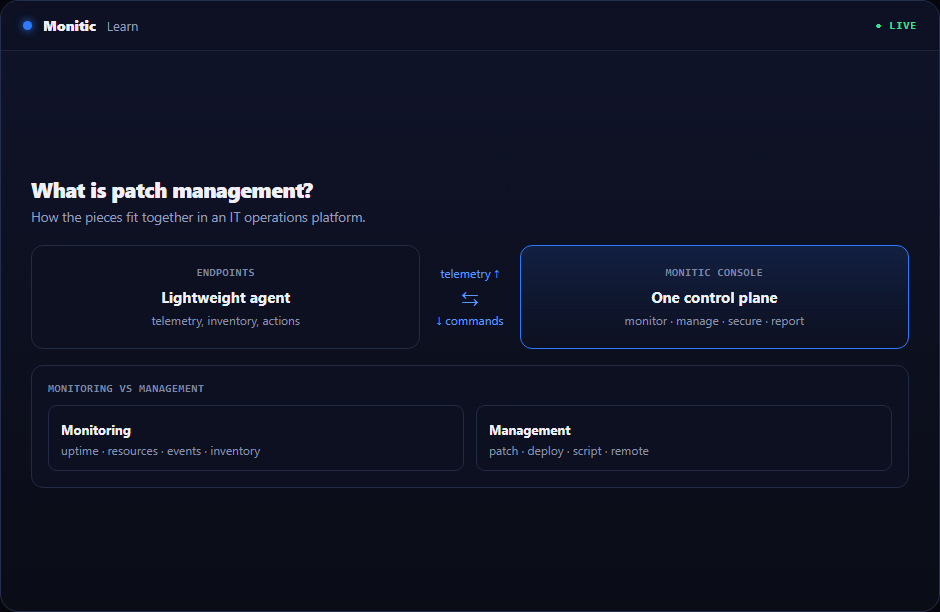
Zarządzanie poprawkami: definicja i dlaczego jest ważne
Każde oprogramowanie ma wady, a dostawcy regularnie wydają poprawki. Luka między udostępnieniem poprawki a jej zainstalowaniem to okno, w którym działają atakujący — większość udanych naruszeń wykorzystuje podatności, na które już istniała poprawka. Zarządzanie poprawkami to dyscyplina, która systematycznie zamyka to okno, zamiast polegać na tym, że poszczególne maszyny zaktualizują się same.
To w równym stopniu kontrola bezpieczeństwa, co proces operacyjny: niezarządzane poprawki pozostawiają cię narażonym, ale niekontrolowane poprawki (wszystko, wszędzie, natychmiast) psują aplikacje biznesowe. Sztuka polega na znalezieniu równowagi.
Jak działa zarządzanie poprawkami: cykl życia poprawek
Dojrzały proces poprawek działa jako ciągły cykl:
- Odkryj — utrzymuj dokładny inwentarz każdego urządzenia, systemu operacyjnego i aplikacji w flocie. Nie możesz załatać czegoś, o czym nie wiesz, dlatego łatanie zależy od solidnego zarządzania aktywami IT.
- Oceń — przeskanuj flotę w poszukiwaniu katalogów dostawców i baz danych podatności, aby określić, których poprawek brakuje i gdzie.
- Priorytetyzuj — uszereguj brakujące poprawki według ryzyka (patrz priorytetyzacja CVE poniżej), a nie tylko według daty wydania.
- Testuj — wdróż najpierw na pilotażowej grupie reprezentatywnych, niskiego ryzyka maszyn i obserwuj regresje.
- Wdróż — wdrażaj falami w zatwierdzonych oknach konserwacyjnych, z rozłożonym harmonogramem i obsługą restartów.
- Zweryfikuj i raportuj — potwierdź powodzenie instalacji, ponów próby w przypadku niepowodzeń i przygotuj dowody zgodności.
Cykl następnie się powtarza — co najmniej miesięcznie w przypadku aktualizacji systemu operacyjnego, a w przypadku krytycznych poprawek bezpieczeństwa — w sposób ciągły.
Łatanie systemu operacyjnego a łatanie aplikacji firm trzecich
Aktualizacje systemu operacyjnego (Windows Update, macOS, dystrybucje Linuksa) to widoczna połowa problemu, a natywne narzędzia radzą sobie z nimi całkiem dobrze w izolacji. Zaniedbaną połową są aplikacje firm trzecich — przeglądarki, czytniki PDF, narzędzia komunikacyjne, środowiska uruchomieniowe, takie jak Java, oraz długa ogon oprogramowania biznesowego. Aktualizują się one według własnych harmonogramów, za pomocą własnych mechanizmów i należą do najczęściej wykorzystywanego oprogramowania na każdym punkcie końcowym.
Platforma do zarządzania poprawkami normalizuje oba: jeden katalog, jeden silnik zasad i jeden raport obejmujący system operacyjny i warstwę aplikacji. Podczas oceny narzędzi głębokość katalogu firm trzecich jest często prawdziwym wyróżnikiem — łatanie systemu operacyjnego to podstawowy wymóg.
Priorytetyzacja oparta na CVE
Nie wszystkie poprawki są równe. Podatności są katalogowane jako CVE (Common Vulnerabilities and Exposures) z ocenami dotkliwości, a niewielka ich część odpowiada za zdecydowaną większość rzeczywistych exploitów. Nowoczesne zarządzanie poprawkami jest zatem oparte na ryzyku:
- Dopasuj swój inwentarz oprogramowania do znanych CVE, aby zobaczyć, które podatności faktycznie istnieją w twoim środowisku.
- Priorytetyzuj według dotkliwości, znanego aktywnego wykorzystania i ekspozycji zasobów — serwer z dostępem do Internetu z krytycznym, aktywnie wykorzystywanym CVE przeskakuje każdą kolejkę.
- Odłóż poprawki niskiego ryzyka do normalnych cykli konserwacyjnych, zamiast traktować wszystko jako nagły wypadek.
To przekształca łatanie z kalendarzowego obowiązku w mierzalny program redukcji podatności i daje kierownictwu możliwą do obrony odpowiedź na pytanie „czy jesteśmy narażeni na to CVE z wiadomości?”
Okna poprawek i pierścienie wdrożeniowe
Łatanie jest uciążliwe — instalacje zużywają zasoby i często wymagają restartów. Okna poprawek ograniczają te zakłócenia:
- Okna konserwacyjne określają, kiedy urządzenia mogą być łatane i restartowane (np. w noce powszednie, weekendy), z poszanowaniem godzin pracy i stref czasowych.
- Pierścienie wdrożeniowe określają, w jakiej kolejności: najpierw maszyny pilotażowe, potem szersze fale, a na końcu systemy wrażliwe, z bramką zatwierdzenia między pierścieniami.
- Zasady odroczenia i interakcji z użytkownikiem decydują, ile kontroli nad czasem restartu mają użytkownicy końcowi na swoich maszynach.
Serwery wymagają szczególnej uwagi: rozłożone w czasie restarty w klastrach, kontrole stanu przed i po łataniu oraz plany wycofania na wypadek rzadkiej, źle działającej poprawki.
Raportowanie zgodności
Organy regulacyjne, ubezpieczyciele cybernetyczni i ramy bezpieczeństwa zadają wersję tego samego pytania: czy możesz udowodnić, że twoje systemy są łatane w określonym czasie? Raportowanie zgodności poprawek odpowiada na nie dowodami: stan poprawek na urządzenie, metryki czasu do łatania względem celów polityki, listy wyjątków z uzasadnieniami i trendy historyczne. Jeśli przygotowanie takiego raportu wymaga dni ręcznej pracy w arkuszach kalkulacyjnych, to proces — a nie tylko raport — wymaga automatyzacji.
Automatyzacja: różnica między polityką a rzeczywistością
Ręczne łatanie nie skaluje się powyżej kilkudziesięciu maszyn. Automatyzacja to to, co zamienia pisemną politykę poprawek w spójną rzeczywistość:
- Automatyczne skanowanie i wdrażanie według harmonogramów, bez interwencji na każdej maszynie.
- Targetowanie oparte na zasadach — reguły typu „krytyczne aktualizacje bezpieczeństwa w ciągu 7 dni, wszystko inne miesięcznie” stosowane do całej floty.
- Automatyczne ponawianie i eskalacja błędów — nieudane instalacje są zgłaszane jako wyjątki, zamiast cicho się kumulować.
- Wybudzanie i obsługa offline dla laptopów, które były zamknięte podczas okna poprawek.
Automatyzacja jest dostarczana przez tę samą infrastrukturę agentów, co zdalne monitorowanie i zarządzanie — agent RMM już wie, co jest zainstalowane i może wykonywać instalacje, dlatego łatanie i RMM zbiegają się w jedną platformę. Zatwierdzanie poprawek krzyżuje się również z zarządzaniem zmianami ITSM: standardowe poprawki to wstępnie zatwierdzone zmiany, podczas gdy łatanie serwerów o dużym wpływie może wymagać rekordu zmiany.
Jak wybrać rozwiązanie do zarządzania poprawkami
- Głębokość katalogu firm trzecich — ile aplikacji poza systemem operacyjnym jest objętych i jak szybko pojawiają się nowe wersje.
- Inteligencja CVE — dopasowywanie podatności i priorytetyzacja oparta na ryzyku, a nie tylko „zainstaluj wszystko”.
- Elastyczność harmonogramowania — okna, pierścienie, strefy czasowe, kontrola restartów i opcje odroczenia dla użytkowników końcowych.
- Raportowanie — gotowe do audytu dowody zgodności od razu po wyjęciu z pudełka.
- Integracja z platformą — łatanie wbudowane w platformę zarządzania punktami końcowymi jest lepsze niż samodzielne narzędzie z osobnym agentem.
Zobacz, jak Monitic radzi sobie z zarządzaniem poprawkami → Zarządzanie poprawkami Monitic
Często zadawane pytania
Jak często należy stosować poprawki?
Krytyczne poprawki bezpieczeństwa dla aktywnie wykorzystywanych podatności powinny być wdrażane tak szybko, jak pozwala na to testowanie — zazwyczaj w ciągu dni. Rutynowe aktualizacje są zwykle wykonywane w cyklu miesięcznym, zgodnym z harmonogramami wydań dostawców. Właściwą odpowiedzią jest pisemna polityka z różnymi terminami w zależności od dotkliwości, egzekwowana automatycznie.
Jaka jest różnica między zarządzaniem poprawkami a zarządzaniem podatnościami?
Zarządzanie podatnościami to szersza dyscyplina polegająca na znajdowaniu i redukowaniu wszystkich słabości bezpieczeństwa — w tym błędnych konfiguracji i brakujących kontroli. Zarządzanie poprawkami to jego największy pojedynczy kanał naprawczy: proces, który faktycznie naprawia część tych usterek związaną z oprogramowaniem.
Czy poprawki należy testować przed wdrożeniem?
Tak — proporcjonalnie do ryzyka. Pilotażowy pierścień reprezentatywnych maszyn wychwytuje większość regresji bez znaczącego opóźniania reszty floty. Blokowanie wszystkich poprawek za długotrwałym ręcznym testowaniem zwykle kosztuje więcej (w postaci ekspozycji), niż oszczędza.
Czy zarządzanie poprawkami obejmuje aplikacje firm trzecich?
Natywne narzędzia systemu operacyjnego zazwyczaj tego nie robią — to właśnie lukę wypełniają dedykowane platformy do zarządzania poprawkami. Przeglądarki, środowiska uruchomieniowe i narzędzia produktywności należą do najczęściej wykorzystywanego oprogramowania w każdej flocie i wymagają tego samego zautomatyzowanego cyklu życia co system operacyjny.