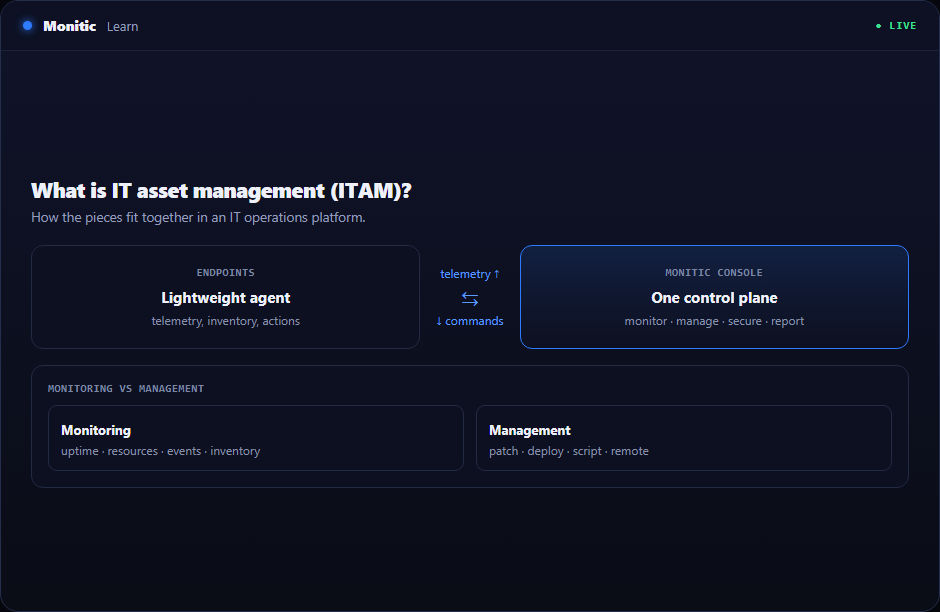
ITAM: definicja i zakres
„Aktywem” w ITAM jest wszystko, co ma wartość i za co odpowiada dział IT: laptopy, serwery, monitory, sprzęt sieciowy, zainstalowane na nich oprogramowanie, licencje zezwalające na to oprogramowanie oraz subskrypcje chmurowe rozliczane co miesiąc. ITAM utrzymuje autorytatywny rejestr wszystkiego — rejestr aktywów — i utrzymuje go dokładnym w miarę zmian rzeczywistości.
Dokładność to cała gra. Rejestr aktywów, który jest w 80% poprawny, jest prawdopodobnie gorszy niż żaden, ponieważ ludzie mu ufają i podejmują decyzje na podstawie nieaktualnych danych. Dlatego nowoczesne ITAM opiera się na automatycznym wykrywaniu, a nie arkuszach kalkulacyjnych: agenci i skany sieciowe wypełniają i aktualizują rejestr w sposób ciągły, a ludzie obsługują tylko wyjątki.
Jak działa ITAM
Inwentaryzacja sprzętu
Agent punktu końcowego odczytuje rzeczywistą konfigurację maszyny — model, numer seryjny, procesor, pamięć, dyski, podłączone monitory, identyfikatory gwarancyjne — i raportuje ją automatycznie. Wykrywanie sieciowe uzupełnia urządzenia bez agenta, takie jak drukarki, przełączniki i sprzęt IoT. Rezultatem jest inwentaryzacja oparta na rzeczywistych danych, a nie na tym, co według działu zakupów zostało wysłane.
Inwentaryzacja oprogramowania
Ten sam agent wylicza zainstalowane aplikacje i wersje na każdym urządzeniu. To zestaw danych, od którego zależy wszystko inne: uzgadnianie licencji, dopasowywanie podatności, wykrywanie shadow IT i działania standaryzacyjne („dlaczego mamy cztery edytory PDF?”).
Wykrywanie zmian
Statyczne migawki starzeją się natychmiast; wartościowym sygnałem jest zmiana. Nowoczesne ITAM wykrywa i oznacza czasem zmiany — usunięcie pamięci RAM ze stacji roboczej, pojawienie się nieautoryzowanej aplikacji, wymiana dysku, urządzenie, które przestało raportować. Historia zmian przekształca rejestr aktywów w ślad audytowy: gdy pojawia się problem, „co zmieniło się ostatnio na tej maszynie?” jest zwykle pierwszym wartym zadania pytaniem diagnostycznym.
Śledzenie licencji i subskrypcji
Zarządzanie aktywami programowymi (SAM) — część licencyjna ITAM — uzgadnia to, co kupiłeś, z tym, co zainstalowałeś i faktycznie używasz. Śledzi uprawnienia licencyjne, daty odnowienia i subskrypcje na stanowisko, oraz ujawnia oba kierunki niezgodności: niedolicencjonowanie (ryzyko audytu i kar od dostawców) oraz nadlicencjonowanie (płacenie za nieużywane oprogramowanie i niewykorzystane stanowiska). Ponieważ SaaS dominuje obecnie w wydatkach na oprogramowanie, śledzenie subskrypcji — kto ma stanowisko, kto nie logował się od 90 dni — jest często najszybszym źródłem twardych oszczędności, jakie generuje ITAM.
Korzyści z ITAM
- Kontrola kosztów — odzyskiwanie niewykorzystanych licencji, dostosowywanie rozmiaru subskrypcji, ponowne wdrażanie nieużywanego sprzętu zamiast kupowania nowego.
- Gotowość audytowa — odpowiadanie na audyty licencyjne dostawców i żądania zgodności z dowodami zamiast paniką.
- Szybsze wsparcie — technicy widzą pełną konfigurację i historię urządzenia w momencie zgłoszenia.
- Planowanie cyklu życia — dane o wieku i gwarancji napędzają budżety odświeżania zamiast niespodziewanych awarii.
- Podstawa bezpieczeństwa — dokładna inwentaryzacja jest warunkiem wstępnym dla prawie każdej kontroli bezpieczeństwa (patrz poniżej).
ITAM jako podstawa bezpieczeństwa
Ramy bezpieczeństwa konsekwentnie umieszczają inwentaryzację aktywów jako pierwszą kontrolę, z prostego powodu: nie możesz chronić czegoś, o czym nie wiesz, że istnieje. ITAM wspiera bezpieczeństwo w konkretny sposób:
- Dopasowywanie CVE — inwentaryzacja oprogramowania jest porównywana z bazami podatności, więc „czy jesteśmy narażeni na to CVE?” staje się zapytaniem, a nie projektem. To umożliwia oparte na ryzyku zarządzanie poprawkami.
- Nieautoryzowane oprogramowanie i nieautoryzowane urządzenia — wykrywanie zmian ujawnia, co pojawiło się w sieci lub na punkcie końcowym bez zgody.
- Kontekst reagowania na incydenty — gdy maszyna jest naruszona, jej inwentaryzacja i historia zmian mówią osobom reagującym, co na niej było i jaki może być zasięg wybuchu.
- Luki w pokryciu poprawkami — urządzenia brakujące w inwentaryzacji są z definicji niezałatane i niemonitorowane.
ITAM wspierający finanse
Ten sam rejestr służy dyrektorowi finansowemu: harmonogramy amortyzacji aktywów, alokacja kosztów na działy, terminy gwarancji i leasingu oraz możliwa do obrony odpowiedź na pytanie „co IT faktycznie posiada i ile jest warte?”. Gdy ITAM i dział zakupów dzielą się danymi, planowanie odświeżania staje się proaktywne — wymiana sprzętu zgodnie z harmonogramem i budżetem, a nie po awariach — a odnowienia oprogramowania są negocjowane z rzeczywistymi danymi o użyciu, a nie dostarczonymi przez dostawcę.
Jak wybrać rozwiązanie ITAM (najlepsze praktyki)
- Automatyczne wykrywanie oparte na agencie — rejestr musi się wypełniać i aktualizować sam; ręczne wprowadzanie gwarantuje degradację. Ten sam agent używany do RMM może zazwyczaj dostarczyć bogatszą, bieżącą inwentaryzację niż samodzielny skaner.
- Wykrywanie zmian, a nie tylko migawki — sprawdź, czy narzędzie rejestruje i ostrzega o zmianach sprzętu/oprogramowania z sygnaturą czasową.
- Pokrycie oprogramowania i subskrypcji — zainstalowane aplikacje oraz stanowiska SaaS, z sygnałami użycia do odzyskiwania.
- Integracja z service desk — rekordy aktywów powinny pojawiać się automatycznie w zgłoszeniach; silos ITAM traci połowę swojej wartości. (Zobacz czym jest ITSM, aby dowiedzieć się, dlaczego kontekst urządzenia zmienia wsparcie.)
- Raportowanie i eksport — gotowe do audytu pozycje licencyjne, raporty wieku/gwarancji i przyjazne dla finansów eksporty.
- Pokrycie aktywów bez agenta — wykrywanie sieciowe dla drukarek, sprzętu sieciowego i niezarządzanych urządzeń, aby rejestr odzwierciedlał całe środowisko.
Najlepsza praktyka w zakresie procesu: przypisz odpowiedzialność (każde aktywo ma odpowiedzialną osobę lub zespół), uzgadniaj zakupy z wykrywaniem co miesiąc i traktuj każde urządzenie znalezione w sieci, ale brakujące w rejestrze, jako incydent, a nie notatkę administracyjną.
Zobacz, jak Monitic realizuje zarządzanie aktywami IT → Monitic Asset Inventory
Często zadawane pytania
Jaka jest różnica między ITAM a CMDB?
ITAM śledzi aktywa jako posiadane obiekty z kosztem, własnością i cyklem życia. CMDB (baza danych zarządzania konfiguracją) modeluje elementy konfiguracji i ich relacje — które usługi zależą od których serwerów. Nakładają się w dużym stopniu i współdzielą dane z wykrywania; ITAM jest zorientowane na finanse i własność, a CMDB na zależności usług.
Jaka jest różnica między ITAM a SAM?
SAM (zarządzanie aktywami programowymi) to podzbiór ITAM skoncentrowany na oprogramowaniu: licencje, uprawnienia, instalacje i subskrypcje. Zarządzanie aktywami sprzętowymi to druga połowa. Nowoczesne platformy obsługują oba z tych samych danych wykrywania.
Jak ITAM poprawia bezpieczeństwo?
Poprzez uczynienie inwentaryzacji wiarygodną. Dopasowywanie CVE, pokrycie poprawkami, wykrywanie nieautoryzowanego oprogramowania i reagowanie na incydenty zależą od dokładnej wiedzy o istniejącym sprzęcie i oprogramowaniu — dlatego ramy bezpieczeństwa wymieniają inwentaryzację aktywów jako podstawową kontrolę.
Jak często należy aktualizować inwentaryzację aktywów?
Ciągle. Wykrywanie oparte na agencie raportuje zmiany w czasie rzeczywistym; okresowe audyty ręczne weryfikują następnie krawędzie (urządzenia bez agenta, pomieszczenia magazynowe, utylizacje). Jeśli Twoja inwentaryzacja ma datę „ostatniej aktualizacji” mierzoną w miesiącach, jest dokumentem historycznym, a nie narzędziem operacyjnym.