Usa il provider di identità già governato dalla tua organizzazione
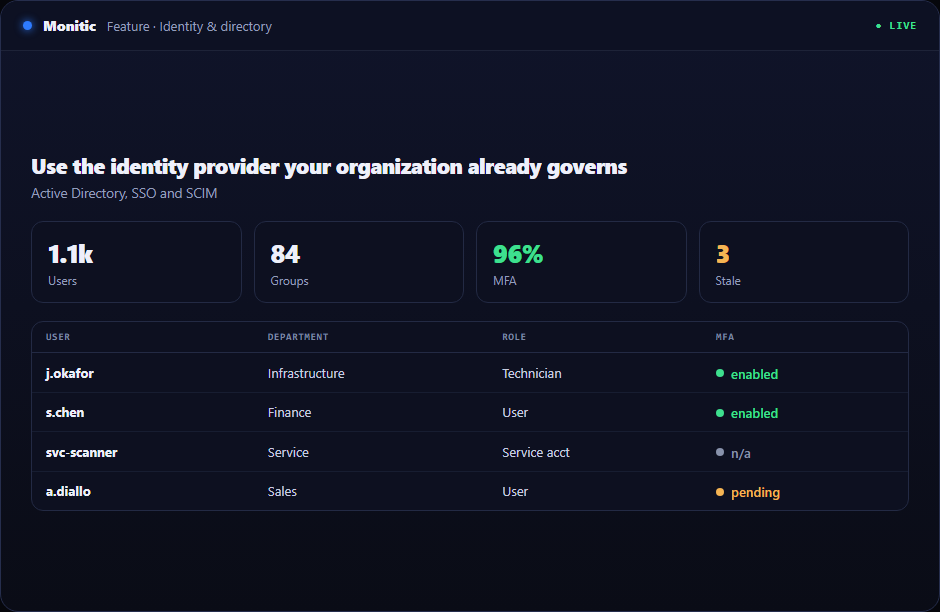
Un ciclo di vita separato delle password aggiunge attriti e derive delle policy. L'OIDC single sign-on consente alle organizzazioni di applicare i controlli di identità esistenti preservando un percorso di proprietà locale sicuro per il tenant.
Quando l'enterprise single sign-on vive in una console separata, ogni indagine inizia con l'assemblaggio del contesto. Monitic parte dal presupposto opposto: identità delle risorse, ambito del tenant, permessi, cronologia e risposta dovrebbero già essere connessi prima che il lavoro inizi.
Perché questo flusso di lavoro è importante
La frammentazione trasforma un lavoro semplice in coordinazione. Un operatore scopre una condizione in un sistema, cerca la proprietà in un altro, richiede l'accesso a un terzo e registra il risultato da qualche altra parte. Enterprise Single Sign-On dovrebbe rimuovere il ritardo operativo anziché aggiungere un nuovo luogo in cui il contesto può essere perso.
Il record della piattaforma funge da punto di congiunzione. Dall'enterprise single sign-on, un operatore può raggiungere lo stato del dispositivo correlato, gli alert, le richieste, le dipendenze e i lavori precedenti mantenendo l'ambito del tenant. Le decisioni iniziano con prove attuali invece di identificatori copiati.
Che aspetto ha l'enterprise single sign-on in Monitic
Connetti Entra ID, Okta o Google Workspace tramite OIDC. Le viste della flotta e dell'azienda portano a un singolo record interessato, consentendo ai team di separare un pattern ampio da un'eccezione isolata prima di impegnare risorse.
Verifica i domini del tenant e utilizza flussi di login protetti da PKCE. La piattaforma preserva il percorso che ha portato alla decisione, rendendo la revisione tra pari e l'escalation più utili di uno screenshot senza cronologia circostante.
Opzionalmente, fornisci utenti idonei just-in-time e mappa i gruppi ai ruoli. Il sistema registra metadati operativi sufficienti per ricostruire chi ha fatto cosa e dove, senza perdere credenziali o fare affidamento su archivi del corpo della richiesta.
Punti di controllo per la valutazione dell'enterprise single sign-on
Una valutazione utile dovrebbe dimostrare il flusso di lavoro rispetto all'ambito reale anziché un record demo perfezionato. Utilizza i seguenti punti di controllo quando convalidi enterprise SSO OIDC:
- Stato: Verifica che la piattaforma possa connettere Entra ID, Okta o Google Workspace tramite OIDC e che timestamp, proprietà aziendale ed eccezioni siano comprensibili per un operatore che non ha configurato la funzionalità.
- Azione: Conferma che i tecnici autorizzati possano verificare i domini del tenant e utilizzare flussi di login protetti da PKCE senza ricevere un accesso più ampio di quanto richiesto dall'attività.
- Prove: Controlla che Monitic possa opzionalmente fornire utenti idonei just-in-time e mappare gruppi ai ruoli e che il risultato sia utile in una revisione operativa, conversazione con il cliente o audit.
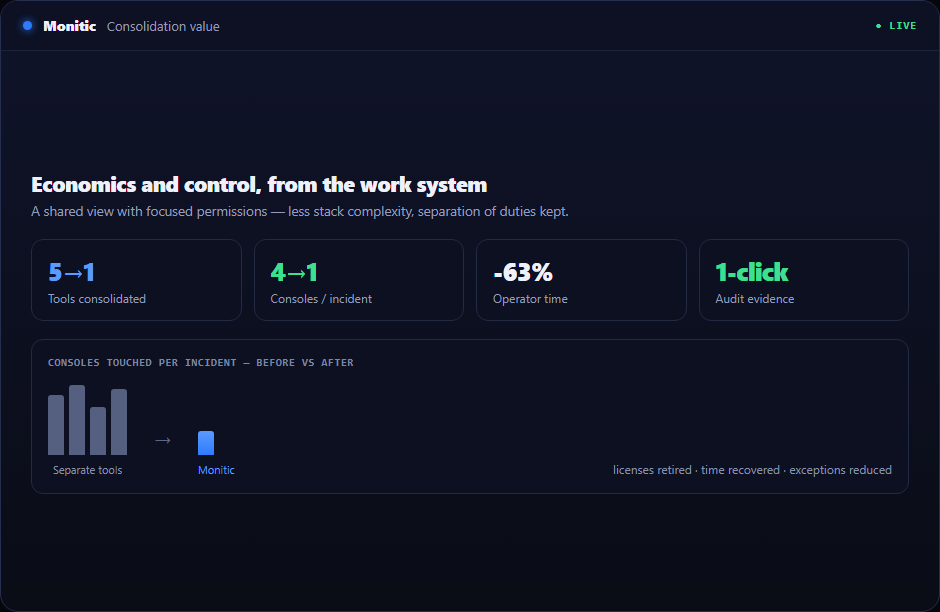
Registra il tempo di base, il numero di console toccate e le prove disponibili prima di Monitic. Ripeti lo stesso scenario nella prova. Il confronto dovrebbe mostrare se l'enterprise single sign-on riduce i passaggi di consegna oltre a completare l'attività tecnica.
Dalle prove all'azione verificata
- Inizia dal record operativo. Evita di riscrivere manualmente gli identificatori da un'altra console.
- Correla. Unisci stato tecnico, impatto sul servizio e lavoro recente.
- Esegui deliberatamente. Scegli azione umana, automatizzata o assistita da AI nell'ambito.
- Verifica visibilmente. Lascia che operatori e stakeholder vedano se lo stato previsto è stato ripristinato.
Questo crea un ciclo completo invece di un passaggio da alert a foglio di calcolo.
Valore aziendale oltre la funzionalità
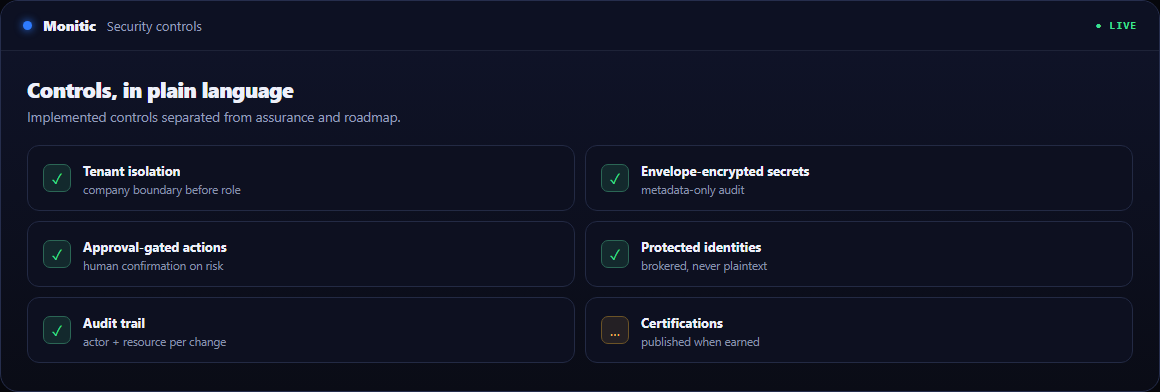
Enterprise Single Sign-On crea leva quando rimuove la coordinazione oltre ai passaggi manuali. I tecnici spendono meno tempo per trovare la console giusta, i leader ricevono prove più fresche e la delega non dipende più da credenziali di amministratore condivise.
I team interni ottengono un modello operativo unico tra le business unit. I MSP ottengono la stessa coerenza tra le aziende clienti, mentre la proprietà radice e i confini aziendali impediscono che la comodità di una piattaforma condivisa diventi un rischio cross-tenant.
Collegato al resto della piattaforma
I moduli adiacenti estendono il valore dell'enterprise single sign-on: l'inventario identifica la risorsa, il monitoraggio fornisce lo stato attuale, i flussi di lavoro del servizio coordinano le persone e l'automazione esegue runbook stabili. Mon-Ai può correlare quei record senza bypassare i permessi dell'utente che dirige.
Domande frequenti
Quali dati dovrebbero essere attendibili durante un'indagine?
Usa il record corrente della piattaforma e i suoi timestamp, poi confronta cronologia correlata, alert, ticket e stato dell'integrazione. Evita di apportare modifiche basandoti solo su un vecchio export.
I compiti possono rimanere separati?
Sì. Un ruolo può monitorare, un altro approvare e un altro eseguire. Il contesto condiviso non richiede privilegi condivisi.
Cosa dimostra che il flusso di lavoro ha avuto successo?
Definisci uno stato tecnico previsto, verificalo dopo l'azione e conserva il risultato per reportistica o revisione. Chiudere il ticket da solo non è una verifica.
Come può il nostro team provare enterprise SSO OIDC?
Usa la prova completa della piattaforma di 14 giorni con un ambito rappresentativo, o richiedi una demo guidata da scenari che segua i tuoi criteri di accettazione.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.