Leggi le policy firewall di vendor misti da una vista operativa unica
La revisione delle policy diventa lenta quando ogni sito utilizza un firewall diverso e ogni vendor rappresenta le regole in modo differente. Monitic normalizza la vista operativa senza fingere che il controllo delle modifiche debba scomparire.
Acquistare uno strumento limitato per gestire la visibilità delle policy firewall risolve uno schermo e crea diversi passaggi di consegna. Monitic adotta un approccio di piattaforma: la risorsa è già limitata al tenant, l'operatore è già autorizzato e il risultato può alimentare lo stesso modello di automazione e reportistica utilizzato altrove.
Perché questo flusso di lavoro è importante
La scala espone i processi informali. Il tecnico che ricorda ogni hostname può supportare cinquanta dispositivi; l'organizzazione che ne gestisce migliaia ha bisogno di ambito, permessi e verifica ripetibili. La Visibilità delle Policy Firewall diventa preziosa quando il flusso di lavoro sopravvive alla crescita e ai cambiamenti di personale.
Monitic non appiattisce ogni team in un unico ruolo. Fornisce record comuni preservando le restrizioni aziendali e la separazione dei compiti. La Visibilità delle Policy Firewall diventa visibile alle persone che necessitano di contesto e attuabile solo da chi è autorizzato a modificarla.
Che aspetto ha la visibilità delle policy firewall in Monitic
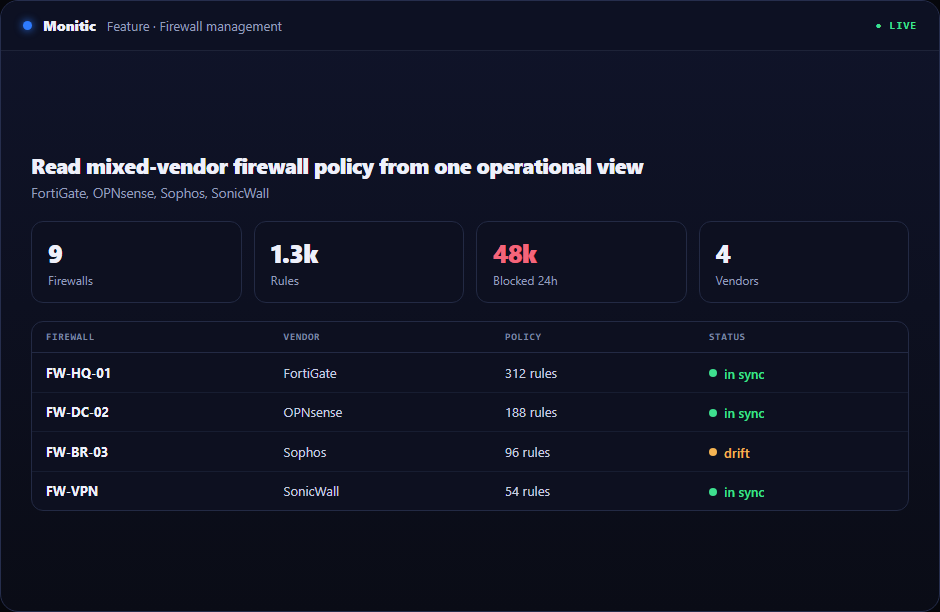
Elenca e filtra le policy su FortiGate, OPNsense, Sophos e SonicWall. L'eccezione importante rimane visibile insieme a sufficiente contesto circostante per giudicare impatto, urgenza e il passo successivo più sicuro.
Ispeziona origine, destinazione, servizio, interfaccia, azione e riferimento del vendor. L'inventario correlato, il servizio, la sicurezza e le prove dei ticket rimangono a un passo di navigazione, riducendo la possibilità che un'azione tecnicamente corretta ignori il contesto aziendale.
Mantieni le regole accanto al contesto DHCP, interfaccia, stato del dispositivo e azienda. La proprietà del tenant previene ambiguità tra aziende, mentre RBAC e policy aggiuntive mantengono la delega allineata al servizio fornito.
Punti di controllo per la valutazione della visibilità delle policy firewall
Una valutazione utile dovrebbe dimostrare il flusso di lavoro su un ambito reale piuttosto che su un record demo perfezionato. Utilizza i seguenti punti di controllo quando valuti la gestione delle policy firewall:
- Stato: Verifica che la piattaforma possa elencare e filtrare le policy su FortiGate, OPNsense, Sophos e SonicWall e che timestamp, proprietà aziendale ed eccezioni siano comprensibili a un operatore che non ha configurato la funzionalità.
- Azione: Conferma che i tecnici autorizzati possano ispezionare origine, destinazione, servizio, interfaccia, azione e riferimento del vendor senza ricevere un accesso più ampio di quanto richiesto dal compito.
- Prove: Controlla che Monitic possa mantenere le regole accanto al contesto DHCP, interfaccia, stato del dispositivo e azienda e che il risultato sia utile in una revisione operativa, conversazione con il cliente o audit.
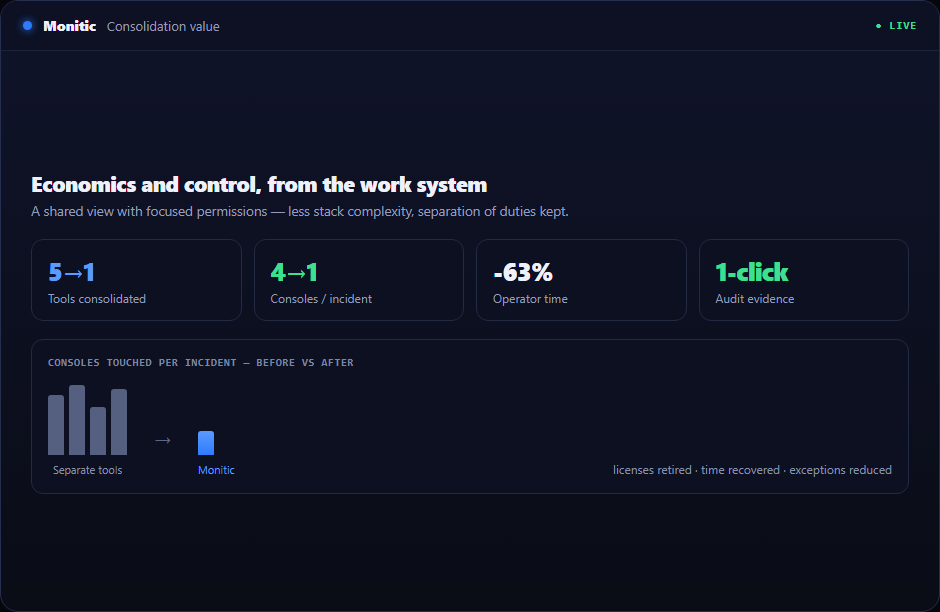
Registra il tempo di base, il numero di console toccate e le prove disponibili prima di Monitic. Ripeti lo stesso scenario nella prova. Il confronto dovrebbe mostrare se la visibilità delle policy firewall riduce i passaggi di consegna oltre a completare il compito tecnico.
Dalle prove all'azione verificata
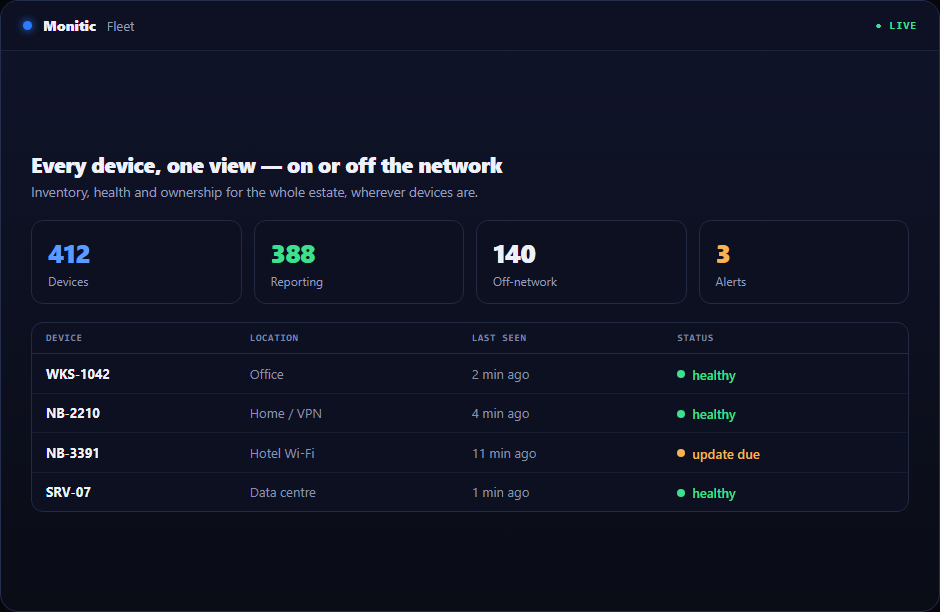
- Scopri. Porta alla superficie lo stato rilevante nell'ambito consentito.
- Prioritizza. Combina urgenza con contesto aziendale, asset e servizio.
- Risolvi. Utilizza lo strumento operativo appropriato o indirizza il lavoro al suo responsabile.
- Impara. Preserva i dati di esito e ricorrenza in modo che la prossima decisione migliori.
Ogni fase rimane sullo stesso record sicuro per il tenant.
Valore aziendale oltre la funzionalità
Il valore operativo appare in meno escalation, diagnosi più brevi, delega più sicura e prove aggiornate. Questi miglioramenti si accumulano: un record affidabile aiuta il prossimo flusso di lavoro, report e indagine assistita dall'AI, piuttosto che scomparire in un ticket chiuso.
Il modello modulare di Monitic consente alle organizzazioni di iniziare dove il costo o il rischio è più alto e di espandersi senza ricostruire il piano di controllo.
Collegato al resto della piattaforma
Monitic collega la visibilità delle policy firewall alla gestione degli endpoint, alla sicurezza, all'infrastruttura e all'erogazione dei servizi. L'organizzazione può adottare prima la funzionalità immediata e aggiungere moduli correlati in seguito senza migrare il modello di identità e proprietà sottostante.
Domande frequenti
Come fa la visibilità delle policy firewall a rimanere all'interno del corretto confine del cliente?
Monitic risolve la proprietà del tenant e l'accesso aziendale prima di restituire la risorsa. I permessi di ruolo determinano quindi quali operazioni sono disponibili all'interno di quell'ambito approvato.
L'accesso in lettura e l'accesso in modifica possono essere separati?
Sì. I team possono delegare la visibilità più ampiamente mentre riservano le azioni di modifica a ruoli focalizzati, percorsi di approvazione o operatori designati.
Quali prove rimangono dopo il completamento del lavoro?
La piattaforma conserva il contesto di attore, destinazione, tempo ed esito per azioni sensibili o di modifica. Il lavoro assistito dall'AI può anche identificare la persona che dirige e l'account AI.
Come dovremmo valutare la gestione delle policy firewall?
Scegli un flusso di lavoro rappresentativo, definisci lo stato e le prove attesi, quindi testalo durante la prova completa della piattaforma di 14 giorni. Rivedi i prezzi quando l'idoneità operativa è dimostrata.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.