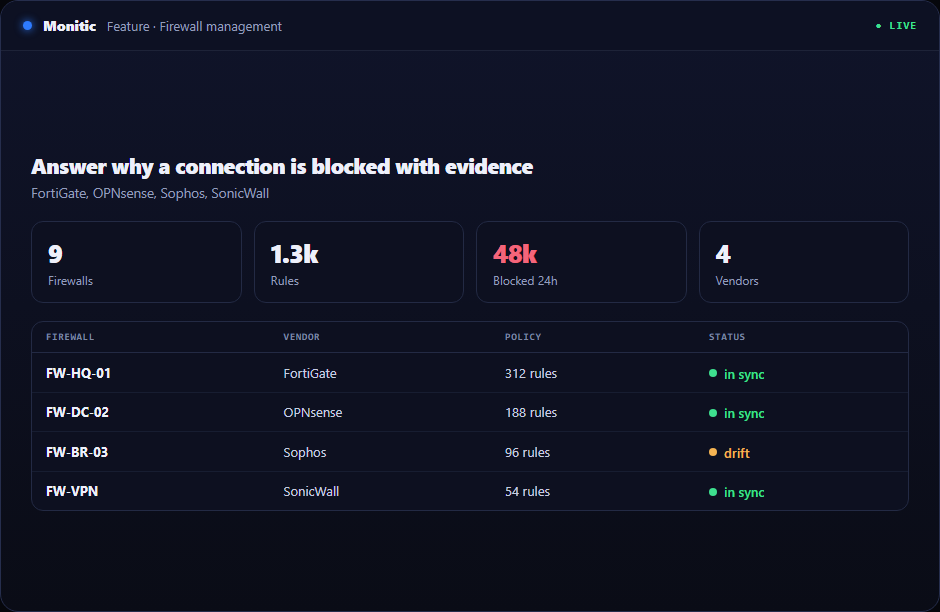
Rispondi al motivo per cui una connessione è bloccata con prove
Una connessione fallita può originare da DNS, endpoint, regola firewall, filtro UTM o servizio upstream. Indovinare crea ticket lunghi e modifiche alle regole non necessarie.
La maggior parte dei team oggi può eseguire la ricerca delle regole del firewall; il problema è farlo in modo coerente su un patrimonio in crescita. Monitic trasforma la conoscenza individuale in un processo condiviso con contesto live, accesso controllato e un risultato che rimane visibile dopo che il tecnico si è spostato.
Perché questo flusso di lavoro è importante
I sistemi specialistici descrivono bene i propri oggetti ma di solito sanno poco del servizio circostante. Non comprendono automaticamente l'utente interessato, la richiesta aperta, il proprietario dell'azienda o il rischio adiacente. È in quella relazione mancante che si accumulano tempo di indagine e sforzo di reportistica.
Invece di sincronizzare il contesto dopo un incidente, Monitic lo mantiene allegato prima del primo clic. Azienda, asset, attore, autorizzazione e cronologia recente viaggiano con la ricerca delle regole del firewall, riducendo sia il lavoro mal indirizzato che la documentazione retrospettiva.
Come appare la ricerca delle regole del firewall in Monitic
Esegui sonde endpoint DNS, TCP, TLS, ping e trace su richiesta. I filtri riflettono il modo in cui i team dividono il lavoro—azienda, gruppo, asset, stato e proprietà—così una coda può diventare una vista operativa responsabile.
Interroga le policy del firewall supportate e le prove recenti di deny o UTM. Il flusso di lavoro espone le dipendenze adiacenti e le modifiche recenti prima dell'azione, riducendo la risoluzione per tentativi ed errori e l'escalation non necessaria.
Restituisci un verdetto con i passaggi e la regola corrispondente dietro di esso. Autorizzazioni mirate determinano chi può ispezionare, approvare ed eseguire; i risultati riusciti e falliti rimangono associati all'attore responsabile.
Punti di controllo per la valutazione della ricerca delle regole del firewall
Una valutazione utile dovrebbe dimostrare il flusso di lavoro su un ambito reale piuttosto che su un demo registrato. Utilizza i seguenti punti di controllo durante la validazione della ricerca delle regole del firewall:
- Stato: Verifica che la piattaforma possa eseguire sonde endpoint DNS, TCP, TLS, ping e trace su richiesta e che timestamp, proprietà aziendale ed eccezioni siano comprensibili a un operatore che non ha configurato la funzionalità.
- Azione: Conferma che i tecnici autorizzati possano interrogare le policy del firewall supportate e le prove recenti di deny o UTM senza ricevere un accesso più ampio di quanto richiesto dal compito.
- Prove: Controlla che Monitic possa restituire un verdetto con i passaggi e la regola corrispondente dietro di esso e che il risultato sia utile in una revisione operativa, conversazione con il cliente o audit.
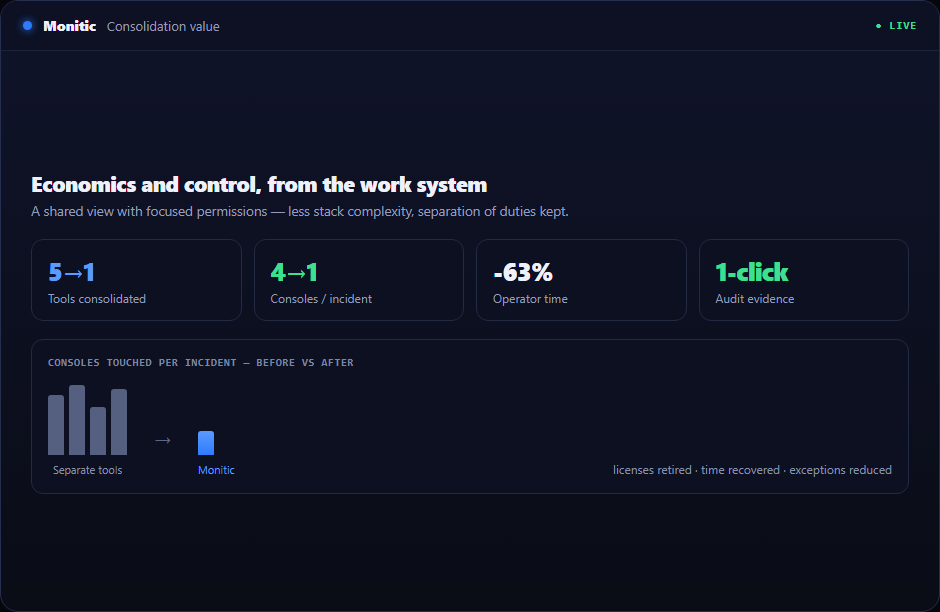
Registra il tempo di base, il numero di console toccate e le prove disponibili prima di Monitic. Ripeti lo stesso scenario nella prova. Il confronto dovrebbe mostrare se la ricerca delle regole del firewall riduce i passaggi di consegna oltre a completare il compito tecnico.
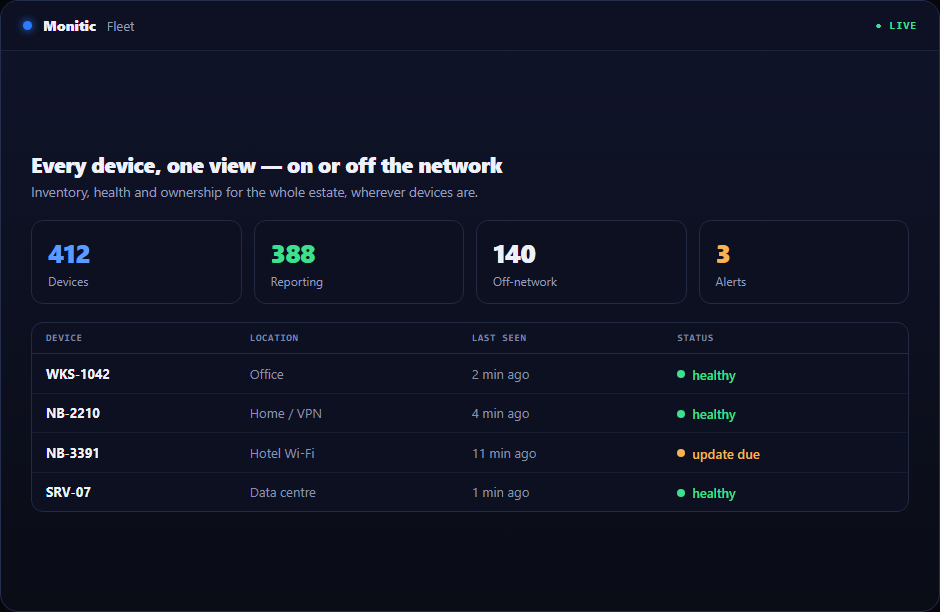
Dalle prove all'azione verificata
- Entra attraverso il contesto. Inizia dal dispositivo, ticket, risultato, report o integrazione che ha sollevato la necessità.
- Riduci l'ambiguità. Utilizza le prove attuali della piattaforma per isolare il record interessato e la causa probabile.
- Coordina la risposta. Mantieni visibili proprietà e comunicazione mentre un tecnico o un flusso di lavoro agisce.
- Chiudi con prova. Verifica il nuovo stato e rendilo disponibile per reportistica e audit.
Questo impedisce che la ricerca delle regole del firewall diventi un compito tecnico scollegato.
Valore aziendale oltre la funzionalità
Un'implementazione misurabile dovrebbe tracciare il tempo per la presa in carico, il tempo per la risoluzione verificata, la ricorrenza e lo sforzo di reportistica. La Ricerca delle Regole del Firewall ha successo quando il team risolve più lavoro con meno passaggi di consegna—non quando un altro dashboard riceve traffico.
Le stesse metriche contano per un CIO interno e un responsabile operativo MSP, anche se uno organizza unità aziendali e l'altro organizza aziende clienti.
Collegato al resto della piattaforma
Una condizione emersa qui può diventare una richiesta posseduta, un'automazione approvata, un'eccezione di report o un contesto per Mon-Ai. Questi percorsi riutilizzano lo stesso confine tenant e le stesse convenzioni di audit, impedendo all'integrazione di creare un secondo modello di governance.
Domande frequenti
Il consolidamento significa che ogni team vede le stesse informazioni?
No. I team condividono il record operativo sottostante, ma le restrizioni aziendali e le autorizzazioni di ruolo determinano quali viste e azioni riceve ciascuna persona.
Come viene gestita un'eccezione?
Un'eccezione può rimanere visibile con proprietà, essere instradata in un ticket o flusso di lavoro, o essere inclusa nella reportistica fino a quando lo stato previsto non viene ripristinato e verificato.
La traccia di audit memorizza payload sensibili?
I record di audit sono progettati attorno a metadati e identificatori stabili. Credenziali, segreti decifrati e altri valori sensibili non dovrebbero essere inseriti nei dati di audit.
Qual è il modo più veloce per dimostrare il valore?
Seleziona un passaggio di consegna costoso nel flusso di lavoro della Ricerca delle Regole del Firewall, misura il suo tempo attuale e i punti di fallimento, quindi ripeti il flusso di lavoro nella prova di 14 giorni utilizzando il contesto live della piattaforma.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.