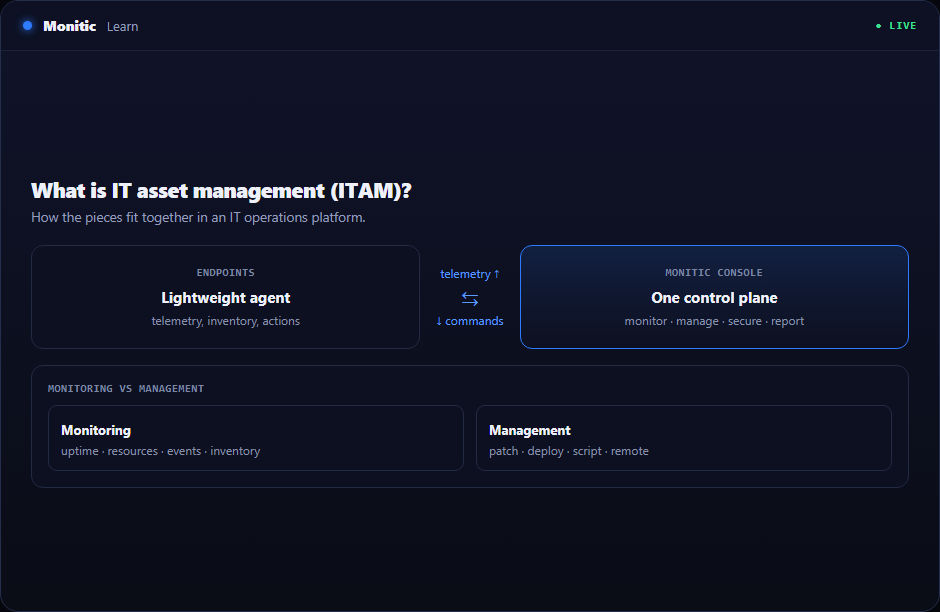
ITAM: definizione e ambito
Una "risorsa" nell'ITAM è qualsiasi cosa di valore di cui l'organizzazione IT è responsabile: laptop, server, monitor, apparecchiature di rete, il software installato su di essi, le licenze che consentono tale software e gli abbonamenti cloud fatturati ogni mese. L'ITAM mantiene il registro autorevole di tutto — il registro delle risorse — e lo mantiene accurato man mano che la realtà cambia.
L'accuratezza è l'intero gioco. Un registro delle risorse corretto all'80% è probabilmente peggio di nessuno, perché le persone si fidano e prendono decisioni su dati obsoleti. Ecco perché l'ITAM moderno si basa sulla scoperta automatica piuttosto che sui fogli di calcolo: agenti e scansioni di rete popolano e aggiornano il registro continuamente, e gli umani gestiscono solo le eccezioni.
Come funziona l'ITAM
Inventario hardware
Un agente endpoint legge la configurazione effettiva della macchina — modello, numero di serie, CPU, memoria, dischi, monitor collegati, identificatori di garanzia — e la segnala automaticamente. La scoperta di rete rileva dispositivi senza agente come stampanti, switch e hardware IoT. Il risultato è un inventario basato sulla realtà, non su ciò che l'approvvigionamento crede sia stato spedito.
Inventario software
Lo stesso agente enumera le applicazioni installate e le versioni su ogni dispositivo. Questo è il set di dati da cui dipende tutto il resto: riconciliazione delle licenze, corrispondenza delle vulnerabilità, rilevamento di shadow-IT e sforzi di standardizzazione ("perché abbiamo quattro editor PDF?").
Rilevamento delle modifiche
Gli snapshot statici invecchiano immediatamente; il segnale prezioso è il cambiamento. L'ITAM moderno rileva e timestampa le differenze — RAM rimossa da una workstation, un'applicazione non autorizzata che appare, un disco sostituito, un dispositivo che smette di riportare dati. La cronologia delle modifiche trasforma il registro delle risorse in una traccia di audit: quando appare un problema, "cosa è cambiato su questa macchina di recente?" è di solito la prima domanda diagnostica che vale la pena porsi.
Tracciamento licenze e abbonamenti
La gestione delle risorse software (SAM) — la parte delle licenze dell'ITAM — riconcilia ciò che hai acquistato con ciò che hai installato e effettivamente utilizzato. Tiene traccia dei diritti di licenza, delle date di rinnovo e degli abbonamenti per utente, e mette in luce entrambe le direzioni di disallineamento: sotto-licenza (rischio di audit e sanzioni da parte dei fornitori) e sovra-licenza (pagare per software inutilizzato e posti non utilizzati). Con il SaaS che ora domina la spesa software, il tracciamento degli abbonamenti — chi ha un posto, chi non ha effettuato l'accesso per 90 giorni — è spesso la fonte più rapida di risparmi concreti che l'ITAM produce.
Vantaggi dell'ITAM
- Controllo dei costi — recupera licenze inutilizzate, ridimensiona gli abbonamenti, ridistribuisce hardware inattivo invece di acquistarne di nuovo.
- Prontezza per gli audit — rispondi agli audit delle licenze dei fornitori e alle richieste di conformità con prove, non con il panico.
- Supporto più rapido — i tecnici vedono la configurazione completa e la cronologia del dispositivo nel momento in cui arriva un ticket.
- Pianificazione del ciclo di vita — i dati sull'età e la garanzia guidano i budget di rinnovo anziché guasti a sorpresa.
- Fondamento per la sicurezza — un inventario accurato è il prerequisito per quasi tutti i controlli di sicurezza (vedi sotto).
L'ITAM come fondamento per la sicurezza
I framework di sicurezza collocano costantemente l'inventario delle risorse come primo controllo, per una semplice ragione: non puoi proteggere ciò che non sai esistere. L'ITAM alimenta la sicurezza in modi concreti:
- Corrispondenza CVE — l'inventario software viene confrontato con i database delle vulnerabilità, quindi "siamo esposti a questa CVE?" diventa una query, non un progetto. Questo è ciò che rende possibile il patch management basato sul rischio.
- Software non autorizzato e dispositivi rogue — il rilevamento delle modifiche evidenzia ciò che è apparso sulla rete o sull'endpoint senza approvazione.
- Contesto per la risposta agli incidenti — quando una macchina è compromessa, il suo inventario e la cronologia delle modifiche dicono ai responder cosa c'era sopra e quale potrebbe essere il raggio d'esplosione.
- Lacune nella copertura delle patch — i dispositivi mancanti dall'inventario sono, per definizione, non patchati e non monitorati.
L'ITAM che alimenta la finanza
Lo stesso registro serve il CFO: piani di ammortamento delle risorse, allocazione dei costi per reparto, scadenze di garanzia e leasing, e una risposta difendibile a "cosa possiede effettivamente l'IT e quanto vale?" Quando ITAM e approvvigionamento condividono i dati, la pianificazione del rinnovo diventa proattiva — sostituendo l'hardware secondo programma e budget piuttosto che dopo i guasti — e i rinnovi software vengono negoziati con numeri di utilizzo reali anziché forniti dal fornitore.
Come scegliere una soluzione ITAM (best practice)
- Scoperta automatica basata su agente — il registro deve popolarsi e aggiornarsi da solo; l'inserimento manuale garantisce il degrado. Lo stesso agente utilizzato per RMM può tipicamente fornire un inventario più ricco e in tempo reale rispetto a uno scanner standalone.
- Rilevamento delle modifiche, non solo snapshot — verifica che lo strumento registri e avvisi sulle differenze hardware/software con timestamp.
- Copertura software e abbonamenti — applicazioni installate e posti SaaS, con segnali di utilizzo per il recupero.
- Integrazione con il service desk — i record delle risorse dovrebbero apparire automaticamente all'interno dei ticket; un silos ITAM perde metà del suo valore. (Vedi cos'è l'ITSM per capire perché il contesto del dispositivo trasforma il supporto.)
- Reportistica ed esportazione — posizioni di licenza pronte per audit, report su età/garanzia ed esportazioni adatte alla finanza.
- Copertura delle risorse senza agente — scoperta di rete per stampanti, apparecchiature di rete e dispositivi non gestiti, in modo che il registro rifletta l'intero ambiente.
Best practice sul processo: assegna la proprietà (ogni risorsa ha una persona o un team responsabile), riconcilia l'approvvigionamento con la scoperta mensilmente e tratta qualsiasi dispositivo trovato sulla rete ma mancante dal registro come un incidente, non una nota amministrativa.
Scopri come Monitic gestisce l'IT asset management → Monitic Asset Inventory
Domande frequenti
Qual è la differenza tra ITAM e CMDB?
L'ITAM traccia le risorse come oggetti posseduti con costo, proprietà e ciclo di vita. Una CMDB (configuration management database) modella gli elementi di configurazione e le loro relazioni — quali servizi dipendono da quali server. Si sovrappongono pesantemente e condividono i dati di scoperta; l'ITAM è orientato alla finanza e alla proprietà, una CMDB è orientata alle dipendenze dei servizi.
Qual è la differenza tra ITAM e SAM?
La SAM (software asset management) è il sottoinsieme dell'ITAM focalizzato sul software: licenze, diritti, installazioni e abbonamenti. La gestione delle risorse hardware è l'altra metà. Le piattaforme moderne gestiscono entrambe dagli stessi dati di scoperta.
In che modo l'ITAM migliora la sicurezza?
Rendendo l'inventario affidabile. La corrispondenza CVE, la copertura delle patch, il rilevamento di software non autorizzato e la risposta agli incidenti dipendono tutti dalla conoscenza esatta di quali hardware e software esistono — motivo per cui i framework di sicurezza elencano l'inventario delle risorse come controllo fondamentale.
Con quale frequenza dovrebbe essere aggiornato l'inventario delle risorse?
Continuamente. La scoperta basata su agente segnala le modifiche in tempo quasi reale; audit manuali periodici verificano poi i bordi (dispositivi senza agente, magazzini, smaltimenti). Se il tuo inventario ha una data di "ultimo aggiornamento" misurata in mesi, è un documento storico, non uno strumento operativo.