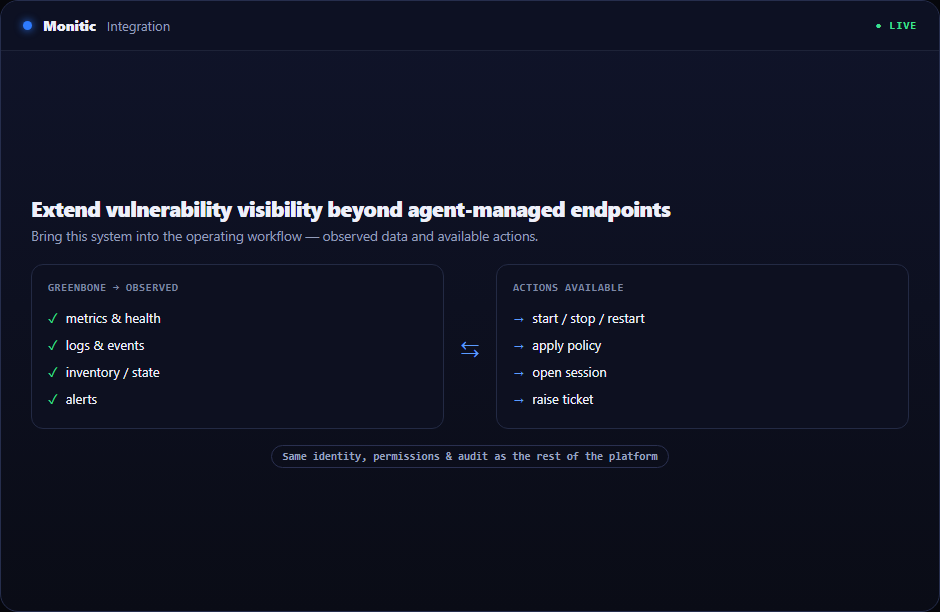
Estendi la visibilità delle vulnerabilità oltre gli endpoint gestiti da agenti
Greenbone e OpenVAS scansionano infrastrutture e dispositivi che non possono eseguire un agente endpoint. Monitic normalizza questi risultati insieme ai CVE basati sull'inventario.
La maturità operativa dipende meno dall'avere un altro dashboard che dall'accorciare la distanza tra evidenza e azione. Monitic integra Greenbone nel piano di controllo utilizzato per il lavoro su endpoint, servizi, sicurezza e infrastruttura.
Perché questo flusso di lavoro è importante
Un dashboard non è un modello operativo. Senza proprietà, un percorso di risposta approvato e un risultato conservato, il team ha solo spostato l'osservazione. Monitic progetta l'integrazione Greenbone attorno al completamento del lavoro piuttosto che alla visualizzazione di un altro elenco.
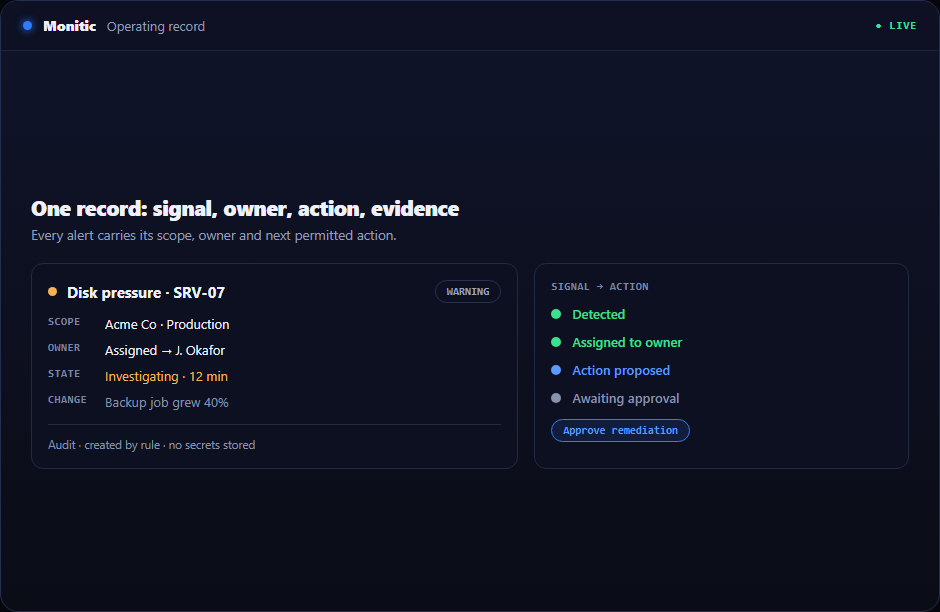
Il risultato è un movimento tracciabile dal segnale a livello di flotta a una risorsa responsabile. Un dirigente può vedere l'aggregato, un operatore può approfondire la causa e un revisore può identificare la persona e il risultato senza ricostruire la catena da diversi export.
Che aspetto ha l'integrazione Greenbone in Monitic
Connettiti tramite l'API Greenbone. La presentazione enfatizza stato, ambito, proprietà ed eccezioni in modo che un operatore possa decidere se l'integrazione Greenbone richiede un'azione immediata.
Unifica i risultati delle vulnerabilità di rete e degli endpoint. L'operatore lavora dallo stesso record utilizzato per monitoraggio e reporting, quindi la targeting non dipende da un elenco di hostname o un foglio di calcolo mantenuto separatamente.
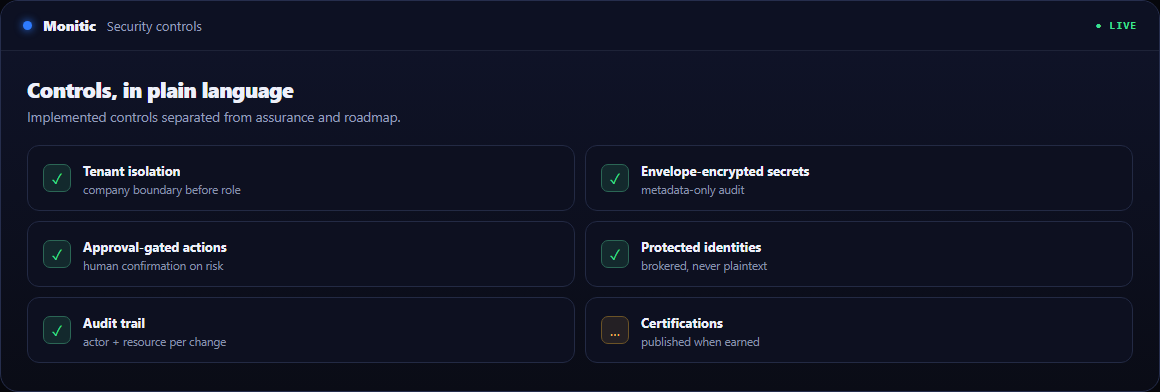
Preserva il contesto del dispositivo e la proprietà della remediation. I gate di approvazione possono proteggere il lavoro ad alto impatto e la traccia di audit conserva identificatori stabili invece di payload sensibili o note informali.
Punti di controllo per la valutazione dell'integrazione Greenbone
Una valutazione utile dovrebbe dimostrare il flusso di lavoro su un ambito reale piuttosto che su un record demo rifinito. Utilizza i seguenti punti di controllo quando valuti l'integrazione Greenbone:
- Stato: Verifica che la piattaforma possa connettersi tramite l'API Greenbone e che timestamp, proprietà aziendale ed eccezioni siano comprensibili per un operatore che non ha configurato la funzionalità.
- Azione: Conferma che i tecnici autorizzati possano unificare i risultati delle vulnerabilità di rete e degli endpoint senza ricevere un accesso più ampio di quanto richiesto dal compito.
- Evidenza: Controlla che Monitic possa preservare il contesto del dispositivo e la proprietà della remediation e che il risultato sia utile in una revisione operativa, conversazione con il cliente o audit.
Registra il tempo di base, il numero di console toccate e le evidenze disponibili prima di Monitic. Ripeti lo stesso scenario nella prova. Il confronto dovrebbe mostrare se l'integrazione Greenbone riduce i passaggi di consegna oltre a completare il compito tecnico.
Dall'evidenza all'azione verificata
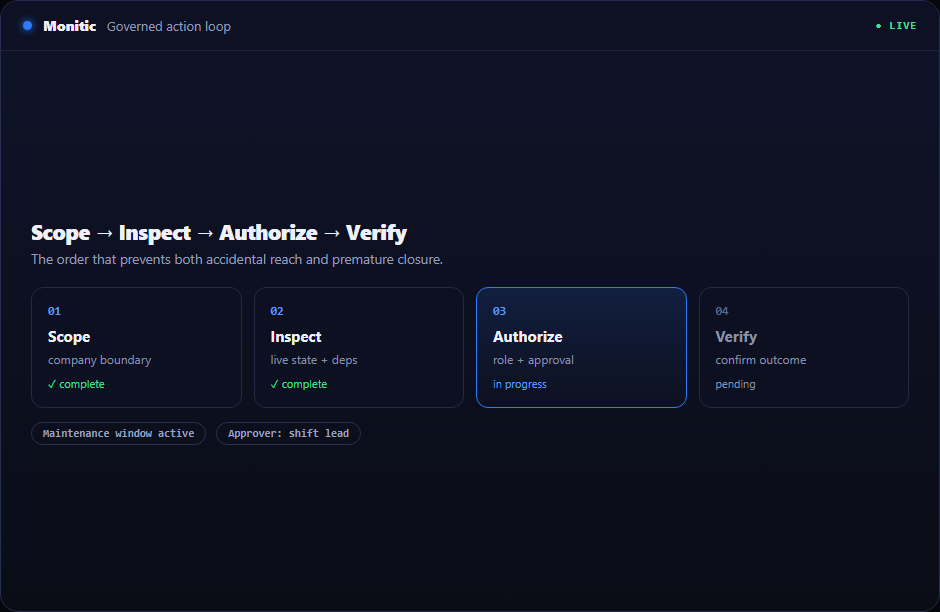
- Definisci l'ambito prima della ricerca. Stabilisci il confine del cliente o aziendale e il risultato previsto.
- Ispeziona prima del cambiamento. Rivedi lo stato attuale, l'attività recente e le dipendenze.
- Autorizza prima dell'esecuzione. Applica il ruolo, l'approvazione o la regola di manutenzione appropriata all'impatto.
- Misura dopo l'esecuzione. Conferma il risultato tecnico e il suo effetto operativo.
Questo ordine riduce sia la portata accidentale che la chiusura prematura.
Valore aziendale oltre la funzionalità
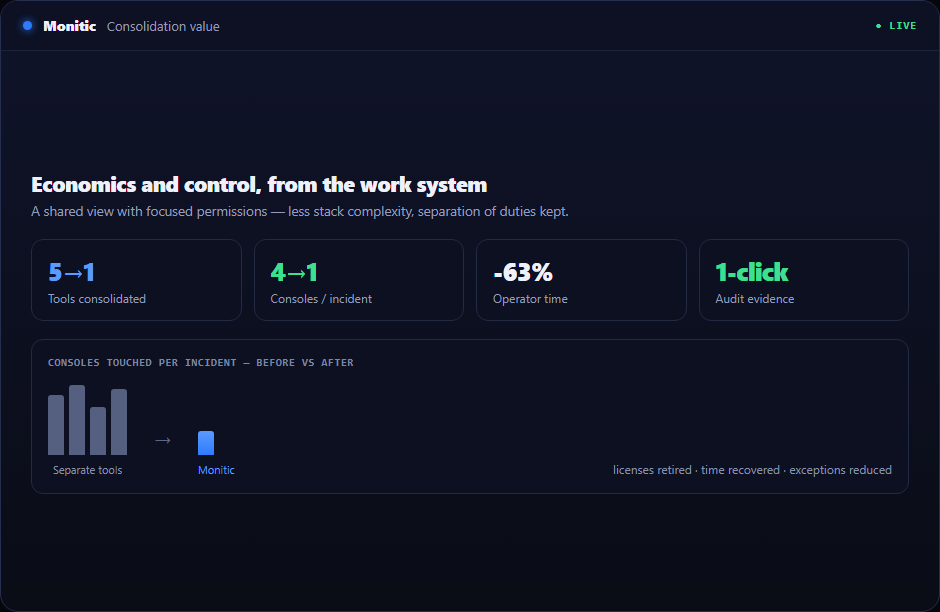
Il consolidamento degli strumenti non dovrebbe scambiare diversi controlli ristretti con una super-console senza restrizioni. L'integrazione Greenbone combina una vista condivisa con permessi mirati, così i team possono ridurre la complessità dello stack mantenendo la separazione dei compiti.
I leader possono valutare sia l'economia che il controllo: licenze ritirate, tempo operatore recuperato, eccezioni ridotte ed evidenze generate direttamente dal sistema di lavoro.
Collegato al resto della piattaforma
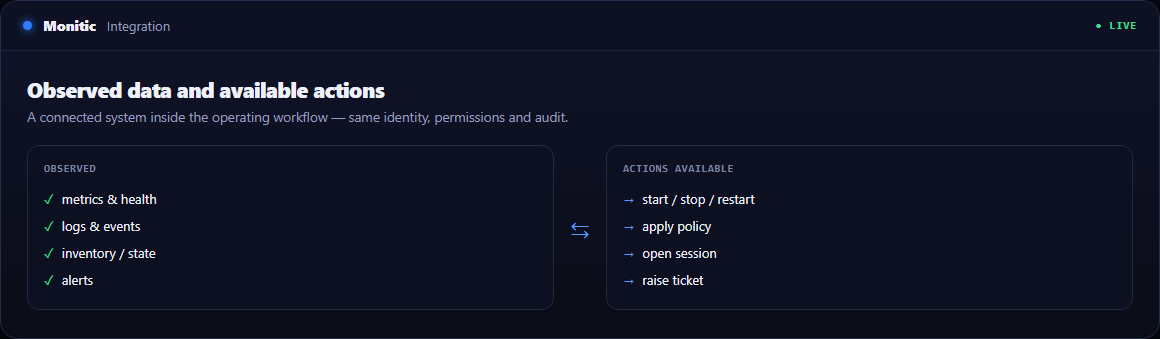
Il risultato più forte deriva dal ciclo attorno all'integrazione Greenbone: evidenza in tempo reale, lavoro responsabile, esecuzione controllata e reporting verificato. Automazione e AI accelerano quel ciclo solo attraverso i permessi già concessi all'operatore che dirige.
Domande frequenti
L'integrazione Greenbone è adatta per le operazioni MSP?
Sì. La proprietà del tenant principale e l'isolamento aziendale consentono a un MSP di standardizzare il flusso di lavoro tra i clienti senza mescolare le loro risorse o l'accesso dei tecnici.
I tecnici devono ricevere le credenziali di amministratore del fornitore o della piattaforma?
No. I permessi mirati di Monitic espongono il flusso di lavoro richiesto evitando un'ampia amministrazione condivisa ovunque il modello di integrazione e azione lo permetta.
I report possono utilizzare gli stessi dati in tempo reale?
Sì. Il reporting legge i record operativi dietro il flusso di lavoro, riducendo la dipendenza da screenshot e fogli di calcolo aggiornati manualmente.
Possiamo testare l'integrazione Greenbone prima del rollout?
Sì. Utilizza un'azienda, un gruppo di dispositivi o un'integrazione con ambito limitato nella prova di 14 giorni e confronta lo stato attuale, il risultato dell'azione e l'evidenza di audit con i tuoi criteri di accettazione.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.