Windows-patchhantering utan spridning
För de flesta organisationer är Windows-patchning den mest omfattande och högst prioriterade underhållsuppgiften i kalendern – och den som oftast sprids över WSUS-konsoler, GPO-inställningar och manuella checklistor. Monitic konsoliderar det: Hantering av Windows Update, WSUS-integration, schemalagda automatiska körningar, live-spårning av distributioner och granskningsredo rapporter, allt drivet av samma lätta agent som redan övervakar fleetet.
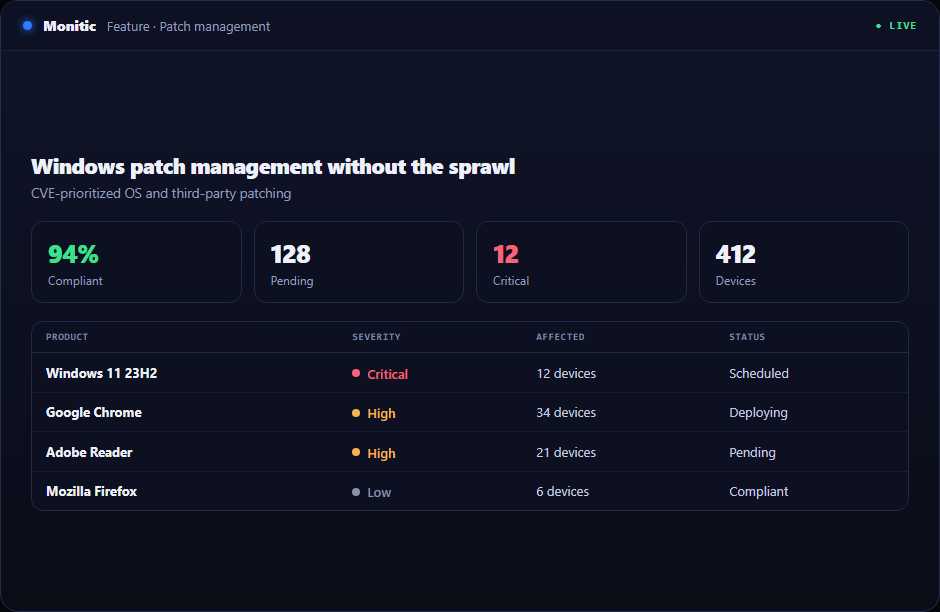
Windows Update, centralt hanterat
Monitic hanterar Windows Update över alla slutpunkter från en konsol. Ditt team ser vilka uppdateringar som är tillgängliga, vilka slutpunkter som behöver dem och vilka som redan är uppdaterade – utan att RDP:a till servrar eller lita på att "inställt på automatisk uppdatering" faktiskt har skett. Eftersom uppdateringsstatus matchas mot CVE-databasen synkad från NVD, prioriteras kön efter verklig exponering, inte bara releasedatum: uppdateringar som täpper till kända sårbarheter i ditt fleet hamnar överst.
WSUS-integration, utan att överge det som fungerar
Om WSUS redan finns i din miljö ber Monitic dig inte att ta bort det. WSUS-integration för din befintliga uppdateringsinfrastruktur under samma konsol som resten av plattformen, så att investeringar du redan gjort fortsätter att löna sig – nu med fleet-övergripande synlighet, central kontroll och rapportering som WSUS ensamt aldrig gav dig.
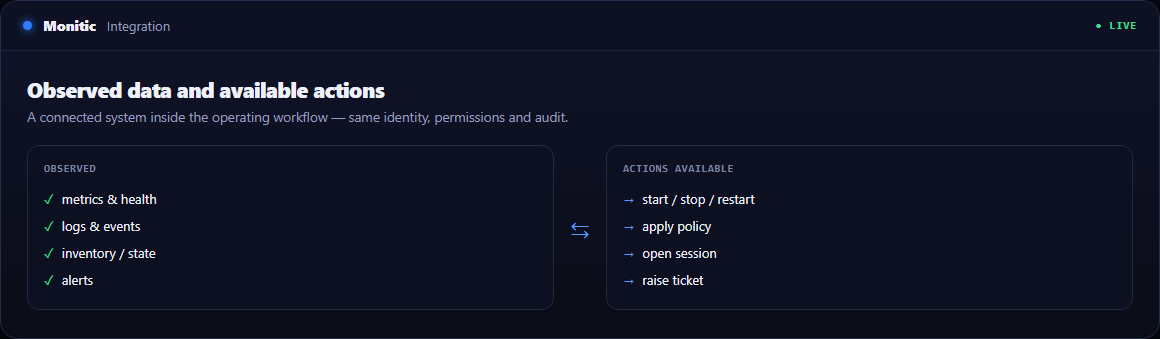
Schemalagda körningar med live-förlopp
Patchkörningar schemaläggs och automatiseras via automationsmotorn: definiera när patchning ska ske, och det sker – över natten, på helger, eller i den takt din ändringspolicy kräver. Under körning körs varje distribution som en agentuppgift med live-spårning av förloppet, så du ser slutpunkter röra sig genom körningen i realtid istället för att upptäcka misslyckanden i morgondagens sammanfattning. Misslyckade installationer syns omedelbart, medan det fortfarande finns ett underhållsfönster att agera inom.
Rapportering som sluter cirkeln
Varje körning matar fleet-övergripande patchstatusrapportering: vilka slutpunkter är aktuella, vilka väntar, vilka misslyckades och varför de behöver åtgärdas. Regelefterlevnadsrapporter omvandlar den operativa datan till bevis för revisorer, kunder och ledning – patchning du kan bevisa, kvartal efter kvartal. Kombinera med säkerhetsregelefterlevnad för att upprätthålla status utöver enbart patchning.
För multi-tenant-operatörer respekterar allt detta företags- och enhetsgränser med rollbaserad åtkomstkontroll – en MSP kör en patchpraxis över alla kunder, och varje kunds data och rapporter förblir tydligt avgränsade till dem.

Fungerar med
- Tredjepartspatchning – applikationsuppdateringar via samma motor och schema
- CVE-driven patchning – prioritera uppdateringar efter matchade sårbarheter, inte releasedatum
- Säkerhetsregelefterlevnad – bevisa din patchstatus mot de kontroller som spelar roll
Vanliga frågor
Nej. Monitic hanterar Windows Update direkt via sin agent. Där WSUS redan är utplacerat integrerar Monitic med det så att befintlig infrastruktur förblir användbar under central kontroll.
Ja. Schemalagda, automatiserade patchkörningar utförs via automationsmotorn i den takt du definierar, med live-spårning av förloppet under körningen och full statusrapportering efteråt.
Distributioner körs som agentuppgifter med per-slutpunkt live-förlopp, och fleet-övergripande patchstatusrapportering visar aktuella, väntande och misslyckade tillstånd efteråt – ingen slutsats från tystnad.
Monitic synkroniserar CVE-data från NVD och matchar den mot installerad programvara över fleetet, så att uppdateringar som täpper till kända sårbarheter dyker upp först i kön.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.