Patchhantering för tredjepartsapplikationer, enhetlig med dina OS-uppdateringar
Patchning av operativsystem är grundläggande; applikationerna som körs ovanpå är där flottan tyst hamnar efter. Webbläsare, körningar och produktivitetsverktyg uppdateras enligt egna scheman, utanför Windows Updates räckvidd — och varje version som lämnas kvar är attackyta som ingen övervakar. Monitic integrerar patchhantering för tredjepartsapplikationer i samma motor som hanterar OS-uppdateringar: samma agent, samma schemaläggning, samma live-spårning, samma rapport. Ett patchningsprogram istället för två.
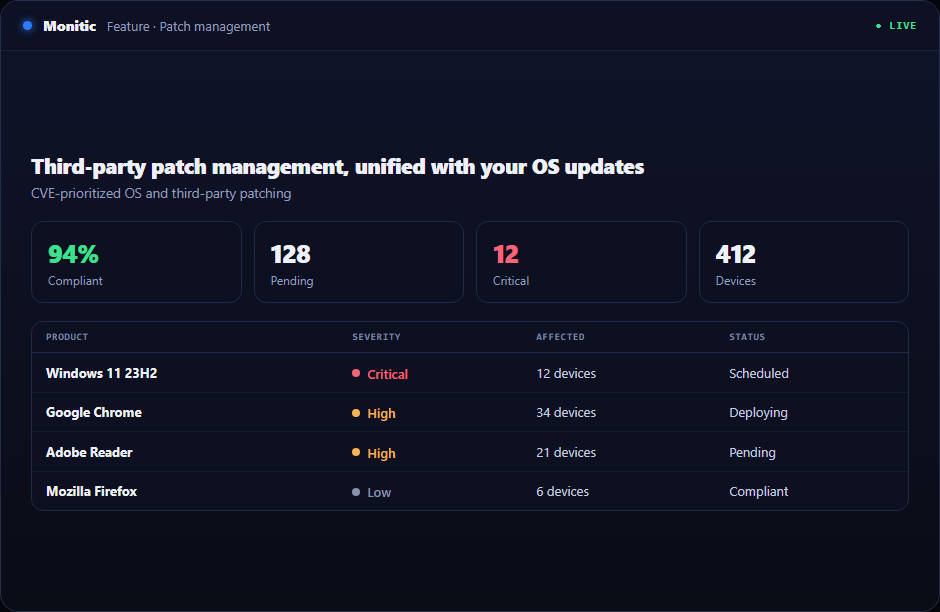
Täck luckan som Windows Update lämnar
Tredjepartsapplikationer upptäcks på samma sätt som allt annat i Monitic: via agentens programvaruinventering, som hålls aktuell med kontrollsummebaserad ändringsdetektering. Det som faktiskt är installerat i flottan — inte vad en inköpslista säger borde vara installerat — är det som utvärderas för uppdateringar. Skugginstallationer och sedan länge bortglömda verktyg dyker upp i samma kö som din godkända programvara, eftersom angripare inte gör skillnad på dem heller.
CVE-matchad prioritering för applikationspatchar
Monitic synkroniserar CVE-databasen från NVD och matchar den mot den installerade programvaruinventeringen på varje enhet. När en tredjepartsapplikation i din flotta har en känd sårbarhet, hamnar den överst i patchkön — med de påverkade enheterna identifierade. Ditt team patchar baserat på uppmätt exponering istället för gissningar, och modulen för sårbarhetshantering bär samma data genom skannings- och åtgärdsarbetsflöden.
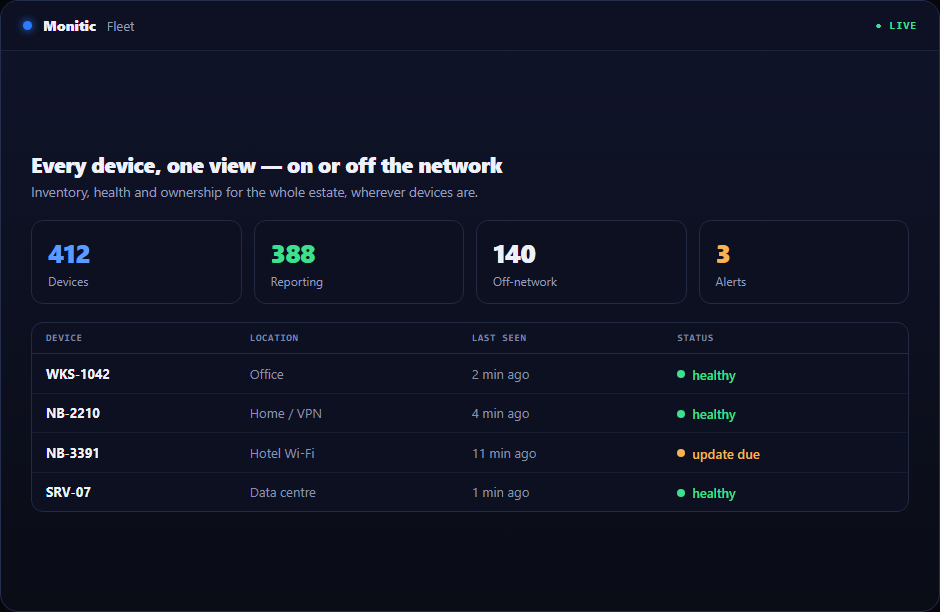
En motor för varje patch
Uppdateringar av tredjepartsapplikationer distribueras precis som OS-uppdateringar: som agentuppgifter med live-spårning av framsteg, schemalagda och automatiserade via automatiseringsmotorn. De samexisterar också rent med din Windows-infrastruktur — Monitics WSUS-integration håller Windows-uppdateringar flödande genom kanalen du redan litar på, medan patchning av tredjepartsapplikationer täcker vad WSUS aldrig kunde. Resultatet är en enda patchkalender, en enda distributionsmekanism och en enda flottövergripande statusrapport som täcker båda, redo för regelefterlevnadsbevis när revisionen kommer.
För ekonomichefen är konsolideringsmatematiken direkt: en fristående produkt för patchning av tredjepartsapplikationer är ytterligare en licens, ytterligare en agent och ytterligare en integration att underhålla. I Monitic är det helt enkelt en del av plattformen, inkluderat i per-enhet-planer.

Fungerar med
- Windows-patchhantering — OS-uppdateringar och WSUS under samma konsol
- CVE-driven patchning — riskrankad prioritering över alla patchkällor
- Sårbarhetshantering — hitta, prioritera och verifiera vad patchning måste åtgärda
Vanliga frågor
Vilka applikationer patchar Monitic?
Täckningen drivs av din programvaruinventering: agenten identifierar de tredjepartsapplikationer som faktiskt är installerade i flottan och utvärderar dem för tillgängliga uppdateringar, med CVE-matchning som flaggar versioner med kända sårbarheter.
Hur prioriteras patchar för tredjepartsapplikationer?
Genom CVE-matchning. Monitic synkroniserar sårbarhetsdata från NVD och korsrefererar det med installerad programvara, så att applikationer med kända exponeringar på dina enheter hamnar överst i kön.
Står patchning av tredjepartsapplikationer i konflikt med WSUS?
Nej — de är kompletterande. WSUS-integration hanterar Windows-uppdateringar genom din befintliga infrastruktur, medan patchning av tredjepartsapplikationer täcker applikationer som WSUS inte når. Båda rapporterar till samma flottövergripande patchstatus.
Kan applikationspatchning automatiseras från början till slut?
Ja. Schemalagda patchkörningar utförs via automatiseringsmotorn som agentuppgifter med live-spårning av framsteg, och resultaten hamnar i samma regelefterlevnadsrapportering som OS-patchning.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.