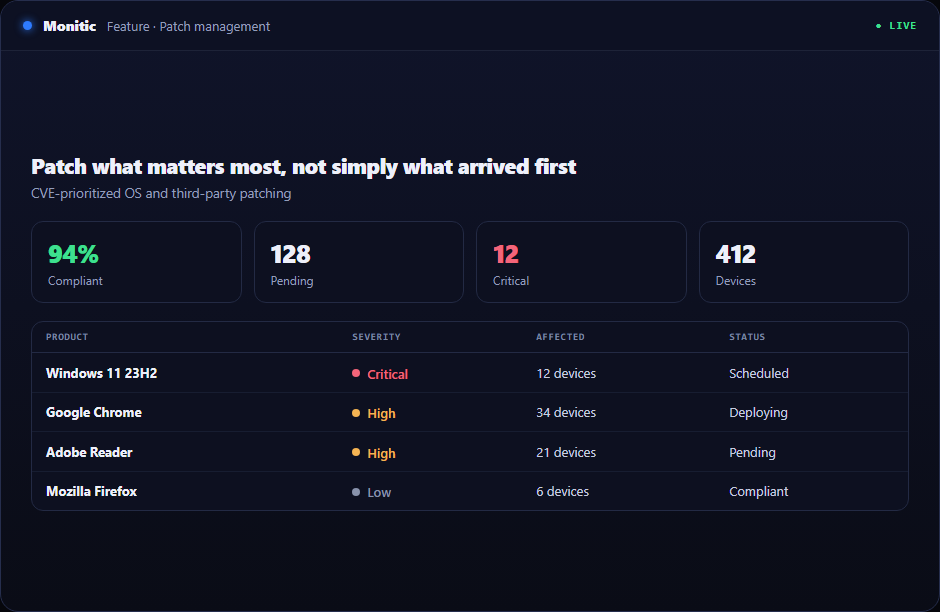
Patcha det som betyder mest, inte bara det som kom först
En kronologisk patchkö behandlar en lågpåverkande verktygsuppdatering som en aktivt exponerad sårbarhet. Monitic kopplar samman programvaruinventering, CVE-intelligens, patchtillgänglighet och distribution så att team kan prioritera baserat på risk och operativ kontext.
Att köpa ett smalt verktyg för att hantera cve-styrd patchning löser en skärm och skapar flera överlämningar. Monitic tar en plattformsansats: resursen är redan begränsad till kund, operatören är redan auktoriserad, och resultatet kan mata samma automations- och rapporteringsmodell som används på andra håll.
Varför detta arbetsflöde är viktigt
Skala exponerar informella processer. Teknikern som kommer ihåg varje värdnamn kan stödja femtio enheter; organisationen som hanterar tusentals behöver repeterbar omfattning, behörigheter och verifiering. CVE-styrd patchning blir värdefull när arbetsflödet överlever tillväxt och personalbyte.
Monitic plattar inte ut varje team till en roll. Det tillhandahåller gemensamma poster samtidigt som företagsbegränsningar och ansvarsfördelning bevaras. CVE-styrd patchning blir synlig för de som behöver kontext och endast genomförbar för de som är auktoriserade att ändra den.
Hur cve-styrd patchning ser ut i Monitic
Matcha installerad programvara och operativsystemstatus mot kända CVE:er. Det viktiga undantaget förblir synligt tillsammans med tillräcklig omgivande kontext för att bedöma påverkan, brådska och säkraste nästa steg.
Ta med allvarlighetsgrad och omfattning av drabbade enheter i godkännandebeslut. Relaterad inventering, tjänst, säkerhet och ärendedokumentation finns ett navigeringssteg bort, vilket minskar risken att en tekniskt korrekt åtgärd ignorerar affärskontext.
Gå från en exponerad upptäckt till en verifierad distribution utan att bygga om mållistor. Kundägarskap förhindrar tvärföretags otydlighet medan RBAC och tilläggspolicy håller delegering i linje med den tjänst som levereras.
Utvärderingspunkter för cve-styrd patchning
En användbar utvärdering bör bevisa arbetsflödet mot verklig omfattning snarare än en polerad demopost. Använd följande punkter när du validerar riskbaserad patchprioritering:
- Tillstånd: Verifiera att plattformen kan matcha installerad programvara och operativsystemstatus mot kända CVE:er och att tidsstämplar, företagsägarskap och undantag är förståeliga för en operatör som inte konfigurerade funktionen.
- Åtgärd: Bekräfta att auktoriserade tekniker kan ta med allvarlighetsgrad och omfattning av drabbade enheter i godkännandebeslut utan att få bredare åtkomst än uppgiften kräver.
- Dokumentation: Kontrollera att Monitic kan gå från en exponerad upptäckt till en verifierad distribution utan att bygga om mållistor och att resultatet är användbart i en operativ granskning, kundkonversation eller revision.
Notera baslinjetid, antal konsoler som används och tillgänglig dokumentation före Monitic. Upprepa samma scenario i provperioden. Jämförelsen bör visa om cve-styrd patchning minskar överlämningar såväl som att slutföra den tekniska uppgiften.

Från dokumentation till verifierad åtgärd
- Upptäck. Synliggör relevant tillstånd över den tillåtna miljön.
- Prioritera. Kombinera brådska med företags-, tillgångs- och tjänstkontext.
- Lös. Använd lämpligt operativt verktyg eller dirigera arbete till ansvarig ägare.
- Lär. Bevara resultat och återkomstdatadata så att nästa beslut förbättras.
Varje steg förblir på samma kundsäkra post.
Affärsvärde bortom funktionen
Operativt värde visas i färre eskaleringar, kortare diagnostik, säkrare delegering och aktuell dokumentation. Dessa förbättringar ackumuleras: en tillförlitlig post hjälper nästa arbetsflöde, rapport och AI-assisterad utredning snarare än att försvinna i ett stängt ärende.
Monitics modulära modell låter organisationer börja där kostnad eller risk är högst och expandera utan att bygga om kontrollplanet.
Kopplat till resten av plattformen
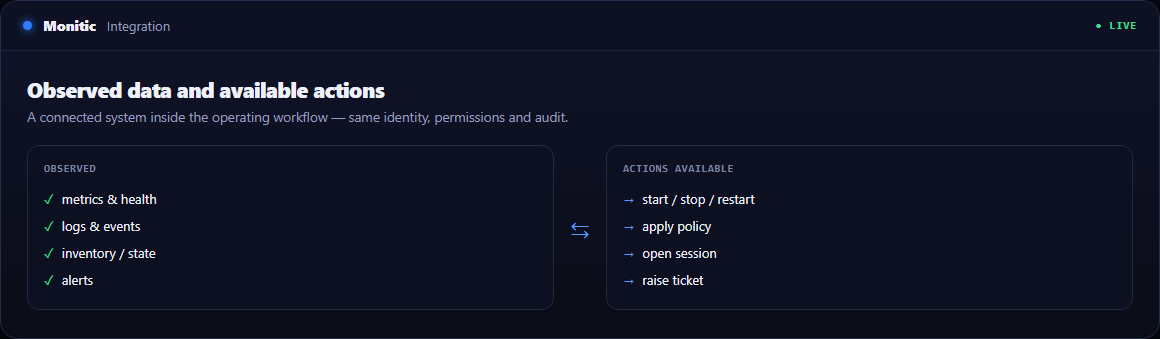
Monitic kopplar cve-styrd patchning till enhetshantering, säkerhet, infrastruktur och tjänsteleverans. Organisationen kan anta den omedelbara kapaciteten först och lägga till relaterade moduler senare utan att migrera den underliggande identitets- och ägarskapsmodellen.
Vanliga frågor
Hur hålls cve-styrd patchning inom rätt kundgräns?
Monitic löser kundägarskap och företagsåtkomst innan resursen returneras. Rollbehörigheter avgör sedan vilka operationer som är tillgängliga inom den godkända omfattningen.
Kan läsåtkomst och ändringsåtkomst separeras?
Ja. Team kan delegera synlighet bredare medan muterande åtgärder reserveras för fokuserade roller, godkännandevägar eller utsedda operatörer.
Vilken dokumentation finns kvar efter att arbetet är slutfört?
Plattformen behåller aktör, mål, tid och resultatkontext för känsliga eller muterande åtgärder. AI-assisterat arbete kan också identifiera den styrande personen och AI-kontot.
Hur bör vi utvärdera riskbaserad patchprioritering?
Välj ett representativt arbetsflöde, definiera förväntat tillstånd och dokumentation, testa sedan under den 14-dagars fulla plattformsprovperioden. Granska prissättning när den operativa passformen är bevisad.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.