Narzędzie do wykrywania sieci wbudowane w każdego agenta
Nie możesz zabezpieczyć, aktualizować ani budżetować urządzeń, o których istnieniu nie wiesz — a każda sieć je gromadzi: drukarka kupiona bezpośrednio przez finanse, kamera pozostawiona przez integratora, przełącznik, który jest starszy niż obecny zespół. Monitic zamienia każdego wdrożonego agenta w sondę wykrywającą, dzięki czemu sieć mapuje się od wewnątrz. Żadnego skanera do zakupu, montażu i utrzymania; żadnego osobnego produktu do wykrywania do licencjonowania.
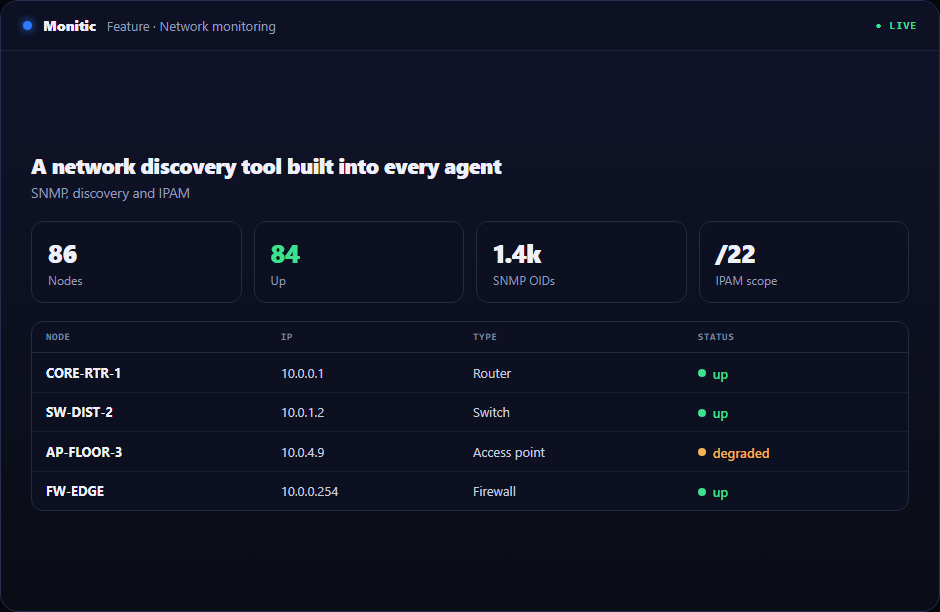
Wykrywanie po stronie agenta — bez skanera
Tradycyjne narzędzia do wykrywania sieci wymagają dedykowanego sprzętu lub wirtualnego urządzenia na każdą lokalizację, co oznacza zakupy, logistykę w oddziałach i kolejne pudełko do aktualizacji. Monitic przyjmuje odwrotne podejście: agenci punktów końcowych, których już wdrożyłeś, obserwują segmenty sieci, w których się znajdują, i raportują, co znajdą.
- Wykrywanie działa z istniejących agentów — zero dodatkowej infrastruktury
- Każda lokalizacja z agentem to lokalizacja z wykrywaniem, w tym oddziały
- Zasięg rośnie automatycznie wraz z rozwojem floty
Dla rozproszonej organizacji lub MSP to różnica między projektem wdrożenia wykrywania a zaznaczeniem checkboxa.
Urządzenia bez agenta — widoczne i uwzględnione
Wykrywanie istnieje właśnie dla urządzeń, które nigdy nie uruchomią agenta. Monitic je ujawnia, dzięki czemu luka między "tym, co IT zarządza" a "tym, co faktycznie jest w sieci" przestaje być niewidoczna.
- Znajdź drukarki, kamery, urządzenia IoT, sprzęt sieciowy i niezarządzane maszyny
- Wykryj nieautoryzowane lub zapomniane urządzenia, zanim zrobi to audytor lub atakujący
- Zidentyfikuj maszyny, które powinny mieć agenta, ale go nie mają — a następnie zamknij lukę
Po wykryciu urządzenie nie musi pozostać tajemnicą. Urządzenia obsługujące SNMP można objąć monitorowaniem SNMP z sensorami i alertami, w tej samej konsoli.
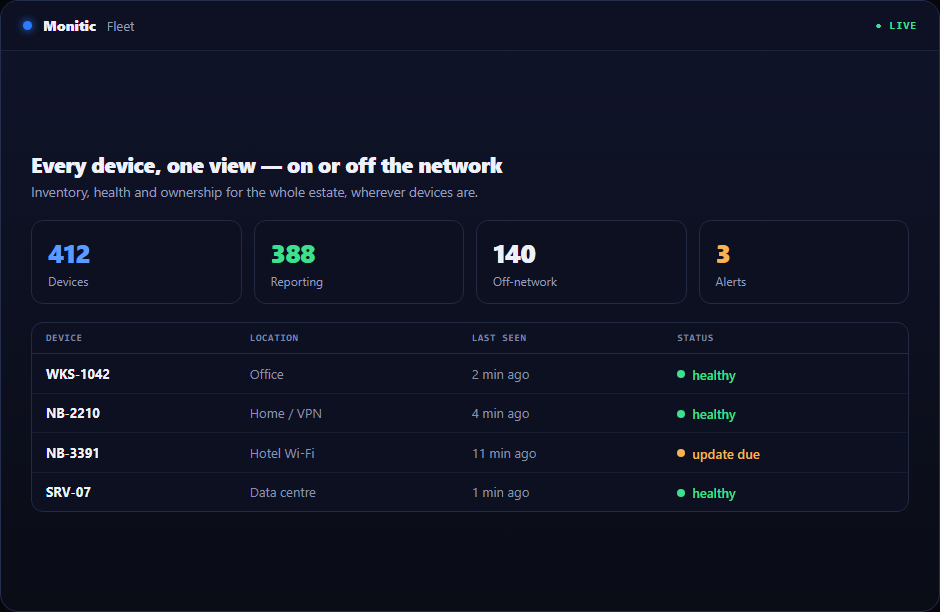
Wykrywanie zasila Twój inwentarz aktywów
Wynik wykrywania, który żyje w silosie, to ciekawostka. W Monitic wykryte urządzenia trafiają bezpośrednio do inwentarza aktywów, obok zarządzanych punktów końcowych — jeden zapis stanu, agent lub nie.
- Wykryte urządzenia pojawiają się w inwentarzu obok zarządzanych aktywów
- Raporty i audyty opierają się na pełnym obrazie, nie tylko na flocie z agentami
- Procesy oparte na inwentarzu — zgodność, budżetowanie, cykl życia — widzą wszystko
Dla CIO efektem jest możliwa do obrony odpowiedź na najprostsze trudne pytanie w IT: ile urządzeń faktycznie mamy. Dla CISO to malejąca liczba nieznanych urządzeń w każdym przeglądzie.
Współpracuje z
Wykrywanie sieci jest częścią modułu monitorowania sieci. Naturalnie łączy się z monitorowaniem SNMP do monitorowania tego, co znajdzie, z IPAM do uzgadniania wykrytych urządzeń z planem adresacji oraz z inwentarzem aktywów jako systemem rejestru, który zasila.
Często zadawane pytania
Czy potrzebuję dedykowanego urządzenia lub serwera skanującego?
Nie. Wykrywanie jest po stronie agenta — agenci Monitic już działający na Twoich punktach końcowych obserwują własne segmenty sieci. Nie ma urządzenia do wdrożenia ani osobnej infrastruktury wykrywania do utrzymania.
Jakie rodzaje urządzeń znajduje?
Urządzenia, które nie mogą i nie uruchomią agenta: drukarki, kamery IP, urządzenia IoT i budynkowe, przełączniki, routery, punkty dostępowe, pamięci masowe i niezarządzane komputery. Wszystko, co jest obecne w segmencie, który agent może zobaczyć.
Co dzieje się z wykrytym urządzeniem?
Trafia do Twojego inwentarza aktywów jako wykryty zasób. Stamtąd możesz objąć je monitorowaniem SNMP, jeśli obsługuje SNMP, wdrożyć agenta, jeśli jest to zarządzalna maszyna, lub po prostu pozostawić w ewidencji, aby audyty i raporty odzwierciedlały rzeczywistość.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.