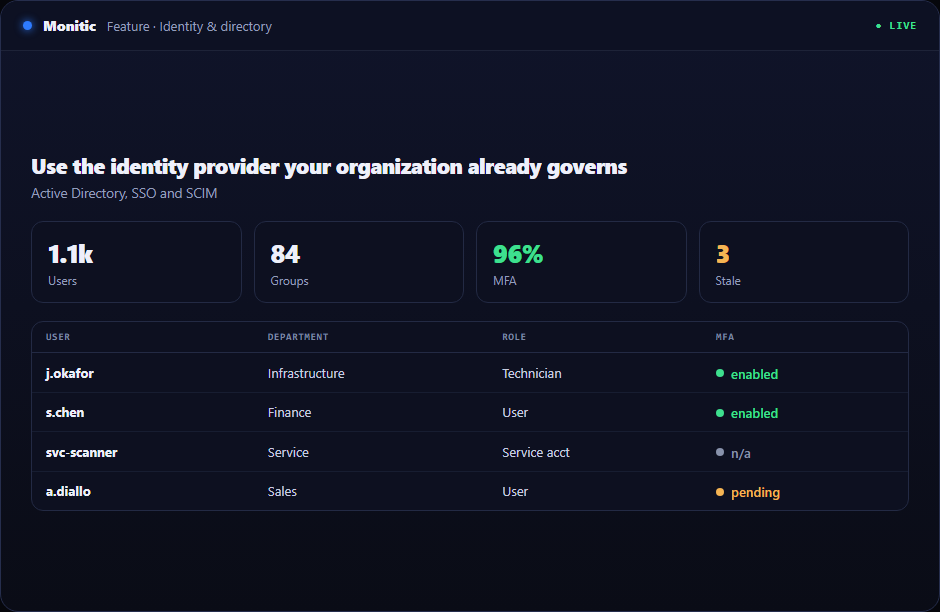
Korzystaj z dostawcy tożsamości, którym Twoja organizacja już zarządza
Oddzielny cykl życia haseł powoduje tarcie i dryf polityk. Logowanie jednokrotne OIDC pozwala organizacjom stosować istniejące kontrole tożsamości, zachowując bezpieczną lokalną ścieżkę własności dla dzierżawcy.
Gdy enterprise single sign-on działa w osobnej konsoli, każde dochodzenie zaczyna się od składania kontekstu. Monitic wychodzi z przeciwnego założenia: tożsamość zasobu, zakres dzierżawcy, uprawnienia, historia i odpowiedź powinny być już połączone przed rozpoczęciem pracy.
Dlaczego ten przepływ pracy ma znaczenie
Fragmentacja zamienia prostą pracę w koordynację. Operator odkrywa stan w jednym systemie, szuka właściciela w innym, prosi o dostęp do trzeciego i zapisuje wynik gdzie indziej. Enterprise Single Sign-On powinien usuwać opóźnienia operacyjne, a nie dodawać nowe miejsce, w którym kontekst może zostać utracony.
Rekord platformy działa jako punkt łączenia. Z enterprise single sign-on operator może dotrzeć do powiązanego stanu urządzenia, alertów, zgłoszeń, zależności i poprzednich prac, zachowując zakres dzierżawcy. Decyzje zaczynają się od bieżących dowodów, a nie skopiowanych identyfikatorów.
Jak wygląda enterprise single sign-on w Monitic
Połącz Entra ID, Okta lub Google Workspace przez OIDC. Widoki floty i firmy prowadzą do jednego rekordu, umożliwiając zespołom oddzielenie szerokiego wzorca od izolowanego wyjątku przed podjęciem działań.
Zweryfikuj domeny dzierżawcy i korzystaj z przepływów logowania chronionych PKCE. Platforma zachowuje ścieżkę, która doprowadziła do decyzji, czyniąc przegląd rówieśniczy i eskalację bardziej użytecznymi niż zrzut ekranu bez otaczającej historii.
Opcjonalnie aprowizuj uprawnionych użytkowników just-in-time i mapuj grupy do ról. System rejestruje wystarczającą ilość metadanych operacyjnych, aby zrekonstruować, kto co zrobił i gdzie, bez wycieku poświadczeń lub polegania na archiwach treści żądań.
Punkty kontrolne oceny dla enterprise single sign-on
Przydatna ocena powinna udowodnić przepływ pracy w rzeczywistym zakresie, a nie na wypolerowanym rekordzie demonstracyjnym. Użyj następujących punktów kontrolnych podczas walidacji enterprise SSO OIDC:
- Stan: Sprawdź, czy platforma może połączyć Entra ID, Okta lub Google Workspace przez OIDC oraz czy znaczniki czasu, własność firmy i wyjątki są zrozumiałe dla operatora, który nie konfigurował tej funkcji.
- Działanie: Potwierdź, że autoryzowani technicy mogą weryfikować domeny dzierżawcy i korzystać z przepływów logowania chronionych PKCE bez uzyskiwania szerszego dostępu niż wymaga zadanie.
- Dowody: Sprawdź, czy Monitic może opcjonalnie aprowizować uprawnionych użytkowników just-in-time i mapować grupy do ról oraz czy wynik jest użyteczny w przeglądzie operacyjnym, rozmowie z klientem lub audycie.
Zanotuj bazowy czas, liczbę dotkniętych konsol i dostępne dowody przed Monitic. Powtórz ten sam scenariusz w wersji próbnej. Porównanie powinno pokazać, czy enterprise single sign-on redukuje przekazania, a także wykonuje zadanie techniczne.
Od dowodów do zweryfikowanego działania
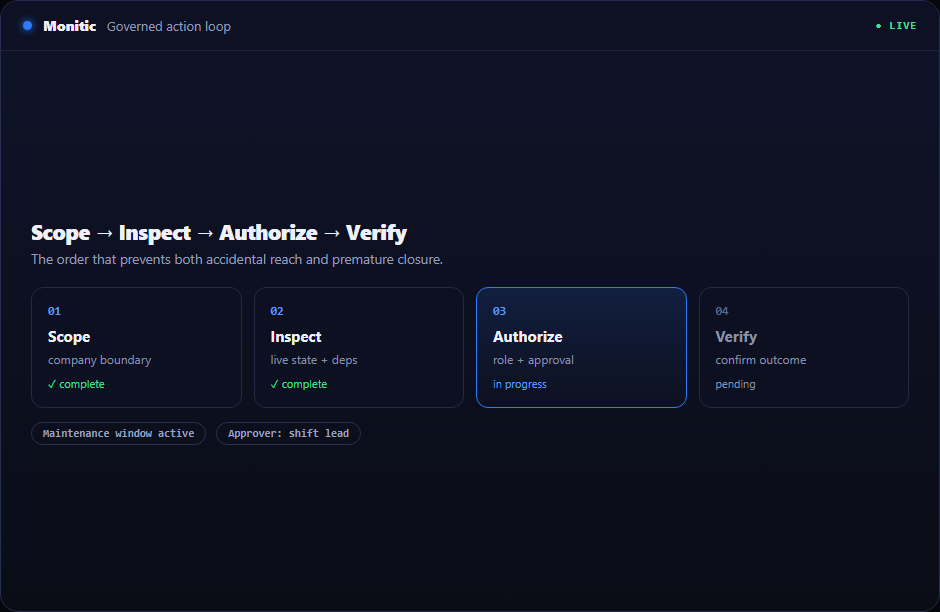
- Zacznij od rekordu operacyjnego. Unikaj ręcznego przepisywania identyfikatorów z innej konsoli.
- Koreluj. Połącz stan techniczny, wpływ na usługę i ostatnie prace.
- Działaj celowo. Wybierz działanie ludzkie, automatyczne lub wspomagane AI w zakresie.
- Weryfikuj widocznie. Pozwól operatorom i interesariuszom zobaczyć, czy oczekiwany stan został przywrócony.
Tworzy to pełną pętlę zamiast przekazania z alertu do arkusza kalkulacyjnego.
Wartość biznesowa poza funkcją
Enterprise Single Sign-On tworzy dźwignię, gdy usuwa koordynację, a także ręczne kroki. Technicy spędzają mniej czasu na znajdowaniu właściwej konsoli, liderzy otrzymują świeższe dowody, a delegowanie nie wymaga już współdzielonych poświadczeń administratora.
Wewnętrzne zespoły zyskują jeden model operacyjny w jednostkach biznesowych. MSP zyskują tę samą spójność w firmach klientów, podczas gdy własność korzenia i granice firm zapobiegają, aby wygoda współdzielonej platformy stała się ryzykiem między dzierżawcami.
Połączone z resztą platformy
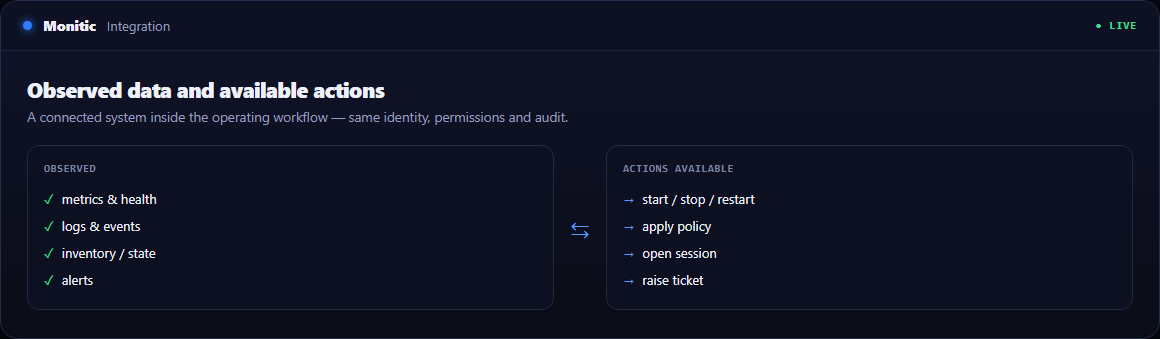
Sąsiednie moduły rozszerzają wartość enterprise single sign-on: inwentaryzacja identyfikuje zasób, monitoring dostarcza bieżący stan, przepływy pracy usług koordynują ludzi, a automatyzacja wykonuje stabilne scenariusze. Mon-Ai może korelować te rekordy bez omijania uprawnień kierującego użytkownika.
Często zadawane pytania
Jakim danym ufać podczas dochodzenia?
Użyj bieżącego rekordu platformy i jego znaczników czasu, a następnie porównaj powiązaną historię, alerty, zgłoszenia i stan integracji. Unikaj dokonywania zmian na podstawie samego starego eksportu.
Czy obowiązki mogą pozostać rozdzielone?
Tak. Jedna rola może monitorować, inna zatwierdzać, a inna wykonywać. Współdzielony kontekst nie wymaga współdzielonych uprawnień.
Co dowodzi, że przepływ pracy się powiódł?
Zdefiniuj oczekiwany stan techniczny, zweryfikuj go po działaniu i zachowaj wynik do raportowania lub przeglądu. Samo zamknięcie zgłoszenia nie jest weryfikacją.
Jak nasz zespół może wypróbować enterprise SSO OIDC?
Skorzystaj z 14-dniowej pełnej wersji próbnej platformy z reprezentatywnym zakresem lub poproś o demo prowadzone według scenariusza, które spełnia Twoje własne kryteria akceptacji.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.