Jeden lekki agent RMM, wszędzie gdzie pracujesz
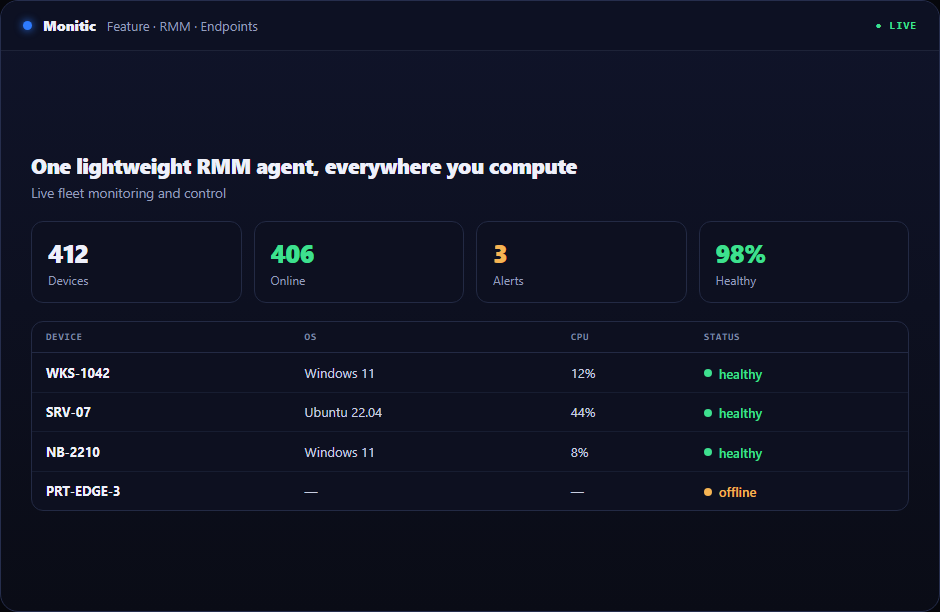
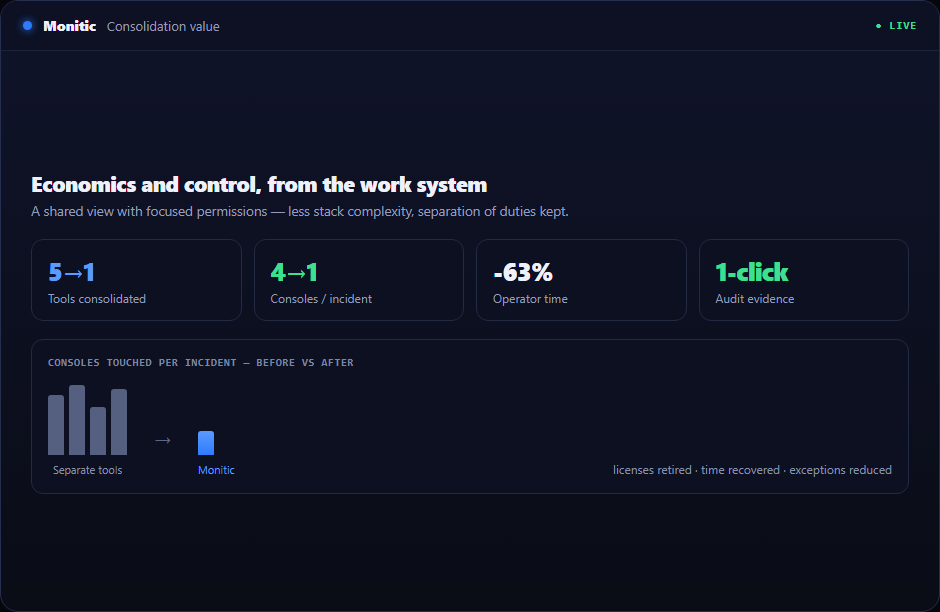
Każda funkcja Monitic — monitorowanie, łatanie, naprawa, sesje zdalne — opiera się na jednym lekkim agencie dla Windows, Linux i macOS. Żadnych instalatorów per funkcja, żadnego stosu agentów różnych dostawców walczących o ten sam punkt końcowy, żadnego projektu uzgadniania za każdym razem, gdy dodajesz nową funkcję. Jeden plik binarny do wdrożenia, jeden do aktualizacji, jeden, któremu ufasz. Ta prostota to decyzja kosztowa tak samo jak techniczna: mniej agentów oznacza mniej trybów awarii, mniej zgłoszeń do pomocy technicznej i krótszą ścieżkę od zakupu do produkcji.
Jeden plik binarny, wiele trybów
Agent Monitic to pojedynczy plik wykonywalny, który uruchamia swoje funkcje jako oddzielne, skoordynowane tryby — podstawowe monitorowanie i wykonywanie zadań, sesje pulpitu zdalnego oraz telemetria sesji użytkownika działają jako własne procesy, nadzorowane i odizolowane od siebie. Awaria w jednym trybie nie powoduje upadku reszty, a Twoje narzędzia do wdrażania muszą dystrybuować i wersjonować tylko jeden artefakt. Wdrożenia floty pozostają nudne, a to jest dokładnie to, czego chcesz.
Samonaprawa: nadzorca Amon
Agenci zawodzą w terenie — każdy operator floty o tym wie. Liczy się to, co dzieje się potem. Monitic łączy agenta z dedykowanym nadzorcą, Amonem, który monitoruje go nieprzerwanie i automatycznie restartuje w przypadku awarii. Żadnego wysyłania serwisanta, żadnych rąk zdalnych, żadnego punktu końcowego, który po cichu wypada z zarządzania na trzy tygodnie, aż ktoś zauważy nieaktualny pulpit. Punkty końcowe, które myślisz, że zarządzasz, to punkty końcowe, którymi faktycznie zarządzasz.
Integralność weryfikowana przed każdym uruchomieniem
Zanim agent uruchomi się, Amon weryfikuje integralność pliku binarnego za pomocą sumy kontrolnej RSA. Zmodyfikowany, uszkodzony lub częściowo zaktualizowany plik binarny po prostu się nie uruchamia. Dla kierownictwa ds. bezpieczeństwa odpowiada to na niewygodne pytanie, które powinien zadać każdy system oparty na agencie: skąd wiesz, że kod działający z uprawnieniami systemowymi to kod dostarczony przez dostawcę? W Monitic jest to weryfikowane kryptograficznie przy każdym uruchomieniu.
Mały ślad, pełne pokrycie
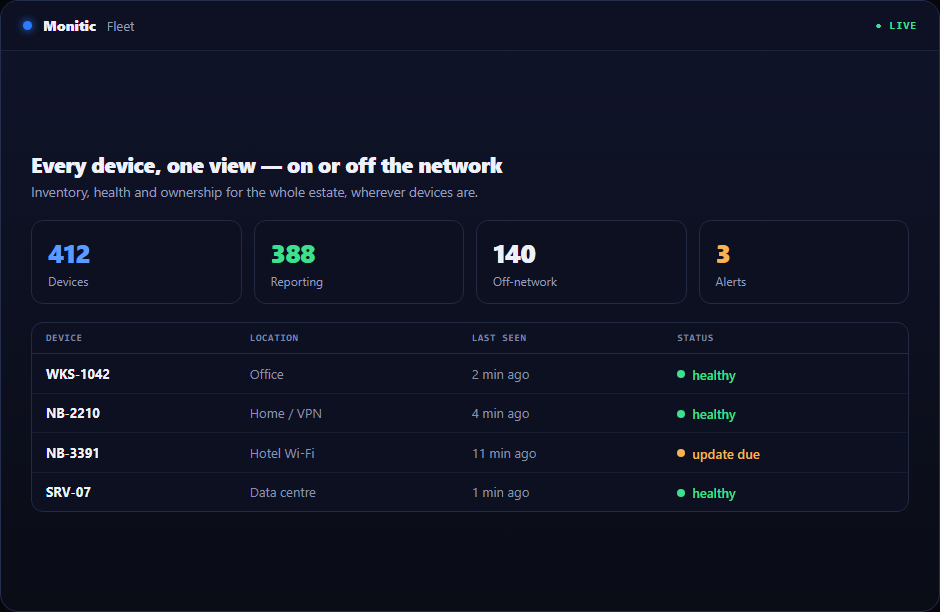
Lev Levkość nie oznacza płytkości. Agent zbiera dane z ponad 50 modułów zbierania danych — sprzęt, oprogramowanie, usługi, wydajność, dzienniki zdarzeń — podczas gdy wykrywanie zmian oparte na sumach kontrolnych utrzymuje minimalny ruch: pełne inwentarze nie są wysyłane ponownie, gdy nic się nie zmieniło, tylko różnice. Rezultatem jest głęboka, aktualna widoczność, która zasila monitorowanie urządzeń i alertowanie bez obciążania maszyn, na których pracują Twoi użytkownicy.
Współpracuje z
- Monitorowanie urządzeń — bieżące CPU, pamięć, dysk i temperatura z każdego agenta
- Alertowanie — progi czasowe oceniane na podstawie telemetrii agenta
- Zarządzanie łatami — ten sam agent, który monitoruje Twoją flotę, również ją łatuje
Często zadawane pytania
Windows, Linux i macOS — serwery i stacje robocze — raportujące do jednej konsoli z jednym modelem danych.
Nadzorca Amon wykrywa awarię i automatycznie restartuje agenta po weryfikacji integralności pliku binarnego za pomocą sumy kontrolnej RSA. Punkty końcowe odzyskują samodzielnie, zamiast czekać na technika.
Nie. Jeden plik binarny przenosi wszystkie funkcje, uruchamiając swoje tryby jako oddzielne nadzorowane procesy. Wdrażasz i aktualizujesz jeden artefakt w całej flocie.
Nadzorca weryfikuje plik binarny agenta za pomocą sumy kontrolnej RSA przed każdym uruchomieniem. Zmodyfikowany lub uszkodzony plik binarny jest odrzucany, więc kod posiadający uprawnienia systemowe jest zawsze tym, który został dostarczony.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.