Monitic + OPNsense
OPNsense to ulubione narzędzie zespołów, które lubią otwartoźródłowe firewalle, które można zrozumieć – ale ich zrozumienie wciąż wymaga logowania do interfejsu webowego i ręcznego czytania logów. Integracja Monitic z OPNsense łączy się z firewallem przez jego API i pobiera to, po co sięgasz podczas incydentu, do konsoli zarządzania IT: stan urządzenia, widoczność zakresów DHCP i dzierżaw oraz wyszukiwanie polityk na podstawie dziennika filtrów, które mówi, dlaczego ruch został zablokowany lub dozwolony.
Ta ostatnia funkcja ma największe znaczenie w praktyce. Gdy użytkownik zgłasza „aplikacja się nie łączy”, ktoś w końcu musi odpowiedzieć, czy firewall zrzucił ruch. Dzięki Monitic zadajesz to pytanie bezpośrednio i otrzymujesz odpowiedź opartą na dowodach z dziennika filtrów OPNsense – bez opuszczania konsoli, w której już znajdują się zgłoszenie, punkt końcowy i użytkownik.
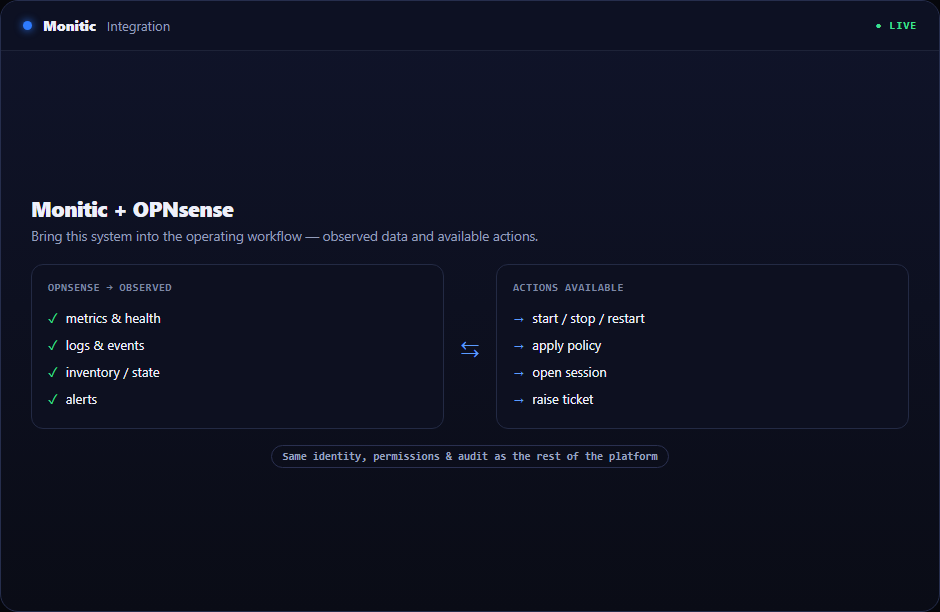
Co jest synchronizowane
| Dane | Co otrzymujesz w Monitic |
|---|---|
| Stan urządzenia | Monitorowanie OPNsense obok serwerów i punktów końcowych, tak aby problemy z firewallem pojawiały się na tym samym ekranie alertów |
| Zakresy DHCP | Które pule adresów istnieją na firewallu i jak są skonfigurowane |
| Dzierżawy DHCP | Który klient posiada który adres – surowy materiał do śledzenia IP z powrotem do urządzenia i użytkownika |
| Dane dziennika filtrów | Podstawa dowodowa do wyszukiwania polityk: co firewall faktycznie zrobił z ruchem |
Co możesz zrobić
| Akcja | Co robi |
|---|---|
| Wyszukiwanie polityk | Zapytaj, czy konkretny ruch został zablokowany lub dozwolony; Monitic odpowiada na podstawie dziennika filtrów OPNsense, więc werdykt odzwierciedla to, co naprawdę się wydarzyło, a nie to, co sugeruje reguła |
| Śledzenie adresu | Połącz dane dzierżaw DHCP z inwentarzem punktów końcowych Monitic, aby przejść od adresu IP w logu do nazwanego komputera |
| Monitorowanie stanu | Utrzymuj firewalla w ramach tego samego monitorowania stanu, które stosujesz dla reszty floty |
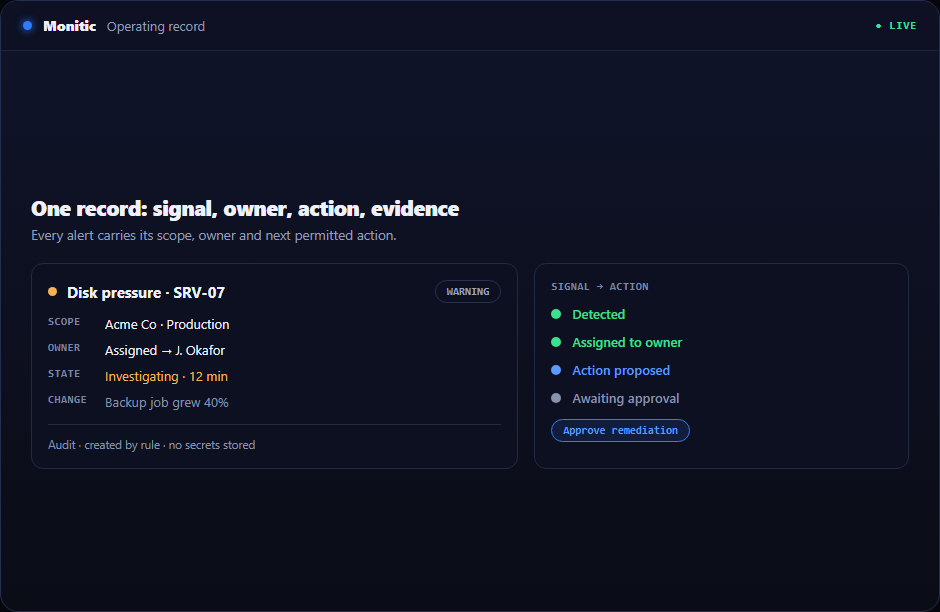
Podsumowanie konfiguracji
Integracja opiera się na API – nic nie jest instalowane na hoście OPNsense.
- Wygeneruj dane uwierzytelniające API na swoim firewallu OPNsense.
- Dodaj urządzenie w ekranie integracji Monitic, podając jego adres i dane uwierzytelniające.
- Monitic łączy się i zaczyna zbierać dane o stanie urządzenia i DHCP; wyszukiwanie polityk staje się dostępne na żądanie.
Kilka minut konfiguracji, a firewall staje się pełnoprawnym obywatelem konsoli zarządzania.
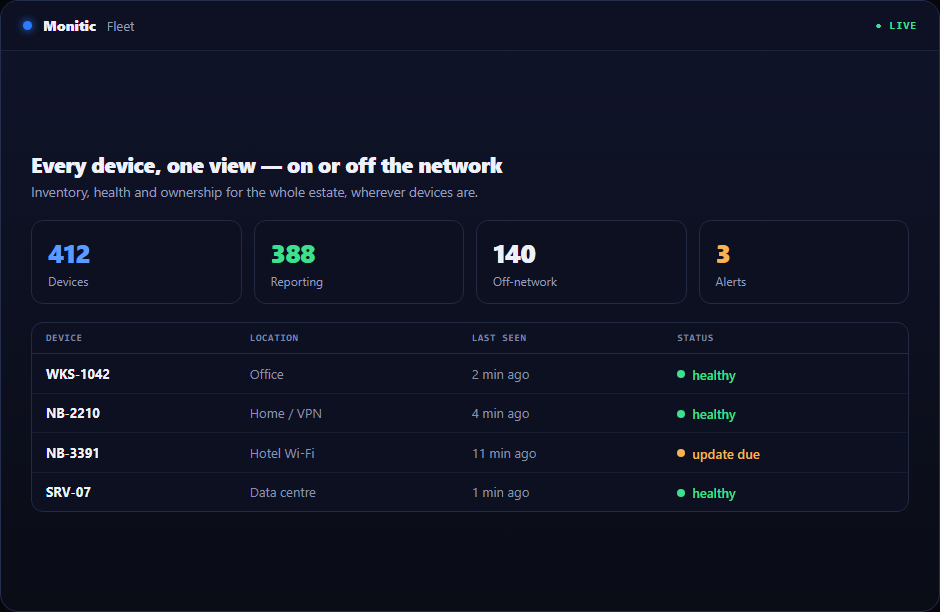
Współpracuje z resztą Twojego stosu
Dane OPNsense trafiają do modułu zarządzania firewallem Monitic obok wszystkiego innego, co chroni Twoje perymetry. Środowiska mieszane są normą, a nie wyjątkiem – Monitic integruje się również z FortiGate i SonicWall, więc wielodostawcze środowiska otrzymują jeden spójny widok. Pełna lista znajduje się w centrum integracji.
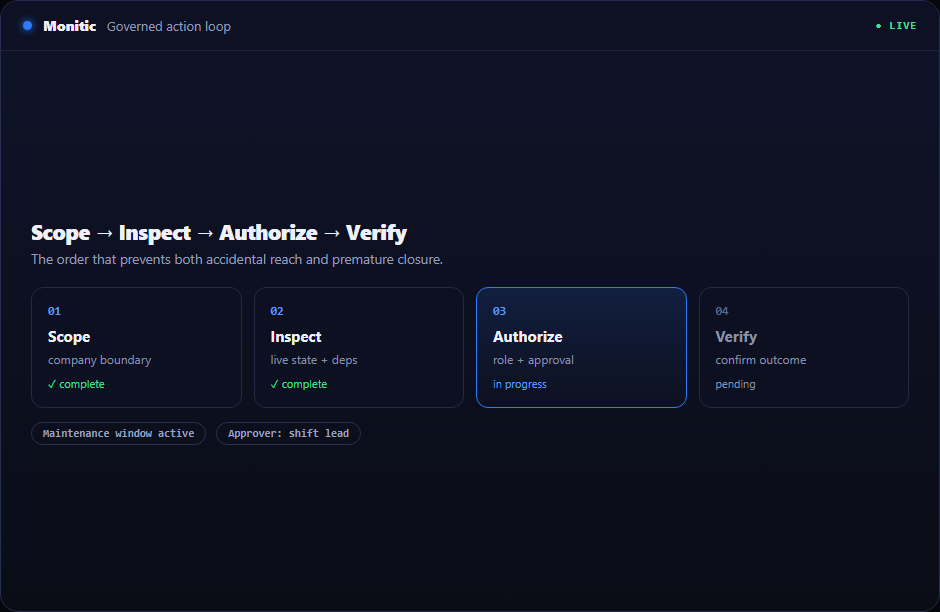
Najczęściej zadawane pytania
Czym różni się wyszukiwanie polityk OPNsense od czytania reguł?
Działa na podstawie dziennika filtrów – zapisu tego, co firewall faktycznie zrobił – a nie statycznego odczytu bazy reguł. Oznacza to, że otrzymany werdykt odzwierciedla rzeczywiste zachowanie firewalla dla rzeczywistego ruchu.
Czy coś jest instalowane na firewallu?
Nie. Monitic komunikuje się z OPNsense przez jego API przy użyciu utworzonych przez Ciebie danych uwierzytelniających. Firewall działa dokładnie tak jak wcześniej.
Czy Monitic może modyfikować reguły OPNsense?
Integracja koncentruje się na widoczności i diagnozie: stanie urządzenia, zakresach i dzierżawach DHCP oraz wyszukiwaniu polityk. Edycja reguł pozostaje w istniejącym przepływie pracy OPNsense.
Używamy OPNsense w kilku lokalizacjach – czy to działa?
Tak. Każdy podłączony firewall pojawia się w tym samym widoku zarządzania firewallem, więc rozproszone wdrożenia są monitorowane obok siebie, a nie w osobnych kartach przeglądarki.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.