لوحة تحكم SOC تجيب على "ما مدى تعرضنا للخطر"
اسأل معظم مؤسسات تكنولوجيا المعلومات عن وضعهم الأمني الحالي وستحصل على اجتماع: شخص يفحص SIEM، وآخر يفحص ماسح الثغرات، وآخر يفحص أداة الامتثال، ويصل الجواب بعد يوم، وقد أصبح قديمًا بالفعل. لوحة تحكم SOC من Monitic تختصر ذلك الاجتماع في شاشة واحدة. وضع الأمن والتنبيهات النشطة والثغرات تتجمع عبر الأسطول بأكمله — كل شركة، كل نقطة نهاية — في عرض واحد، تغذيها نفس الوكيل والتحليلات التي تدعم بقية المنصة. سؤال "ما مدى تعرضنا للخطر الآن" يحصل على إجابة حالية، عند الطلب.
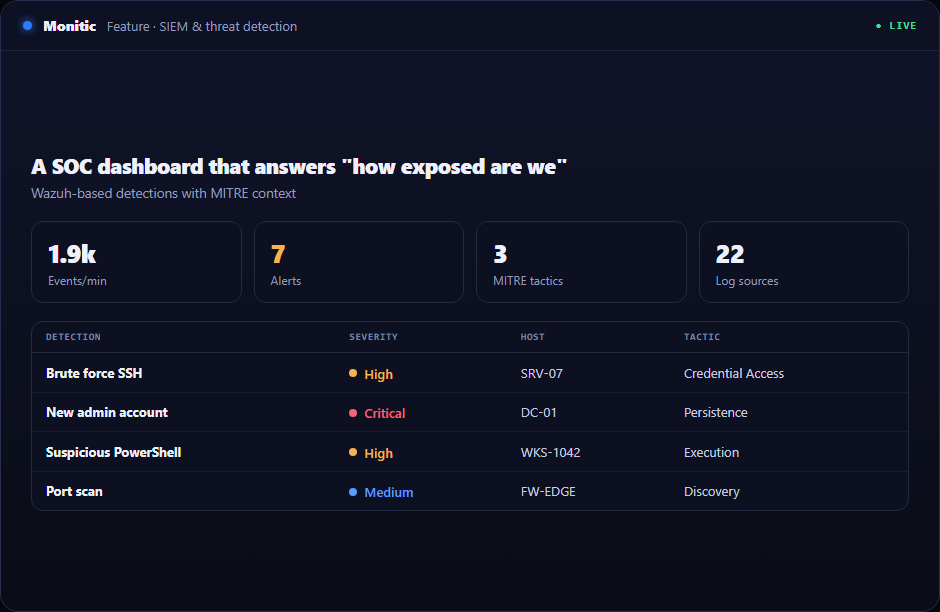
الوضع والتنبيهات والثغرات — تجميع واحد
تجمع لوحة التحكم الإشارات الثلاث التي تحدد مستوى التعرض. الوضع: مدى تحصين الأسطول، من تقييم تكوين الأمن وبيانات الامتثال. التنبيهات: ما يحدث بنشاط، من كشف متكامل مع Wazuh — تغييرات سلامة الملفات، نتائج مرتبطة بـ MITRE ATT&CK، وبقية التدفق المنسق. الثغرات: ما يمكن أن يحدث، من بيانات CVE عبر البرامج المثبتة.
عند رؤيتها بشكل منفصل، كل إشارة تضلل. تغذية تنبيهات نظيفة لا تعني شيئًا على أسطول مليء بـ CVEs غير مصححة؛ درجة وضع قوية لا تعني شيئًا أثناء كشف نشط. عند رؤيتها معًا، تتثبت — وهذا هو الغرض من لوحة تحكم SOC.
نطاق الأسطول بالكامل، عمق لكل نقطة نهاية
التجميع لا يفيد إلا إذا كنت تستطيع النزول منه. من عرض مستوى الأسطول، انتقل إلى شركة، ثم نقطة نهاية، ثم نتيجة محددة — ولأن لوحة التحكم تعيش على منصة الإدارة، فإن نقطة النهاية التي تصل إليها موصوفة بالكامل: الأجهزة، مخزون البرامج، حالة التصحيح، المستخدم المسجل الدخول، تاريخ الإدارة. محلل في SIEM مستقل ينتقل بين وحدات التحكم لبناء تلك الصورة؛ هنا هو نفس السجل.
بالنسبة لمزودي الخدمات المدارة والمؤسسات متعددة الكيانات، التجميع على مستوى الشركة يحول لوحة التحكم إلى تقرير أمني لكل عميل يكون دائمًا محدثًا — العرض الذي تبدأ منه محادثة CISO الافتراضية.
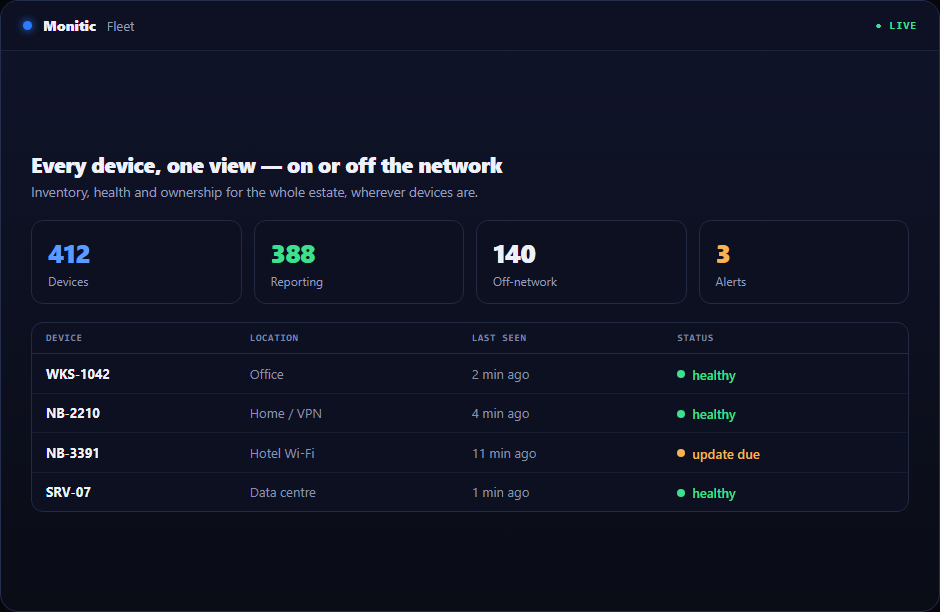
لوحة التحكم التي تتصرف
لوحة تحكم SOC ملحقة بمكدس كشف فقط تنتهي كل سير عمل بنفس الطريقة: فتح تذكرة في مكان آخر. لوحة Monitic تنهيها بشكل مختلف. أي نتيجة على اللوحة تبعد نقرة واحدة عن الاستجابة على نفس المنصة — انشر التصحيح الذي يغلق CVE مكشوفًا، أرسل سكريبت إلى نقطة النهاية المنبهة، أو سلم النتيجة إلى المساعد AI بسياقها الكامل. لوحة التحكم ليست نافذة على المشكلة؛ إنها سطح تحكم فوقها.
الأحداث الخام تبقى في الواجهة الخلفية الأمنية للعمق الجنائي. لوحة التحكم تحمل الطبقة المنسقة — نتائج تستحق الاهتمام، مع وسائل إغلاقها.

يعمل مع
- جمع السجلات — تدفق القياس عن بعد خلف تغذية التنبيهات
- ربط MITRE ATT&CK — تسميات التقنيات على كل نتيجة مرتبطة
- مراقبة سلامة الملفات — أحداث السلامة في صورة الوضع
- إدارة الثغرات — بيانات CVE التي تغذي جزء الثغرات
الأسئلة الشائعة
ماذا تظهر لوحة تحكم SOC؟
وضع الأمن والتنبيهات النشطة والثغرات، مجمعة عبر كل شركة ونقطة نهاية مدارة — مع الانتقال من مستوى الأسطول إلى النتيجة الفردية على الجهاز الفردي.
هل أحتاج إلى منصة SOC منفصلة لاستخدامها؟
لا. لوحة التحكم جزء من وحدة SIEM وكشف التهديدات من Monitic، تغذيها وكيل المنصة وتحليلات متكاملة مع Wazuh. لا يوجد منتج إضافي لترخيصه أو دمجه.
هل يمكنني الاستجابة للنتائج من لوحة التحكم؟
نعم — هذا هو الهدف. النتائج توجه إلى المعالجة على نفس المنصة: نشر التصحيح، تنفيذ السكريبت، أو إصلاح بمساعدة AI مع السياق الكامل.
أي طبقة تتضمن لوحة تحكم SOC؟
طبقة Enterprise، التي تتضمن وحدة SIEM وكشف التهديدات الكاملة — انظر التسعير لمعرفة ما تحمله كل طبقة.
شاهد Monitic على أسطولك الخاص
تجربة كاملة الميزات لمدة 14 يوماً · دون بطاقة ائتمان · أسطولك الحقيقي في وحدة التحكّم من اليوم الأول.