تعيين MITRE ATT&CK: تنبيهات تتحدث لغة الخصم
التنبيه غير المعيّن هو لغز: حدث شيء ما على نقطة نهاية، ويجب على شخص الآن معرفة معناه، ومدى خطورته، وما يحدث عادةً بعد ذلك. تعيين MITRE ATT&CK يزيل اللغز. تقوم Monitic بتعيين التنبيهات الأمنية لتقنيات ATT&CK — الكتالوج المشترك لسلوك الخصم في الصناعة — بحيث تصل كل نتيجة مصنفة مسبقًا: هذا وصول إلى بيانات الاعتماد، هذا استمرارية، هذا حركة جانبية. يستجيب فريقك لتقنية مسماة بسياق معروف بدلاً من إعادة هندسة الأحداث الأولية، ويفعلون ذلك على المنصة التي يمكنها أيضًا تنفيذ الاستجابة.
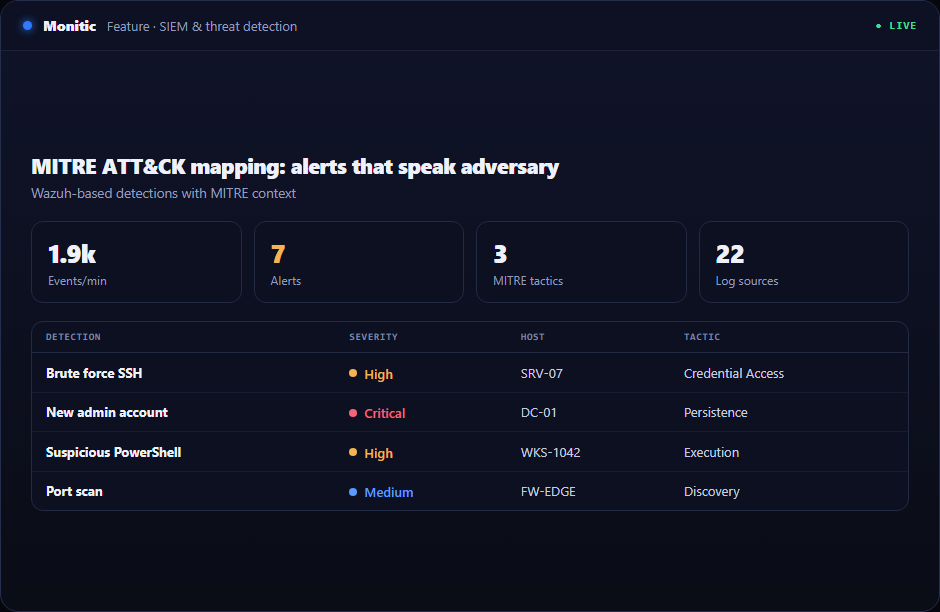
من حدث أولي إلى تقنية مسماة
تتدفق سجلات نقاط النهاية والأحداث التي تم جمعها بواسطة وكيل Monitic إلى تحليلات أمنية متكاملة مع Wazuh، حيث تتم مطابقة الاكتشافات مع تقنيات ATT&CK. يسافر التعيين مع النتيجة إلى وحدة التحكم: بدلاً من "تعديل مشبوه في السجل"، يرى المحلل تصنيف التقنية، الذي يجيب فورًا على الأسئلة التي تستهلك الساعة الأولى من الفرز — ما الذي يحاول الخصم تحقيقه، وأين يقع هذا في دورة حياة الهجوم.
بالنسبة لفريق تكنولوجيا معلومات صغير بدون وظيفة استخبارات تهديدات مخصصة، هذا هو الفرق بين وجود إطار عمل وتطبيق إطار العمل. المعرفة الجماعية لـ ATT&CK حول حرفية الخصم مضمنة في كل تنبيه، وليست موجودة في PDF لا يملك أحد وقتًا للرجوع إليه.
لغة مشتركة للفرز وإعداد التقارير
تعيين ATT&CK يؤتي ثماره مرتين. في الفرز، تتيح لك التقنيات الترتيب حسب السلوك: تقنية مرتبطة باختراق نشط يتفوق على نمط ضوضاء عادي، مهما كانت درجة الخطورة الأولية. في إعداد التقارير، تعطي التقنيات لغة قابلة للدفاع لـ CISO ومجلس الإدارة — "اكتشفنا وأغلقنا نشاط وصول إلى بيانات الاعتماد على ثلاث نقاط نهاية" هي عبارة يفهمها المدقق وشركة التأمين ولجنة الأمن، لأنها تستند إلى الإطار الذي يستخدمونه بالفعل.
تتجمع التنبيهات المعيّنة في لوحة SOC جنبًا إلى جنب مع بيانات الوضع والثغرات، بحيث يتم دمج عرض مستوى التقنية في عرض مستوى الأسطول.
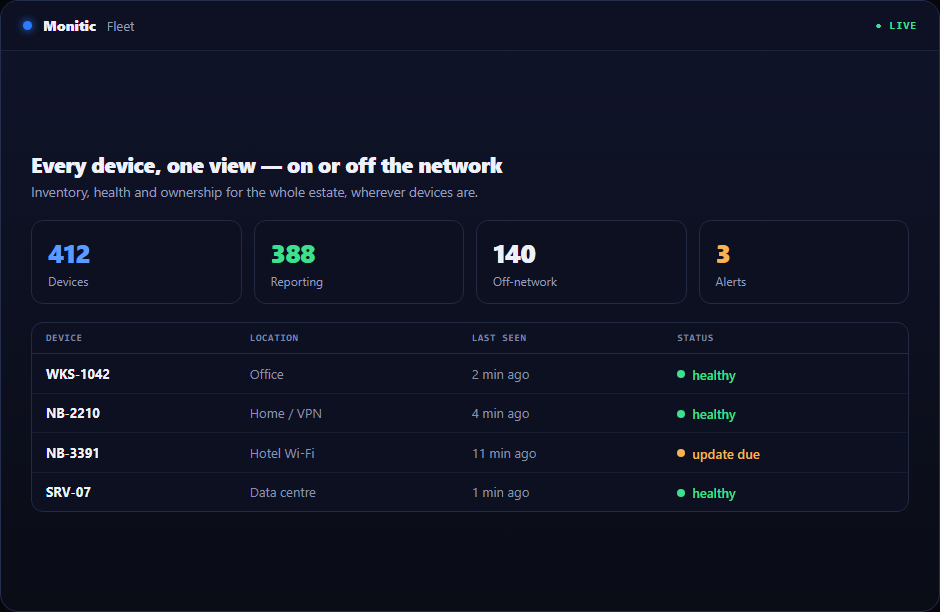
تصنيف ينتهي بإجراء
معرفة التقنية مفيدة فقط إذا كان بإمكانك مواجهتها، وهنا تختلف Monitic عن أدوات الكشف فقط: النتيجة المعيّنة موجودة في نفس وحدة التحكم التي تدير نقطة النهاية. تقنية تستغل تصحيحًا مفقودًا توجه إلى نشر التصحيح. تقنية تسيء استخدام تكوين ضعيف توجه إلى نص برمجي أو تغيير تقوية. الحالات الغامضة تُحول إلى المساعد AI مع النتيجة والتقنية وسياق الجهاز المرفق بالفعل. الكشف يسمي السلوك؛ المنصة تنهيه.
تبقى الأحداث الأولية في الخلفية الأمنية للتحقيق العميق؛ تحمل وحدة التحكم النتائج المنسقة والمصنفة تقنيًا التي يعمل عليها فريقك بالفعل.

يعمل مع
- جمع السجلات — القياس عن بعد لنقاط النهاية الذي تُبنى منه الاكتشافات
- مراقبة سلامة الملفات — تغييرات السلامة المصنفة كتقنيات خصم
- لوحة SOC — تنبيهات معيّنة تقنيًا في عرض الأسطول
- إدارة الثغرات — أغلق CVEs التي تستغلها التقنيات المعيّنة
الأسئلة الشائعة
ما هو تعيين MITRE ATT&CK؟
MITRE ATT&CK هي قاعدة معرفية عامة لتكتيكات وتقنيات الخصم التي تمت ملاحظتها في الاختراقات الحقيقية. التعيين يعني أن كل تنبيه أمني من Monitic يتم تصنيفه مقابل هذا الكتالوج، بحيث تصل النتيجة موسومة بسلوك الخصم الذي تمثله.
لماذا يهم تعيين التقنية لفريق صغير؟
يضغط وقت الفرز. التقنية المسماة تحمل سياقًا مدمجًا — الهدف، التقدم النموذجي، الخطورة — الذي كان سيتطلب خلفية في استخبارات التهديدات لإعادة بنائه. تحصل الفرق الصغيرة على تصنيف من مستوى الإطار دون الحاجة إلى توظيف من أجله.
هل يمكنني التصرف بناءً على تنبيه معيّن مباشرة؟
نعم. تنتقل النتائج إلى المعالجة على نفس المنصة: نشر التصحيح، تنفيذ النص البرمجي على نقطة النهاية، أو إصلاح بمساعدة AI مع سياق كامل. لا حاجة للتصدير إلى أداة استجابة منفصلة.
أي خطة تتضمن تعيين ATT&CK؟
تعيين ATT&CK يأتي مع SIEM وكشف التهديدات في الطبقة Enterprise — انظر التسعير.
شاهد Monitic على أسطولك الخاص
تجربة كاملة الميزات لمدة 14 يوماً · دون بطاقة ائتمان · أسطولك الحقيقي في وحدة التحكّم من اليوم الأول.