مراقبة سلامة الملفات التي تنتهي بإصلاح
المنصة ← SIEM وكشف التهديدات ← مراقبة سلامة الملفات
معظم الاختراقات تترك بصمات في نظام الملفات قبل أن تظهر في أي مكان آخر: ملف ثنائي معدل، إدخال بدء تشغيل جديد، مفتاح سجل لم يكن موجودًا بالأمس. توجد مراقبة سلامة الملفات لالتقاط هذه البصمات — ولكن كنشر مستقل، فهي وكيل إضافي لنشره وتيار تنبيه إضافي لفرزه بشكل منفصل. تشغل Monitic مراقبة سلامة الملفات من خلال التحليلات الأمنية المتكاملة مع Wazuh والتي يغذيها بالفعل وكيل المنصة: التغييرات على الملفات الحرجة وإدخالات السجل تثير تنبيهات في نفس وحدة التحكم التي تدير الجهاز، مع مسار معالجة مرفق.
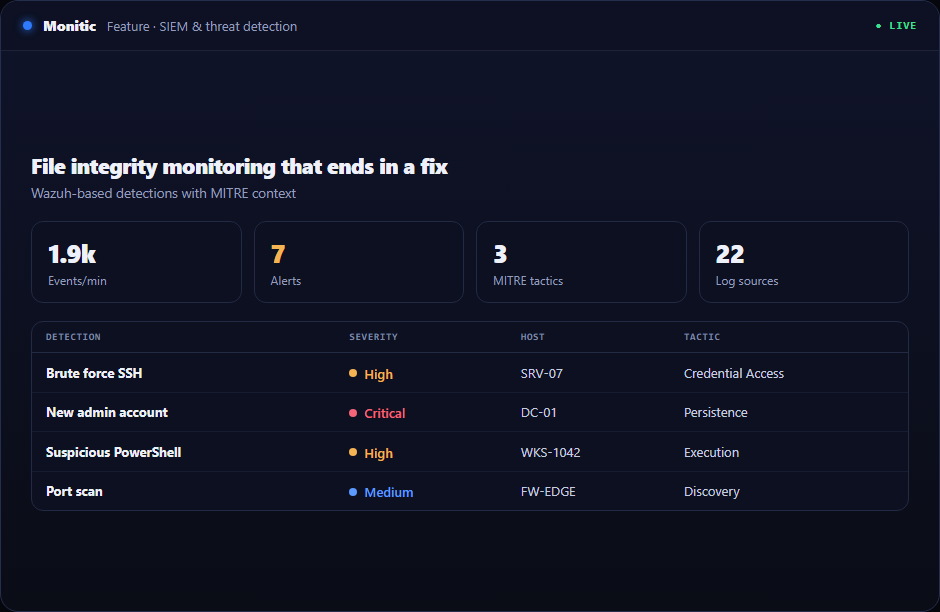
تنبيهات حول تغييرات الملفات والسجل الحرجة
يراقب الوكيل الملفات ومواقع السجل المهمة — ملفات النظام الثنائية، ملفات التكوين، نقاط الثبات — ويثير تنبيهًا عندما يتغير أحدها. كل تنبيه يسمي نقطة النهاية، والكائن الذي تغير، والوقت. نظرًا لأن التنبيه يصل داخل منصة الإدارة، فإن هوية الجهاز ليست أبدًا بحاجة إلى بحث: أجهزته، برامجه المثبتة، حالة التصحيح، والمالك على بعد نقرة واحدة، وهو السياق الذي يفصل بين "تغير ملف" و"هذا الملف لا يجب أن يتغير على هذا الجهاز."
كل من العبث الخبيث والانحراف الحسن يظهران بنفس الطريقة. تعديل السجل الذي أجراه فني خارج نطاق التحكم في التغيير ومفتاح الثبات الذي زرعه البرنامج الضار هما، من وجهة نظر نظام الملفات، نفس الفئة من الأحداث — وكلاهما يستحق المعرفة.
التكامل بالإضافة إلى التكوين: FIM و SCA معًا
تجيب FIM على "ما الذي تغير"؛ تقييم التكوين الأمني (SCA) يجيب على "هل كان ضعيفًا من البداية." تشغل Monitic كلاهما من نفس القياس عن بعد. نقطة النهاية التي يظهر تقييم تكوينها ثغرات في التعزيز وتتغير ملفاتها الحرجة هي أولوية مختلفة عن أي إشارة بمفردها — ورؤيتهما جنبًا إلى جنب هو كيف يفرز فريق صغير التهديدات مثل مركز عمليات أمنية ناضج. التنبيهات التي تتوافق مع سلوك الخصم المعروف تحمل تقنية MITRE ATT&CK الخاصة بها، لذا فإن تغيير السلامة يُقرأ كمرحلة في هجوم بدلاً من حدث منعزل.
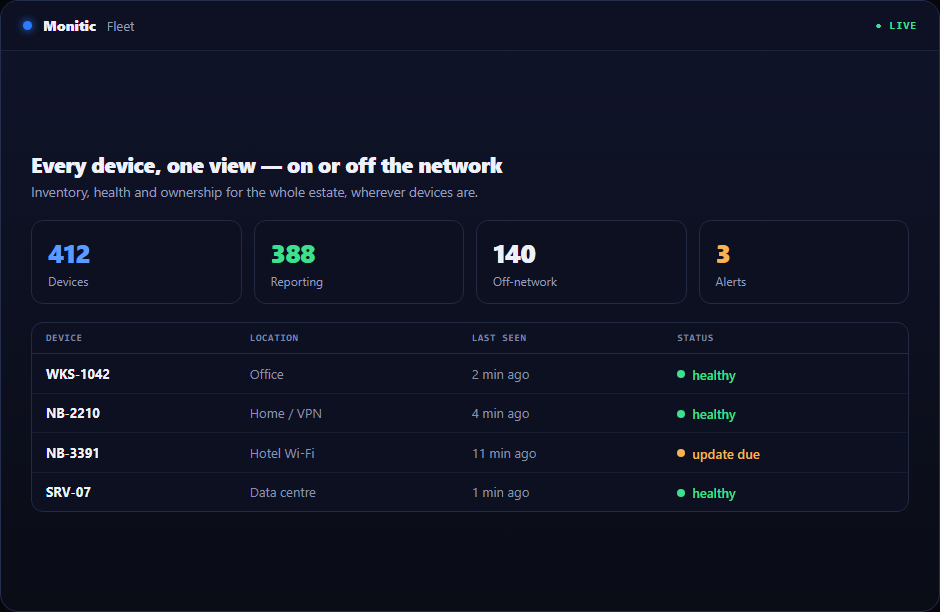
من ملف متغير إلى نتيجة مغلقة
هنا تختلف FIM المنصات عن FIM المستقلة. تنبيه التغيير في أداة مخصصة ينتهي ببريد إلكتروني؛ تنبيه التغيير في Monitic ينتهي بإجراء. قم بتوجيه النتيجة إلى المعالجة على نفس المنصة — أرسل برنامجًا نصيًا لفحص نقطة النهاية أو استعادتها، ادفع التصحيح الذي يسد الثغرة المستغلة، أو سلم الحالة إلى المساعد AI مع السياق الكامل للتنبيه. كما تندمج النتيجة في لوحة SOC، لذا تساهم أحداث السلامة في صورة الوضع العام للأسطول بدلاً من العيش في صومعة.
تبقى الأحداث الخام في الواجهة الخلفية الأمنية لعمق التحقيق؛ تعرض وحدة التحكم النتيجة المنسقة وخيارات الاستجابة. كشف يمكنك التصرف بناءً عليه، مسعر كجزء من المنصة بدلاً من كونه منتج أمني ثانٍ.

يعمل مع
- جمع السجلات — تيار القياس عن بعد لنقطة النهاية الذي تنبثق منه نتائج FIM
- تخطيط MITRE ATT&CK — تغييرات السلامة مصنفة حسب تقنية الخصم
- لوحة SOC — نتائج FIM في عرض الوضع العام للأسطول
- الامتثال الأمني — فرض التكوين الأساسي الذي تتحقق FIM من بقائه سليمًا
الأسئلة الشائعة
ما الذي تراقبه FIM من Monitic؟
الملفات الحرجة وإدخالات السجل — كائنات النظام التي يشير تغييرها غير المتوقع في أغلب الأحيان إلى العبث أو الانحراف غير المصرح به. تحدد التنبيهات نقطة النهاية، والكائن المتغير، ووقت التغيير.
هل تتطلب FIM وكيلاً أو أداة منفصلة؟
لا. تعمل FIM من خلال وكيل Monitic الذي يدير نقطة النهاية بالفعل، مع التحليل في الواجهة الخلفية الأمنية المتكاملة مع Wazuh. نشر الإدارة هو نشر مراقبة السلامة.
كيف يختلف هذا عن مضاد الفيروسات؟
يحكم مضاد الفيروسات على الملفات بناءً على توقيعات وسلوكيات ضارة معروفة. تراقب FIM الكائنات المعروفة بأهميتها لأي تغيير، ضارًا كان أم لا — لالتقاط العبث والتعديلات غير المصرح بها والانحراف الذي لا تملك محركات التوقيع رأيًا فيه. إنهما طبقتان مكملتان.
هل يمكن لتنبيه FIM أن يؤدي إلى استجابة؟
نعم. تُوجه النتائج إلى المعالجة على نفس المنصة — برنامج نصي على نقطة النهاية، نشر تصحيح، أو إصلاح بمساعدة AI مع السياق الكامل. تأتي FIM مع SIEM وكشف التهديدات في الطبقة Enterprise؛ انظر التسعير.
شاهد Monitic على أسطولك الخاص
تجربة كاملة الميزات لمدة 14 يوماً · دون بطاقة ائتمان · أسطولك الحقيقي في وحدة التحكّم من اليوم الأول.