الوصول المميز، بدون فاتورة PAM المستقلة
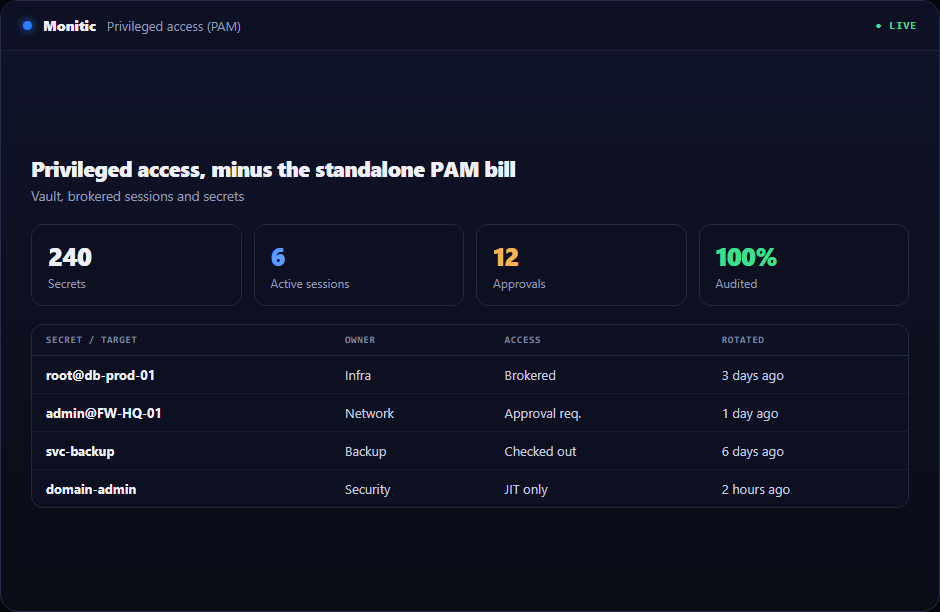
منصات PAM المستقلة تُسعّر كما لو كان الوصول المميز تخصصًا منفصلاً بميزانيته الخاصة. بالنسبة لمعظم مؤسسات تقنية المعلومات ليس الأمر كذلك - فهو جزء من النسيج التشغيلي نفسه مثل التصحيح والمراقبة ومكتب الخدمة. تدمج Monitic إدارة الوصول المميز في المنصة: خزانة كلمات مرور مشفرة لكل مستأجر، إدارة الأصول المميزة للخوادم وأجهزة الشبكة، تعيين الجلسات الوسيطة، وسجل تدقيق يسجل كل كشف عن بيانات الاعتماد. يتم تضمينها في الطبقة المؤسسية - عادةً أقل من تكلفة منتج PAM المستقل بمفرده - على منصة بخطط لكل نقطة نهاية.
ما يجب أن يثبته برنامج إدارة الوصول المميز
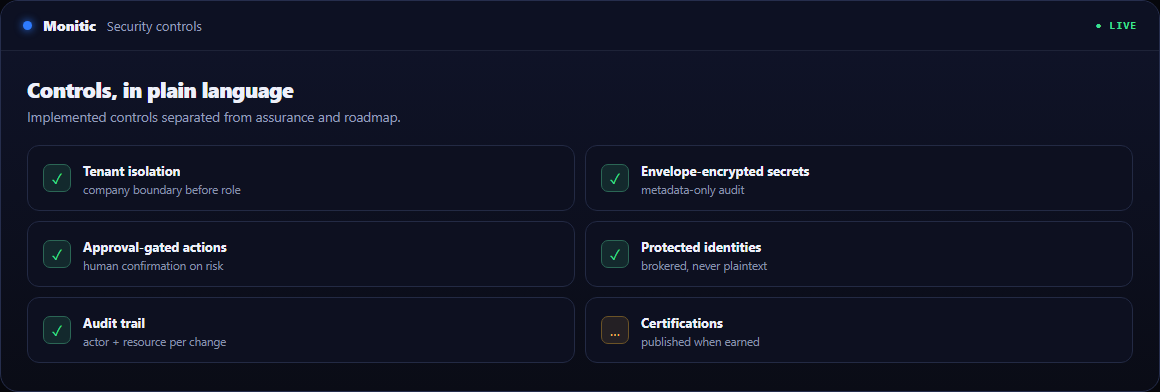
يحتاج مسؤول أمن المعلومات الذي يقيم PAM إلى ثلاث إجابات. أولاً، جرد: أي الخوادم وأجهزة الشبكة وبيانات الاعتماد تعتبر مميزة، وأين توجد. ثانيًا، الاحتواء التشفيري: إذا تسربت قاعدة البيانات، هل تتسرب الأسرار معها. ثالثًا، الإسناد: من رأى أي بيانات اعتماد، ومتى. تجيب Monitic على الثلاثة داخل وحدة التحكم التي يعمل عليها فريقك بالفعل - خزانة كلمات المرور للاحتواء، والأصول والجلسات المميزة للجرد والوساطة، وسجل تدقيق على مستوى الكشف للإسناد.
خزانة كلمات مرور محكمة الإغلاق لكل مستأجر
يتم تشفير محتوى كل إدخال في الخزانة بتشفير مغلف: مختوم بـ AES-256-GCM تحت مفتاح بيانات فريد للمستأجر الخاص بك، والذي يتم تغليفه بدوره بمفتاح رئيسي لا يجاور البيانات أبدًا. تسريب قاعدة البيانات لا يكشف شيئًا بدون ذلك المفتاح الرئيسي. يتم تنظيم الإدخالات في مجلدات حتى تتمكن الفرق من هيكلة بيانات الاعتماد حسب العميل أو الموقع أو النظام، وتحمل التحديثات الجزئية علامات تدقيق تميز تحرير البيانات الوصفية عن تغيير السر الفعلي. التصميم الكامل موجود على صفحة خزانة كلمات المرور.
الأصول المميزة والجلسات الوسيطة
سجل الخوادم وأجهزة الشبكة كأصول مميزة، وأرفق بيانات الاعتماد التي تفتحها، وعين الجلسات للفنيين الذين يحتاجون الوصول - دون توزيع بيانات اعتماد دائمة على الجميع في الفريق. يمكن لمزودي الخدمات المدارة الاحتفاظ ببيانات الاعتماد نيابة عن عملائهم، وتحافظ أنماط الوصول بنطاق الأفراد على بقاء الموظفين المواجهين للعملاء داخل مسارهم. راجع الأصول والجلسات المميزة لنموذج الوساطة، والوصول عن بُعد لطبقة الاتصال التي يقترن بها.

تدقيق يفصل إعادة التسمية عن تغيير السر
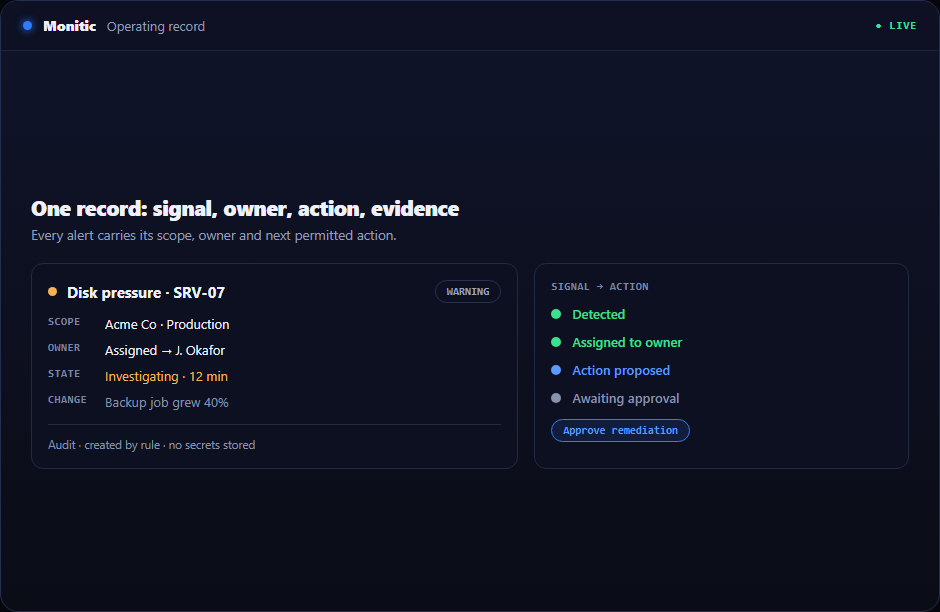
يتم تسجيل كل كشف عن بيانات الاعتماد: من كشف وماذا ومتى. يتم تسجيل التغييرات بسياق كافٍ لإعادة بناء الأحداث لاحقًا - وعلامات التحديث الجزئي تعني أن المدقق يمكنه معرفة بنظرة سريعة ما إذا كان التحرير قد مس الحمولة السرية أم بياناتها الوصفية فقط. هذه الدقة مهمة عندما ترد على جهة تنظيمية، وليس مجرد لوحة تحكم. ينطبق نفس الانضباط عبر الامتثال الأمني في جميع أنحاء المنصة.
كيف يعمل
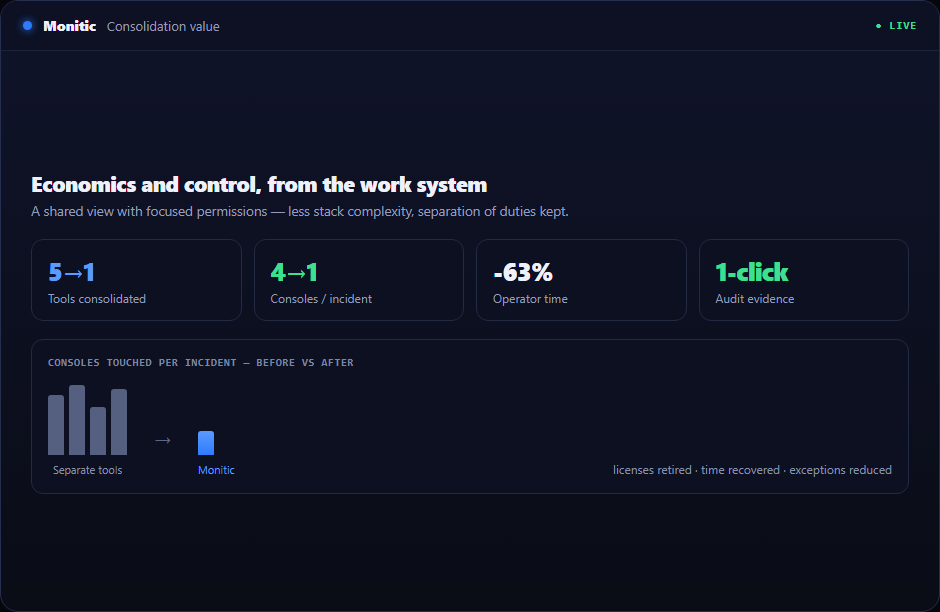
سجل الأصول المميزة وخزن بيانات اعتمادها في الخزانة. عين أو توسط الجلسات للفنيين والأفراد الذين يحتاجونها. يصل كل كشف وكل تغيير إلى سجل التدقيق تلقائيًا - لا حاجة لمنتج تسجيل منفصل، ولا خط أنابيب تصدير للصيانة، ولا تسوية بين أداة PAM ومنصة السجل.
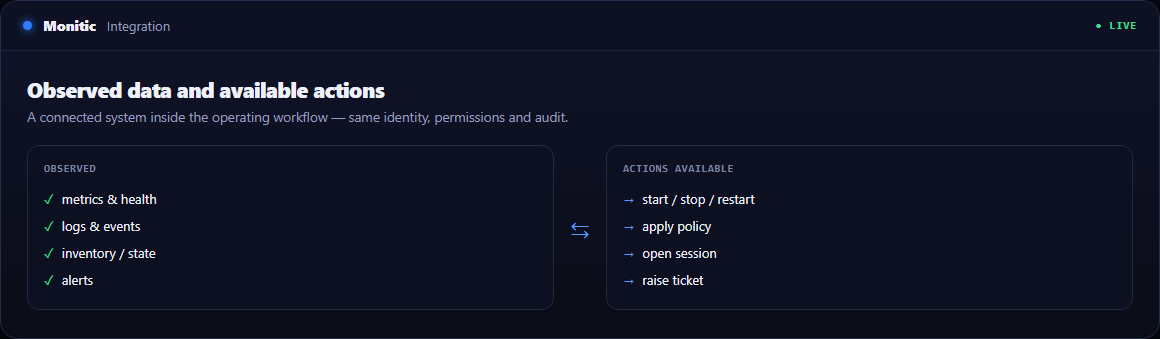
استكشف الوصول المميز بالتفصيل
- خزانة كلمات المرور — إدخالات منظمة في مجلدات، تشفير مغلف لكل إدخال، كشف مراجعة.
- الأصول والجلسات المميزة — سجل الأصول، تعيين الجلسات والوساطة، وصول بنطاق الأفراد.
يعمل مع بقية المنصة
الوصول المميز يكون أقوى عندما يشارك نموذج البيانات مع بقية عملياتك. الهوية والدليل يحكم من يوجد وما هي الأدوار التي يحملونها؛ الوصول عن بُعد يحمل الجلسات التي توسطها PAM؛ الامتثال الأمني يحول سجل التدقيق إلى دليل. الفرق التي تستعد لتدقيق إطاري يجب أن تبدأ بـ حل الامتثال. يتم تضمين PAM في الطبقة المؤسسية - راجع التسعير - والتثبيت مغطى في وثائق الوصول المميز.
الأسئلة الشائعة
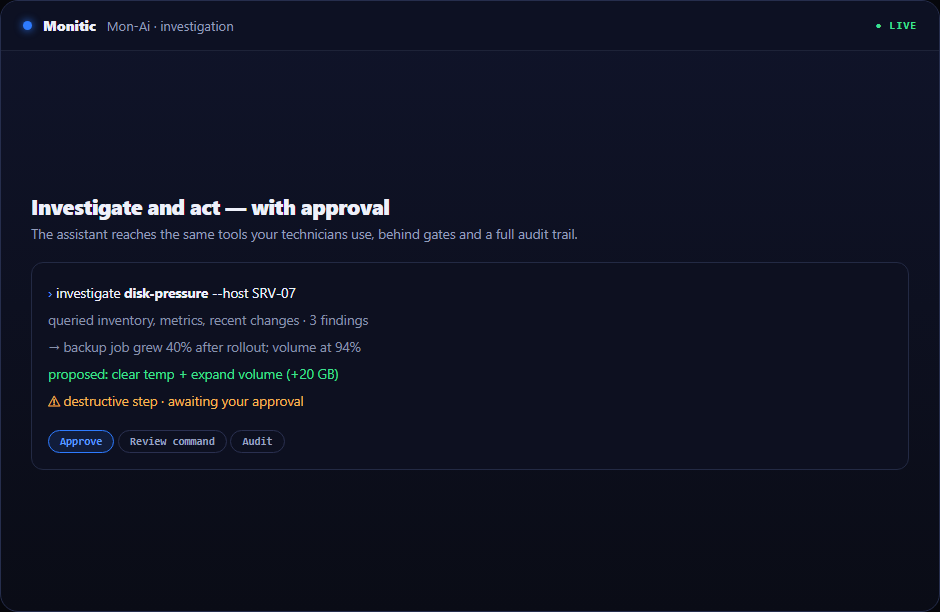
لا. يركز Monitic على التخزين المحكم، والوصول الوسيط، والتدقيق على مستوى الكشف. يبقى التدوير عملية محكومة يبدأها الإنسان - ولأن كل تغيير سري يتم وضع علامة عليه في سجل التدقيق، يمكنك التحقق من حدوثه بالفعل.
لا شيء مفيد للمهاجم. حمولات الخزانة مختومة بـ AES-256-GCM تحت مفاتيح لكل مستأجر ملفوفة بمفتاح رئيسي مخزن بشكل منفصل. بدون المفتاح الرئيسي، يحتوي التسريب على نص مشفر.
لا يوجد منتج منفصل. يتم تضمين إمكانيات PAM والهوية في الطبقة المؤسسية. أدوات PAM المستقلة وحدها تكلف عادةً أكثر من المنصة بأكملها.
نعم. يمكن الاحتفاظ بالأصول المميزة وإدخالات الخزانة لكل عميل، مع قوائم السماح بالوصول لكل شركة تبقي كل فني داخل العملاء المخصصين له.
شاهد Monitic على أسطولك الخاص
تجربة كاملة الميزات لمدة 14 يوماً · دون بطاقة ائتمان · أسطولك الحقيقي في وحدة التحكّم من اليوم الأول.