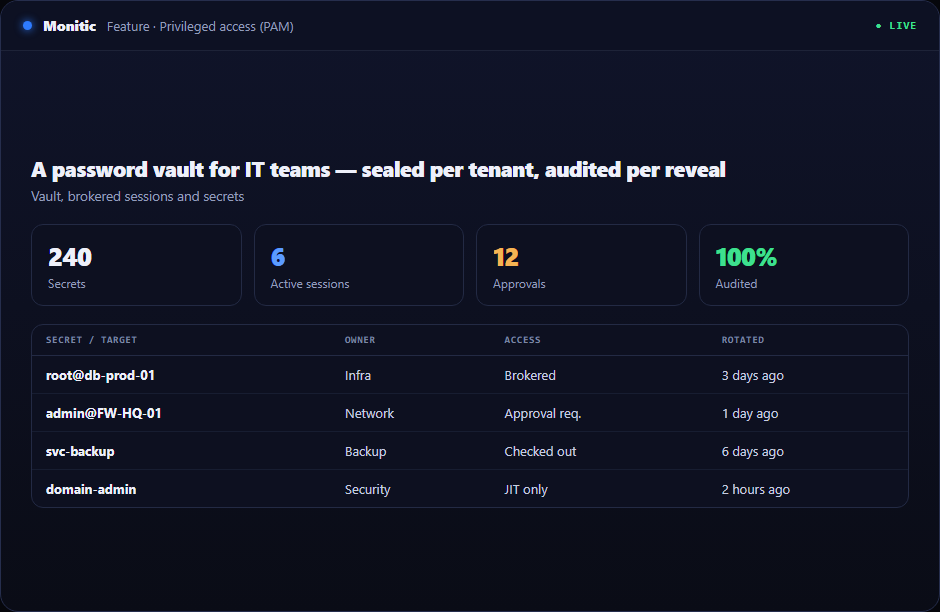
خزانة كلمات مرور لفرق تكنولوجيا المعلومات — مختومة لكل مستأجر، مدققة لكل كشف
معظم مديري كلمات المرور للفرق صُمموا للأفراد ثم تم توسيعهم ليتناسبوا مع المؤسسات. خزانة Monitic صُممت لعمليات تكنولوجيا المعلومات من البداية: بيانات الاعتماد منظمة حسب المجلد، كل إدخال مشفر بشكل فردي، وكل كشف يُسجل في سجل تدقيق مع اسم المستخدم. وهي موجودة داخل وحدة الوصول المميز في منصة Monitic، بحيث يتبع الوصول إلى الخزانة نفس الأدوار ونطاقات الشركة مثل كل ما يفعله فريقك — لا قائمة مستخدمين منفصلة، ولا صومعة تدقيق منفصلة.
التشفير المغلف: ما يحصل عليه المهاجم من تفريغ قاعدة البيانات
لا شيء. حمولة كل إدخال في الخزانة مختومة بـ AES-256-GCM تحت مفتاح بيانات فريد لمستأجرك. هذا المفتاح مغلف بدوره بمفتاح رئيسي محفوظ منفصل عن قاعدة البيانات. المهاجم الذي يحصل على تفريغ كامل لمخزن البيانات يحصل على نص مشفر — بدون المفتاح الرئيسي لا يوجد طريق للعودة إلى النص العادي، لأي مستأجر. هذا هو التشفير المغلف كما تمارسه خدمات إدارة المفاتيح السحابية، مطبق لكل إدخال ولكل مستأجر.
خاصيتان تتبعان ذلك. عزل المستأجرين هو تشفيري، وليس منطقياً فقط: مواد مفاتيح مستأجر لا تفك تشفير إدخالات مستأجر آخر. ونطاق الانفجار محدود بالتصميم: المفاتيح متعددة الطبقات بحيث لا يؤدي أي أثر مخزن واحد إلى الكشف عن الأسرار.
كل كشف هو حدث تدقيق
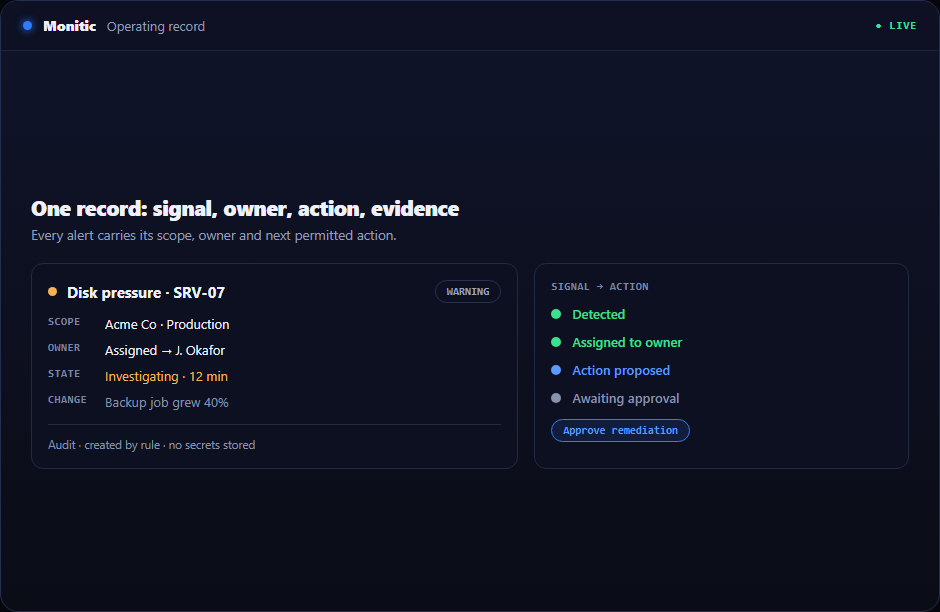
الخزانة تكون موثوقة بقدر إجابتها على "من رأى كلمة المرور هذه، ومتى." في Monitic، كشف بيانات الاعتماد يتم تدقيقه دائمًا — المستخدم، الإدخال، الطابع الزمني. لا يوجد مسار قراءة صامت إلى السر. التحديثات تُدقق أيضًا، مع تمييز يقدره المدققون: أعلام التحديث الجزئي تسجل ما إذا كان التغيير قد مس الحمولة السرية أو البيانات الوصفية فقط مثل العنوان أو المجلد. إعادة تسمية إدخال وتغيير كلمة المرور هما حدثان مختلفان، والسجل يوضح ذلك دون أن يقرأ أحد الفروقات.
مصممة لكيفية مشاركة فرق تكنولوجيا المعلومات لبيانات الاعتماد فعليًا
تتوافق المجلدات مع هيكل عملياتك — حسب العميل، حسب الموقع، حسب فئة النظام. الوصول يتبع التحكم في الوصول القائم على الأدوار في المنصة: أذونات دقيقة تحدد من يمكنه القراءة ومن يمكنه الإدارة، وقوائم السماح لكل شركة تبقي فنيي MSP ضمن عملائهم المخصصين. نظرًا لأن الخزانة تشارك طبقة الهوية مع بقية Monitic، فإن فنيًا جديدًا يتم توفيره عبر SCIM يحصل على وصول إلى الخزانة بشكل صحيح من اليوم الأول — ويفقده في اليوم الذي يقرر فيه موفر الهوية ذلك.

يعمل مع
الخزانة هي نصف قصة الوصول المميز. الأصول والجلسات المميزة تربط بيانات الاعتماد بالخوادم وأجهزة الشبكة وتقوم بوساطة الجلسات إليها، بحيث يحصل الفنيون على وصول دون الاحتفاظ بأسرار دائمة. الهوية والدليل يدير الأدوار والتوفير الذي يحدد من يمكنه فتح أي مجلد. كلاهما يندرج تحت مركز الوصول المميز، المضمن في الطبقة المؤسسية — انظر التسعير.
الأسئلة الشائعة
كيف يتم تشفير الخزانة؟
لكل إدخال، باستخدام AES-256-GCM، تحت مفتاح بيانات لكل مستأجر مغلف بمفتاح رئيسي محفوظ منفصل — تشفير مغلف. تفريغ قاعدة البيانات بدون المفتاح الرئيسي ينتج فقط نصًا مشفرًا.
هل يمكننا معرفة من اطلع على بيانات الاعتماد؟
نعم، دائمًا. كل كشف هو حدث تدقيق يحمل المستخدم والإدخال والطابع الزمني. لا توجد طريقة غير مدققة لقراءة سر من الخزانة.
هل يمكننا معرفة ما إذا كان التحديث قد غير كلمة المرور الفعلية؟
نعم. التحديثات الجزئية تحمل أعلام تدقيق تميز بين تعديلات البيانات الوصفية وتغييرات السر، بحيث يمكن للمدقق فصل نقل مجلد عن تغيير كلمة مرور بنظرة سريعة.
هل الخزانة منتج منفصل؟
لا. إنها تأتي داخل وحدة الوصول المميز في الطبقة المؤسسية من Monitic — على منصة بخطط لكل نقطة نهاية.
ضع بيانات اعتمادك في مكان يمكن الدفاع عنه
خزانة يمكن لمدققيك التحقق منها وسيستخدمها فنيوك فعليًا — داخل وحدة التحكم التي يعملون فيها بالفعل. ابدأ النسخة التجريبية المجانية — 14 يومًا، كاملة الميزات — أو احصل على عرض توضيحي. العودة إلى الوصول المميز.
شاهد Monitic على أسطولك الخاص
تجربة كاملة الميزات لمدة 14 يوماً · دون بطاقة ائتمان · أسطولك الحقيقي في وحدة التحكّم من اليوم الأول.