CVE-skanning utan skannern
Ett traditionellt CVE-skanningsverktyg frågar dina endpoints utifrån: schemalägg en skanning, hantera inloggningsuppgifter, vänta på tidsfönstret, hoppas att inget var avstängt eller frånkopplat. Monitic vänder på modellen. Agenten upprätthåller redan en liveinventering av varje installerat paket och version — så CVE-detektering blir ett matchningsproblem, inte ett skanningsproblem. Synkronisera NVD, matcha det mot vad som faktiskt är installerat, och varje påverkad enhet identifieras i samma stund som datan landar.
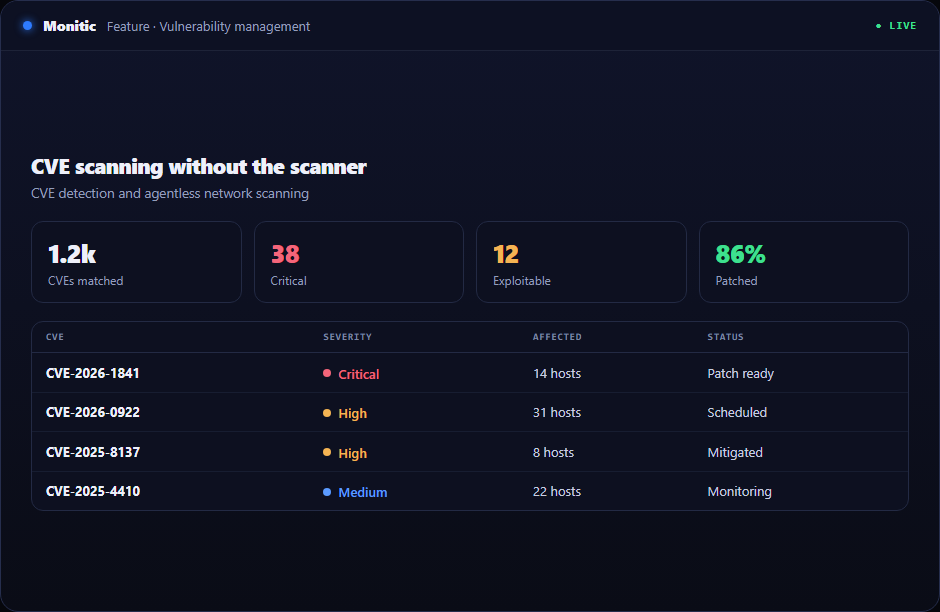
NVD-synk, matchat mot vad som faktiskt är installerat
Monitic håller CVE-data aktuell genom NVD-synkronisering och utvärderar den mot den liveinventering varje agent rapporterar. Matchningen grundar sig i verkligheten: de exakta paketen och versionerna på varje maskin just nu — inte förra kvartalets tillgångsexport, inte en fingeravtryckning gissad från en portskanning.
- Kontinuerlig NVD-synk håller sårbarhetsdata färsk
- Matchning mot liveinventering — versioner som installerade, per enhet
- Ny CVE publicerad innebär att påverkade maskiner identifieras, utan att vänta på en skanningscykel
För en CISO är den praktiska skillnaden exponeringstidsmatematik: detekteringsfördröjningen begränsas av datasynk, inte av hur ofta du har råd att köra en flottomfattande skanning.
Ingen skannerapparat för endpoint-CVE:er
Eftersom detekteringen bygger på den inventering agenten redan upprätthåller, finns det inget extra att distribuera för endpoint-CVE-täckning — ingen apparat, inget skanningsschema, ingen inloggningsskanningsplumbing, ingen nätverksbelastning från att fråga tusentals maskiner.
- Noll extra infrastruktur för endpoint-CVE-detektering
- Fjärr- och resande maskiner täckta varhelst agenten rapporterar från
- Inga skanningstidsblinda fläckar för enheter som var avstängda under fönstret
För nätverksenheter och andra tillgångar som inte kan köra en agent, kombinerar plattformen detta med nätverkssårbarhetsskanning via Greenbone — endpoint- och nätverkstäckning under en konsol.
Resultat som dirigeras direkt till åtgärd
En matchad CVE i Monitic är inte en rapportrad; det är ett arbetsobjekt på en aktueringsplattform. Patchebara resultat flödar in i patchhantering och distribueras via samma agent som upptäckte dem. Andra dirigeras till reparationsarbetsflöden som skriptade åtgärder. När inventeringen uppdateras rensas resultatet — avslutning du kan visa, inte anta.
- Ett klick från CVE-resultat till patchdistribution
- Skriptad reparation för resultat utan leverantörspatch
- Automatisk verifiering när liveinventeringen återspeglar åtgärden

Fungerar med
CVE-detektering är endpointpelaren i sårbarhetshantering. Den fungerar tillsammans med nätverkssårbarhetsskanning för agentlösa tillgångar och reparationsarbetsflöden för avslutning — med patchhantering som reparationsmotor för allt patchebart.
Vanliga frågor
Var kommer sårbarhetsdata ifrån?
Från National Vulnerability Database (NVD), synkroniserad kontinuerligt och matchad mot varje endpoints liveinventering av programvara.
Måste jag schemalägga skanningar?
Inte för endpoints. Detekteringen följer inventeringen: när agenter rapporterar installerad programvara och NVD-data synkroniseras, uppstår matchningar automatiskt. Det finns inget skanningsfönster att planera och ingen apparat att köra.
Vad gäller för enheter som inte kan köra en agent?
De täcks av nätverkssårbarhetsskanning via Greenbone-integrationen, med resultat levererade till samma konsol som endpoint-CVE:er.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.