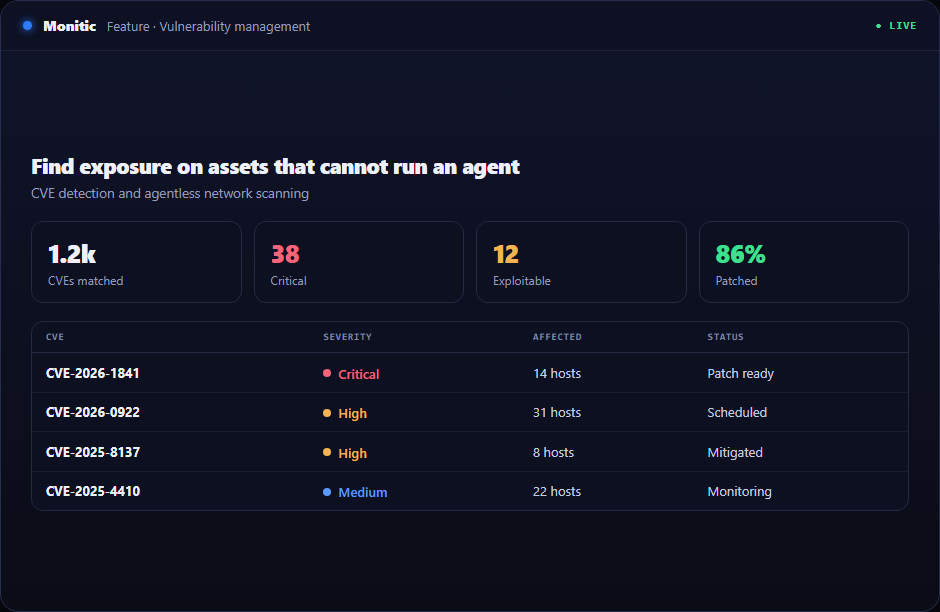
Hitta exponering på tillgångar som inte kan köra en agent
Skrivare, apparater, brandväggar, äldre system och tillfälliga värdar bidrar fortfarande till risk. Agentinventering täcker hanterade slutpunkter; Greenbone-driven nätverksskanning utökar synligheten till resten.
De flesta team kan utföra nätverkssårbarhetsskanning idag; problemet är att göra det konsekvent över en växande miljö. Monitic omvandlar individuell kunskap till en delad process med levande kontext, kontrollerad åtkomst och ett resultat som förblir synligt efter att teknikern gått vidare.
Varför detta arbetsflöde är viktigt
Specialistsystem beskriver sina egna objekt väl men vet vanligtvis lite om den omgivande tjänsten. De förstår inte automatiskt den påverkade användaren, öppna ärendet, verksamhetsägaren eller angränsande risk. Den saknade relationen är där utredningstid och rapporteringsinsats ackumuleras.
Istället för att synkronisera kontext efter en incident, håller Monitic den kopplad redan före första klicket. Företag, tillgång, aktör, behörighet och senaste historik följer med nätverkssårbarhetsskanning, vilket minskar både felriktat arbete och retrospektiv dokumentation.
Hur nätverkssårbarhetsskanning ser ut i Monitic
Kör nätverksbedömningar via Greenbone-integrationen. Filter speglar hur team delar upp arbete—företag, grupp, tillgång, status och ägarskap—så att en kö kan bli en ansvarsfull operativ vy.
Normalisera skanningsfynd bredvid CVE:er på slutpunkter. Arbetsflödet exponerar angränsande beroenden och senaste ändringar före åtgärd, vilket minskar trial-and-error-åtgärdande och onödig eskalering.
Relatera fynd till upptäckta enheter och åtgärdsägarskap. Fokuserade behörigheter avgör vem som får inspektera, godkänna och utföra; lyckade och misslyckade resultat förblir kopplade till den ansvariga aktören.
Utvärderingskontrollpunkter för nätverkssårbarhetsskanning
En användbar utvärdering bör bevisa arbetsflödet mot verklig omfattning snarare än en polerad demoinspelning. Använd följande kontrollpunkter vid validering av nätverkssårbarhetsskanner:
- Tillstånd: Verifiera att plattformen kan köra nätverksbedömningar via Greenbone-integrationen och att tidsstämplar, företagsägarskap och undantag är förståeliga för en operatör som inte konfigurerade funktionen.
- Åtgärd: Bekräfta att auktoriserade tekniker kan normalisera skanningsfynd bredvid CVE:er på slutpunkter utan att få bredare åtkomst än uppgiften kräver.
- Bevis: Kontrollera att Monitic kan relatera fynd till upptäckta enheter och åtgärdsägarskap och att resultatet är användbart i en operativ genomgång, kundkonversation eller revision.
Notera baslinjetid, antal berörda konsoler och tillgängliga bevis före Monitic. Upprepa samma scenario i provperioden. Jämförelsen bör visa om nätverkssårbarhetsskanning minskar överlämningar såväl som att slutföra den tekniska uppgiften.

Från bevis till verifierad åtgärd
- Gå in via kontext. Börja från enheten, ärendet, fyndet, rapporten eller integrationen som väckte behovet.
- Minska tvetydighet. Använd aktuell plattformsbevis för att isolera den påverkade posten och trolig orsak.
- Samordna svar. Håll ägarskap och kommunikation synliga medan en tekniker eller arbetsflöde agerar.
- Avsluta med bevis. Verifiera det nya tillståndet och gör det tillgängligt för rapportering och revision.
Detta förhindrar att nätverkssårbarhetsskanning blir en isolerad teknisk uppgift.
Affärsvärde bortom funktionen
En mätbar utrullning bör spåra tid till ägarskap, tid till verifierad lösning, återkommande problem och rapporteringsinsats. Nätverkssårbarhetsskanning är framgångsrik när teamet löser mer arbete med färre överlämningar—inte när en annan instrumentpanel får trafik.
Samma mätetal är viktiga för en intern CIO och en MSP-operationsledare, även om den ena organiserar affärsenheter och den andra organiserar kundföretag.
Kopplat till resten av plattformen
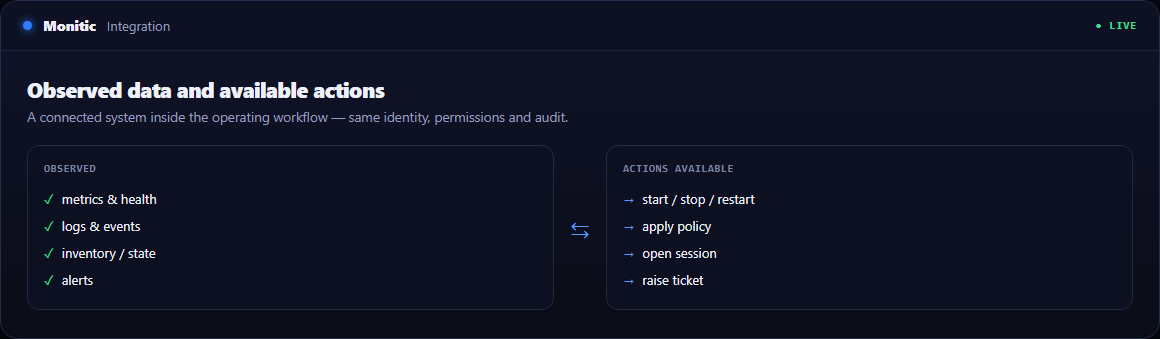
Ett tillstånd som upptäcks här kan bli ett ägt ärende, en godkänd automatisering, ett rapportundantag eller kontext för Mon-Ai. Dessa vägar återanvänder samma klientgräns och revisionskonventioner, vilket hindrar integration från att skapa en andra styrningsmodell.
Vanliga frågor
Vilka data ska litas på under en utredning?
Använd den aktuella plattformsposten och dess tidsstämplar, jämför sedan relaterad historik, varningar, ärenden och integrationstillstånd. Undvik att göra en ändring enbart från en gammal export.
Kan uppgifter förbli separerade?
Ja. En roll kan övervaka, en annan godkänna och en annan utföra. Delad kontext kräver inte delade privilegier.
Vad bevisar att arbetsflödet lyckades?
Definiera ett förväntat tekniskt tillstånd, verifiera det efter åtgärd och behåll resultatet för rapportering eller granskning. Att stänga ärendet ensamt är inte verifiering.
Hur kan vårt team prova nätverkssårbarhetsskanner?
Använd 14-dagars fullplattformsprovperiod med en representativ omfattning, eller begär en scenarioledad demo som följer era egna acceptanskriterier.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.