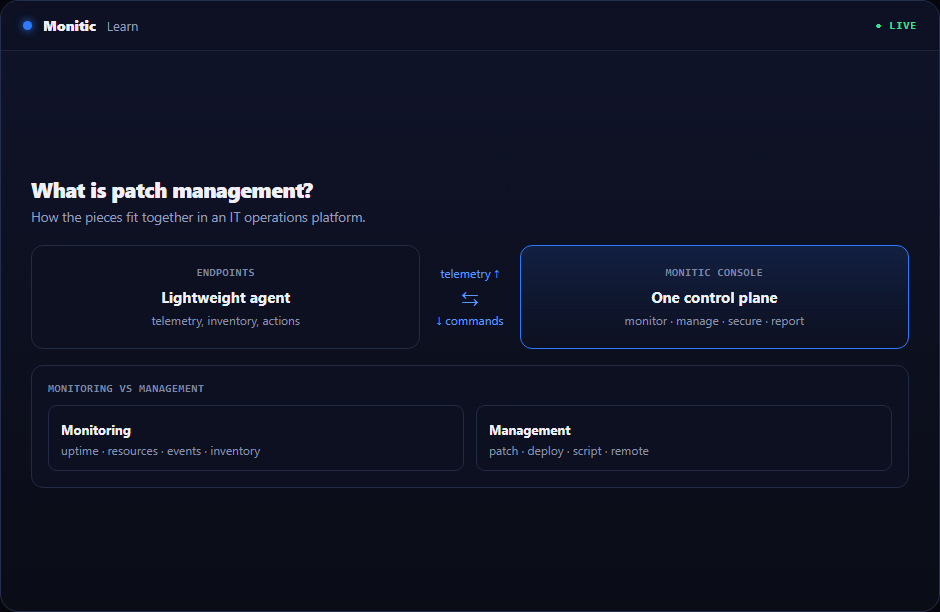
إدارة التصحيحات: التعريف وأهميتها
كل قطعة برمجية تحتوي على عيوب، ويصدر البائعون باستمرار إصلاحات لها. الفجوة بين توفر التصحيح وتثبيته هي النافذة التي يعمل فيها المهاجمون — معظم الاختراقات الناجحة تستغل ثغرات كان التصحيح موجودًا لها بالفعل. إدارة التصحيحات هي الانضباط الذي يغلق تلك النافذة بشكل منهجي بدلاً من الأمل في أن تقوم الأجهزة الفردية بتحديث نفسها.
إنها جزء من التحكم الأمني وجزء من العملية التشغيلية: التصحيح غير المُدار يتركك مكشوفًا، لكن التصحيح غير المنضبط (كل شيء، في كل مكان، فورًا) يعطل تطبيقات الأعمال. الفن يكمن في التوازن.
كيف تعمل إدارة التصحيحات: دورة حياة التصحيح
عملية التصحيح الناضجة تعمل كدورة مستمرة:
- الاكتشاف — الحفاظ على جرد دقيق لكل جهاز ونظام تشغيل وتطبيق في الأسطول. لا يمكنك تصحيح ما لا تعرف بوجوده، ولهذا تعتمد التصحيحات على إدارة أصول تكنولوجيا المعلومات القوية.
- التقييم — مسح الأسطول مقابل كتالوجات البائعين وقواعد بيانات الثغرات لتحديد التصحيحات المفقودة وأين.
- تحديد الأولويات — ترتيب التصحيحات المفقودة حسب المخاطر (انظر تحديد الأولويات المستند إلى CVE أدناه)، وليس فقط حسب تاريخ الإصدار.
- الاختبار — النشر على مجموعة تجريبية من الأجهزة التمثيلية منخفضة المخاطر أولاً ومراقبة الانتكاسات.
- النشر — الطرح على مراحل خلال نوافذ الصيانة المعتمدة، مع جدولة متدرجة ومعالجة إعادة التشغيل.
- التحقق والإبلاغ — تأكيد نجاح التثبيت، إعادة محاولة الفاشلات، وإنتاج أدلة الامتثال.
ثم تتكرر الدورة — شهريًا على الأقل لتحديثات نظام التشغيل، وبشكل مستمر للتصحيحات الأمنية الحرجة.
تصحيح نظام التشغيل مقابل تصحيح الطرف الثالث
تحديثات نظام التشغيل (Windows Update، macOS، توزيعات Linux) هي النصف المرئي من المشكلة، والأدوات الأصلية تتعامل معها بشكل معقول في عزلة. النصف المهمل هو تطبيقات الطرف الثالث — المتصفحات، قارئات PDF، أدوات الاتصال، بيئات التشغيل مثل Java، والذيل الطويل من برامج الأعمال. هذه تتحدث وفق جداولها الخاصة، من خلال آلياتها الخاصة، وهي من بين أكثر البرامج استغلالًا على أي نقطة نهاية.
منصة إدارة التصحيحات تعمل على تطبيع كليهما: كتالوج واحد، محرك سياسة واحد، وتقرير واحد يغطي نظام التشغيل وطبقة التطبيق. عند تقييم الأدوات، غالبًا ما يكون عمق كتالوج الطرف الثالث هو الفارق الحقيقي — تصحيح نظام التشغيل هو الحد الأدنى.
تحديد الأولويات المستند إلى CVE
ليست كل التصحيحات متساوية. يتم فهرسة الثغرات كـ CVEs (الثغرات والتعرضات الشائعة) مع درجات خطورة، وجزء صغير منها مسؤول عن الغالبية العظمى من الاستغلال في العالم الحقيقي. لذلك فإن إدارة التصحيحات الحديثة تعتمد على المخاطر:
- طابق جرد برامجك مع CVEs المعروفة لرؤية الثغرات الموجودة فعليًا في بيئتك.
- حدد الأولويات حسب الخطورة، والاستغلال النشط المعروف، وتعرض الأصول — خادم مواجه للإنترنت مع CVE حر ومستغل بنشاط يتجاوز كل الطوابير.
- أجل التصحيحات منخفضة المخاطر إلى دورات الصيانة العادية بدلاً من معاملة كل شيء كحالة طارئة.
هذا يحول التصحيح من مهمة تعتمد على التقويم إلى برنامج قابل للقياس لتقليل الثغرات، ويعطي القيادة إجابة قابلة للدفاع عن "هل نحن معرضون لهذا CVE في الأخبار؟"
نوافذ التصحيح وحلقات النشر
التصحيح مزعج — التثبيتات تستهلك الموارد وغالبًا ما تتطلب إعادة تشغيل. نوافذ التصحيح تحتوي على هذا الاضطراب:
- نوافذ الصيانة تحدد متى يمكن للأجهزة التصحيح وإعادة التشغيل (مثل ليالي الأسبوع، عطلات نهاية الأسبوع)، مع احترام ساعات العمل والمناطق الزمنية.
- حلقات النشر تحدد بأي ترتيب: الأجهزة التجريبية أولاً، ثم موجات أوسع، ثم الأنظمة الحساسة أخيرًا، مع بوابة موافقة بين الحلقات.
- سياسات التأجيل والتفاعل مع المستخدم تحدد مقدار التحكم الذي يحصل عليه المستخدمون النهائيون في توقيت إعادة التشغيل على أجهزتهم.
الخوادم تستحق عناية إضافية: إعادة تشغيل متدرجة داخل المجموعات، فحوصات صحية قبل وبعد التصحيح، وخطط تراجع للتصحيح النادر الذي يسلك سلوكًا غير متوقع.
تقارير الامتثال
الجهات التنظيمية، شركات التأمين السيبراني، وأطر الأمان جميعها تطرح نسخة من نفس السؤال: هل يمكنك إثبات أن أنظمتك مصححة ضمن إطار زمني محدد؟ تقارير امتثال التصحيح تجيب عليه بالأدلة: حالة التصحيح لكل جهاز، مقاييس وقت التصحيح مقابل أهداف السياسة، قوائم الاستثناء مع المبررات، والاتجاهات التاريخية. إذا كان إنتاج ذلك التقرير يستغرق أيامًا من العمل اليدوي على جداول البيانات، فإن العملية — وليس التقرير فقط — تحتاج إلى أتمتة.
الأتمتة: الفرق بين السياسة والواقع
التصحيح اليدوي لا يتوسع بعد بضع عشرات من الأجهزة. الأتمتة هي ما يحول سياسة التصحيح المكتوبة إلى واقع ثابت:
- المسح والنشر الآلي وفق جداول، دون تدخل لكل جهاز.
- الاستهداف القائم على السياسة — قواعد مثل "التحديثات الأمنية الحرجة خلال 7 أيام، كل شيء آخر شهريًا" مطبقة على الأسطول بأكمله.
- إعادة المحاولة التلقائية وتصعيد الفشل بحيث تظهر التثبيتات الفاشلة كاستثناءات بدلاً من التراكم بصمت.
- معالجة الاستيقاظ والأجهزة غير المتصلة لأجهزة الكمبيوتر المحمولة التي كانت مغلقة أثناء نافذة التصحيح.
يتم تقديم الأتمتة من خلال نفس البنية التحتية للوكيل مثل المراقبة والإدارة عن بُعد — وكيل RMM يعرف بالفعل ما هو مثبت ويمكنه تنفيذ التثبيتات، ولهذا تتقارب التصحيحات و RMM في منصات واحدة. تتقاطع موافقات التصحيح أيضًا مع إدارة تغيير ITSM: التصحيحات القياسية هي تغييرات معتمدة مسبقًا، بينما قد يمر تصحيح الخادم عالي التأثير عبر سجل تغيير.
كيفية اختيار حل إدارة التصحيحات
- عمق كتالوج الطرف الثالث — كم عدد التطبيقات خارج نظام التشغيل التي يتم تغطيتها، ومدى سرعة ظهور الإصدارات الجديدة.
- ذكاء CVE — مطابقة الثغرات وتحديد الأولويات القائم على المخاطر، وليس فقط "تثبيت كل شيء".
- مرونة الجدولة — النوافذ، الحلقات، المناطق الزمنية، التحكم في إعادة التشغيل، وخيارات تأجيل المستخدم النهائي.
- التقارير — أدلة امتثال جاهزة للتدقيق خارج الصندوق.
- تكامل المنصة — التصحيح المدمج في منصة إدارة نقاط النهاية يتفوق على أداة مستقلة مع وكيل منفصل.
شاهد كيف تقوم Monitic بإدارة التصحيحات → إدارة التصحيحات من Monitic
الأسئلة الشائعة
كم مرة يجب تطبيق التصحيحات؟
يجب نشر التصحيحات الأمنية الحرجة للثغرات المستغلة بنشاط بأسرع ما يسمح به الاختبار — عادة أيام. التحديثات الروتينية تتبع عادة دورة شهرية تتماشى مع جداول إصدار البائعين. الإجابة الصحيحة هي سياسة مكتوبة بجداول زمنية مختلفة حسب الخطورة، تُفرض تلقائيًا.
ما الفرق بين إدارة التصحيحات وإدارة الثغرات؟
إدارة الثغرات هي الانضباط الأوسع لإيجاد وتقليل جميع نقاط الضعف الأمنية — بما في ذلك التكوينات الخاطئة والضوابط المفقودة. إدارة التصحيحات هي أكبر قناة معالجة فردية لها: العملية التي تصلح فعليًا جزء عيوب البرامج من تلك النتائج.
هل يجب اختبار التصحيحات قبل النشر؟
نعم — بما يتناسب مع المخاطر. حلقة تجريبية من الأجهزة التمثيلية تلتقط معظم الانتكاسات دون تأخير الأسطول بشكل كبير. حظر جميع التصحيحات خلف اختبار يدوي طويل يكلف عادة (من حيث التعرض) أكثر مما يوفر.
هل تغطي إدارة التصحيحات تطبيقات الطرف الثالث؟
أدوات نظام التشغيل الأصلية لا تغطيها بشكل عام — هذه هي بالضبط الفجوة التي تملأها منصات إدارة التصحيحات المخصصة. المتصفحات، بيئات التشغيل، وأدوات الإنتاجية هي من بين أكثر البرامج استغلالًا في أي أسطول وتحتاج إلى نفس دورة الحياة الآلية مثل نظام التشغيل.