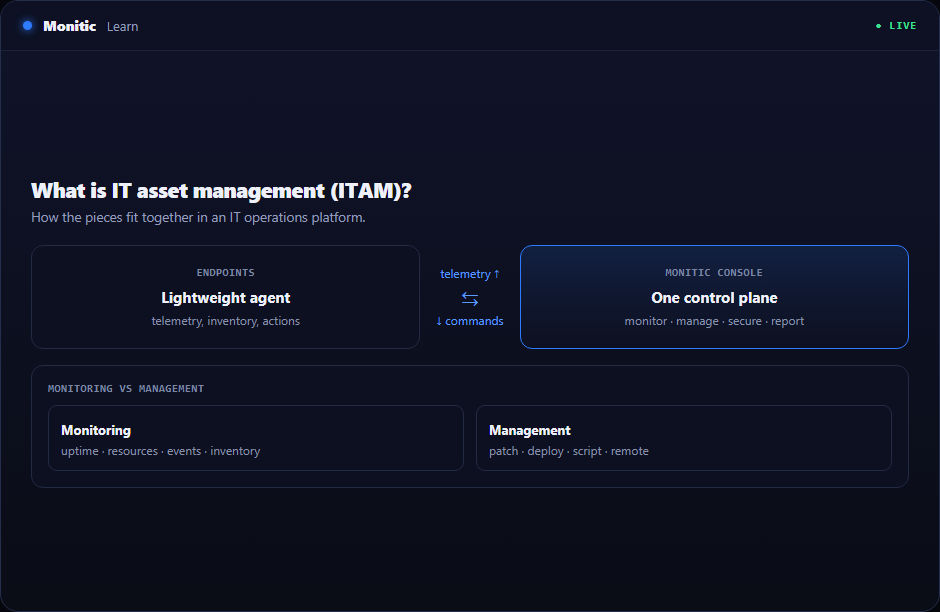
ITAM: التعريف والنطاق
"الأصل" في ITAM هو أي شيء ذي قيمة تكون إدارة تكنولوجيا المعلومات مسؤولة عنه: أجهزة الكمبيوتر المحمولة، الخوادم، الشاشات، معدات الشبكات، البرامج المثبتة عليها، التراخيص التي تسمح بتلك البرامج، والاشتراكات السحابية التي تُفوتر شهريًا. تحافظ ITAM على السجل الموثوق لكل ذلك — سجل الأصول — وتحافظ على دقة هذا السجل مع تغير الواقع.
الدقة هي اللعبة بأكملها. سجل أصول صحيح بنسبة 80% هو أسوأ من عدم وجوده، لأن الناس يثقون به ويتخذون قرارات بناءً على بيانات قديمة. لهذا السبب تُبنى ITAM الحديثة على الاكتشاف الآلي بدلاً من جداول البيانات: تقوم الوكلاء ومسح الشبكات بتعبئة وتحديث السجل باستمرار، ويتعامل البشر فقط مع الاستثناءات.
كيف تعمل ITAM
جرد الأجهزة
يقرأ وكيل نقطة النهاية التكوين الفعلي للجهاز — الطراز، الرقم التسلسلي، وحدة المعالجة المركزية، الذاكرة، الأقراص، الشاشات المتصلة، معرفات الضمان — ويبلغ عنه تلقائيًا. يملأ اكتشاف الشبكة الأجهزة غير المزودة بوكلاء مثل الطابعات والمحولات وأجهزة إنترنت الأشياء. النتيجة هي جرد مبني على الحقيقة الأساسية، وليس على ما يعتقد المشتريات أنه تم شحنه.
جرد البرامج
يقوم نفس الوكيل بتعداد التطبيقات والإصدارات المثبتة على كل جهاز. هذه هي مجموعة البيانات التي يعتمد عليها كل شيء آخر: تسوية التراخيص، مطابقة الثغرات الأمنية، كشف تكنولوجيا المعلومات المخفية، وجهود التوحيد القياسي ("لماذا لدينا أربعة محررات PDF؟").
كشف التغييرات
اللقطات الثابتة تتقادم فورًا؛ الإشارة القيمة هي التغيير. تكتشف ITAM الحديثة وتختم زمنيًا الفروقات — ذاكرة وصول عشوائي أزيلت من محطة عمل، تطبيق غير مصرح به يظهر، قرص تم استبداله، جهاز توقف عن الإبلاغ. يحول سجل التغييرات سجل الأصول إلى مسار تدقيق: عند ظهور مشكلة، "ما الذي تغير على هذا الجهاز مؤخرًا؟" هو عادة أول سؤال تشخيصي يستحق الطرح.
تتبع التراخيص والاشتراكات
إدارة أصول البرامج (SAM) — نصف الترخيص في ITAM — تسوي ما اشتريته مقابل ما قمت بتثبيته وتستخدمه فعليًا. تتبع حقوق الترخيص وتواريخ التجديد والاشتراكات لكل مقعد، وتظهر كلا اتجاهي عدم التطابق: نقص الترخيص (مخاطر التدقيق والعقوبات من البائعين) وزيادة الترخيص (الدفع مقابل برامج غير مستخدمة ومقاعد غير مستخدمة). مع هيمنة البرامج كخدمة (SaaS) الآن على إنفاق البرامج، غالبًا ما يكون تتبع الاشتراكات — من لديه مقعد، ومن لم يسجل الدخول لمدة 90 يومًا — أسرع مصدر للتوفير الصعب الذي تنتجه ITAM.
فوائد ITAM
- التحكم في التكاليف — استرداد التراخيص غير المستخدمة، تحجيم الاشتراكات بشكل مناسب، إعادة نشر الأجهزة الخاملة بدلاً من شراء جديدة.
- الاستعداد للتدقيق — الإجابة على تدقيقات تراخيص البائعين وطلبات الامتثال بالأدلة بدلاً من الذعر.
- دعم أسرع — يرى الفنيون التكوين الكامل للجهاز وتاريخه بمجرد وصول التذكرة.
- تخطيط دورة الحياة — بيانات العمر والضمان تقود ميزانيات التحديث بدلاً من الأعطال المفاجئة.
- أساس الأمان — الجرد الدقيق هو شرط مسبق لكل عنصر تحكم أمني تقريبًا (انظر أدناه).
ITAM كأساس للأمان
تضع أطر الأمان باستمرار جرد الأصول كأول عنصر تحكم، لسبب بسيط: لا يمكنك حماية ما لا تعرف بوجوده. تغذي ITAM الأمان بطرق ملموسة:
- مطابقة CVE — يتم مطابقة جرد البرامج مع قواعد بيانات الثغرات الأمنية، لذا يصبح "هل نحن معرضون لهذا CVE؟" استعلامًا وليس مشروعًا. هذا ما يجعل إدارة التصحيحات القائمة على المخاطر ممكنة.
- البرامج غير المصرح بها والأجهزة المارقة — يكشف كشف التغييرات ما ظهر على الشبكة أو نقطة النهاية دون موافقة.
- سياق الاستجابة للحوادث — عند اختراق جهاز، يخبر جرده وسجل تغييراته المستجيبين بما كان عليه وما قد يكون نطاق الانفجار.
- فجوات تغطية التصحيحات — الأجهزة المفقودة من الجرد هي، بحكم التعريف، غير مصححة وغير مراقبة.
ITAM تغذي المالية
يخدم نفس السجل المدير المالي: جداول إهلاك الأصول، توزيع التكاليف لكل قسم، مواعيد الضمان والإيجار، وإجابة قابلة للدفاع عن "ما الذي تمتلكه تكنولوجيا المعلومات بالفعل وما قيمته؟" عندما تشارك ITAM والمشتريات البيانات، يصبح تخطيط التحديث استباقيًا — استبدال الأجهزة وفقًا للجدول الزمني والميزانية بدلاً من بعد الأعطال — ويتم التفاوض على تجديدات البرامج بأرقام الاستخدام الفعلية بدلاً من تلك المقدمة من البائع.
كيفية اختيار حل ITAM (أفضل الممارسات)
- الاكتشاف الآلي القائم على الوكيل — يجب أن يملأ السجل نفسه ويحدث نفسه؛ الإدخال اليدوي يضمن التدهور. يمكن لنفس الوكيل المستخدم في RMM عادةً توفير جرد أكثر ثراءً وفي الوقت الفعلي من الماسح الضوئي المستقل.
- كشف التغييرات، وليس فقط اللقطات — تحقق من أن الأداة تسجل وتنبه على الفروقات في الأجهزة/البرامج مع الطوابع الزمنية.
- تغطية البرامج والاشتراكات — التطبيقات المثبتة و مقاعد SaaS، مع إشارات الاستخدام لاستعادة المقاعد غير المستخدمة.
- التكامل مع مكتب الخدمة — يجب أن تظهر سجلات الأصول داخل التذاكر تلقائيًا؛ صومعة ITAM تفقد نصف قيمتها. (انظر ما هو ITSM لمعرفة لماذا سياق الجهاز يحول الدعم.)
- التقارير والتصدير — مواقف تراخيص جاهزة للتدقيق، تقارير العمر/الضمان، وتصديرات صديقة للمالية.
- تغطية الأصول غير المزودة بوكلاء — اكتشاف الشبكة للطابعات ومعدات الشبكات والأجهزة غير المُدارة، بحيث يعكس السجل البيئة بأكملها.
أفضل ممارسة في العملية: تعيين ملكية (كل أصل له شخص أو فريق مسؤول)، تسوية المشتريات مقابل الاكتشاف شهريًا، ومعالجة أي جهاز يتم العثور عليه على الشبكة ولكنه مفقود من السجل كحادث، وليس كملاحظة كتابية.
شاهد كيف تقوم Monitic بإدارة أصول تكنولوجيا المعلومات → جرد أصول Monitic
الأسئلة الشائعة
ما الفرق بين ITAM و CMDB؟
تتعقب ITAM الأصول ككائنات مملوكة بتكلفة وملكية ودورة حياة. CMDB (قاعدة بيانات إدارة التكوين) تصمم عناصر التكوين وعلاقاتها — أي الخدمات تعتمد على أي خوادم. تتداخلان بشكل كبير وتشتركان في بيانات الاكتشاف؛ ITAM موجهة نحو المالية والملكية، بينما CMDB موجهة نحو اعتماد الخدمات.
ما الفرق بين ITAM و SAM؟
SAM (إدارة أصول البرامج) هي مجموعة فرعية من ITAM تركز على البرامج: التراخيص والحقوق والتثبيتات والاشتراكات. إدارة أصول الأجهزة هي النصف الآخر. تتعامل المنصات الحديثة مع كليهما من نفس بيانات الاكتشاف.
كيف تحسن ITAM الأمان؟
بجعل الجرد موثوقًا. مطابقة CVE، تغطية التصحيحات، كشف البرامج غير المصرح بها، والاستجابة للحوادث تعتمد جميعها على معرفة بالضبط ما هي الأجهزة والبرامج الموجودة — ولهذا تضع أطر الأمان جرد الأصول كعنصر تحكم أساسي.
كم مرة يجب تحديث جرد الأصول؟
باستمرار. يبلغ الاكتشاف القائم على الوكيل عن التغييرات في الوقت الفعلي تقريبًا؛ ثم تتحقق التدقيقات اليدوية الدورية من الحواف (الأجهزة غير المزودة بوكلاء، غرف التخزين، التخلصات). إذا كان لجردك تاريخ "آخر تحديث" يُقاس بالأشهر، فهو وثيقة تاريخية، وليس أداة تشغيلية.