Sätt containeroperationer i händerna på IT-arbetsflödet
Containrar blir en operativ blind fläck när de bara är synliga för värdägaren. Monitic exponerar livscykeln och loggar som behövs för support utan att försöka ersätta orkestrering.
Operativ mognad beror mindre på att ha en till instrumentpanel än på att förkorta avståndet mellan bevis och åtgärd. Monitic bäddar in Docker Container Management i kontrollplanet som används för arbete med endpoints, tjänster, säkerhet och infrastruktur.
Varför detta arbetsflöde är viktigt
En instrumentpanel är inte en operativ modell. Utan ägarskap, en godkänd åtgärdsväg och ett bevarat resultat har teamet bara flyttat observationen. Monitic utformar Docker Container Management för att slutföra arbetet snarare än att visa en ny lista.
Resultatet är spårbar rörelse från signal på flottnivå till en ansvarig resurs. En chef kan se aggregerat, en operatör kan borra i orsaken och en revisor kan identifiera personen och resultatet utan att återskapa kedjan från flera exportfiler.
Hur Docker Container Management ser ut i Monitic
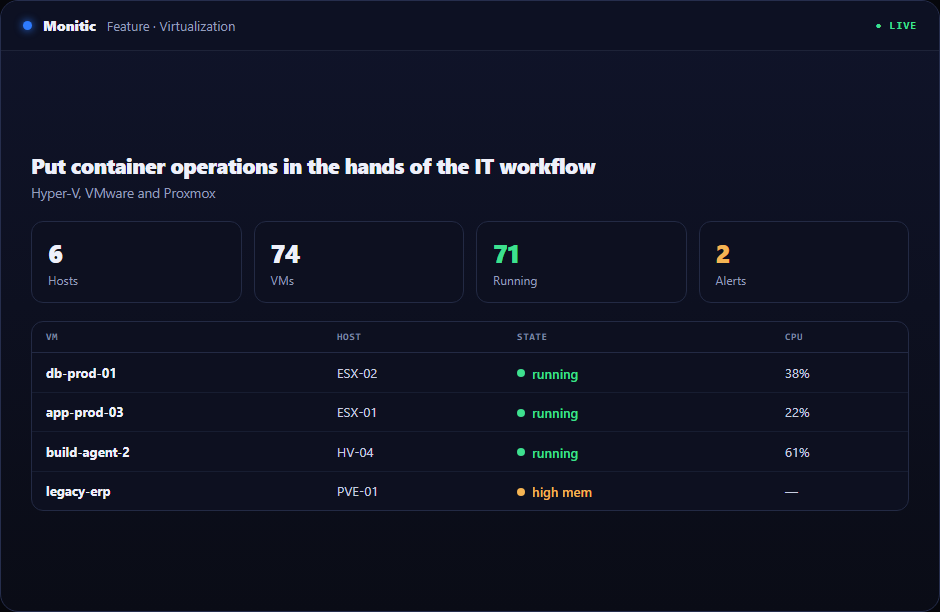
Lista containrar och aktuellt tillstånd på hanterade Docker-värdar. Presentationen betonar tillstånd, omfattning, ägarskap och undantag så att en operatör kan avgöra om Docker Container Management kräver omedelbar åtgärd.
Starta och stoppa containrar genom behörighetsstyrda åtgärder. Operatören arbetar från samma post som används av övervakning och rapportering, så målinriktning beror inte på en separat underhållen värdnamnslista eller kalkylblad.
Strömma loggar för diagnos bredvid värd- och tjänstkontext. Godkännandegrindar kan skydda högriskarbete, och revisionsspåret behåller stabila identifierare istället för känslig data eller informella anteckningar.
Utvärderingspunkter för Docker Container Management
En användbar utvärdering bör bevisa arbetsflödet mot verklig omfattning snarare än en polerad demodata. Använd följande kontrollpunkter när du validerar Docker Container Management:
- Tillstånd: Verifiera att plattformen kan lista containrar och aktuellt tillstånd på hanterade Docker-värdar och att tidsstämplar, företagsägarskap och undantag är förståeliga för en operatör som inte konfigurerade funktionen.
- Åtgärd: Bekräfta att auktoriserade tekniker kan starta och stoppa containrar genom behörighetsstyrda åtgärder utan att få bredare åtkomst än uppgiften kräver.
- Bevis: Kontrollera att Monitic kan strömma loggar för diagnos bredvid värd- och tjänstkontext och att resultatet är användbart i en operativ genomgång, kundkonversation eller revision.
Notera baslinjetid, antal konsoler som använts och tillgängliga bevis före Monitic. Upprepa samma scenario i provperioden. Jämförelsen bör visa om Docker Container Management minskar överlämningar såväl som att slutföra den tekniska uppgiften.

Från bevis till verifierad åtgärd
- Omfattning före sökning. Fastställ kund- eller affärsgräns och avsett resultat.
- Inspektera före förändring. Granska live-tillstånd, senaste aktivitet och beroenden.
- Auktorisera före utförande. Tillämpa den roll-, godkännande- eller underhållsregel som är lämplig för påverkan.
- Mät efter utförande. Bekräfta det tekniska resultatet och dess operativa effekt.
Den ordningen minskar både oavsiktlig räckvidd och för tidig avslutning.
Affärsvärde bortom funktionen
Verktygskonsolidering bör inte byta flera smala kontroller mot en obegränsad superkonsol. Docker Container Management kombinerar en delad vy med fokuserade behörigheter, så team kan minska stackkomplexiteten samtidigt som de behåller funktionsseparation.
Ledare kan utvärdera både ekonomi och kontroll: pensionerade licenser, återvunnen operatörstid, minskade undantag och bevis som genereras direkt från arbetssystemet.
Ansluten till resten av plattformen
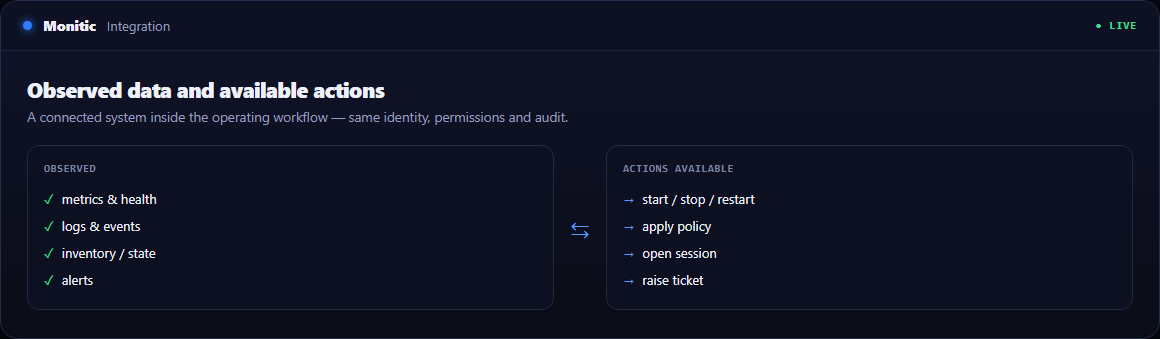
Det starkaste resultatet kommer från loopen kring Docker Container Management: livebevis, ansvarsfullt arbete, kontrollerad utförande och verifierad rapportering. Automation och AI accelererar den loopen endast genom de behörigheter som redan beviljats den styrande operatören.
Vanliga frågor
Betyder konsolidering att varje team ser samma information?
Nej. Team delar den underliggande operativa posten, men företagsbegränsningar och rollbehörigheter avgör vilka vyer och åtgärder varje person får.
Hur hanteras ett undantag?
Ett undantag kan förbli synligt med ägarskap, dirigeras till en ticket eller ett arbetsflöde, eller inkluderas i rapportering tills det förväntade tillståndet är återställt och verifierat.
Lagrar revisionsspåret känslig data?
Revisionsposter är utformade kring metadata och stabila identifierare. Inloggningsuppgifter, dekrypterade hemligheter och andra känsliga värden bör inte placeras i revisionsdata.
Vad är det snabbaste sättet att bevisa värde?
Välj en kostsam överlämning i Docker Container Management-arbetsflödet, mät dess nuvarande tid och felpunkter, upprepa sedan arbetsflödet i 14-dagars provperioden med liveplattformskontext.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.