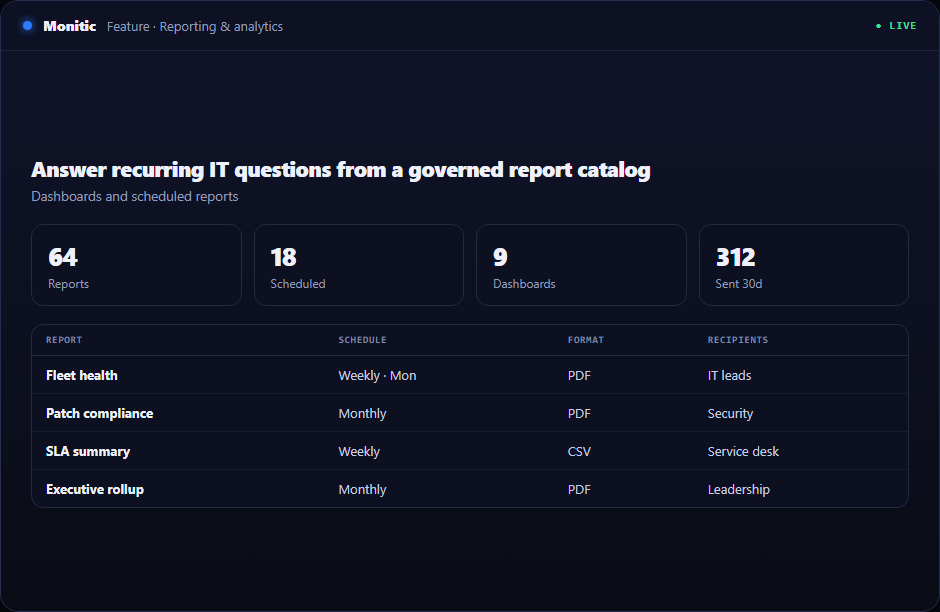
Besvara återkommande IT-frågor från ett styrt rapportkatalog
Team bygger upprepade gånger vyer för sårbarhet, patchning, inventering, användarupplevelse, distribution och säkerhetsstatus. Ett definitionsstyrt bibliotek gör dessa svar återanvändbara.
När ett IT-rapportbibliotek finns i en separat konsol börjar varje undersökning med att sammanställa kontext. Monitic utgår från motsatt antagande: tillgångsidentitet, klientomfång, behörighet, historik och svar bör redan vara sammankopplade innan arbetet påbörjas.
Varför detta arbetsflöde är viktigt
Fragmentering gör enkla uppgifter till samordningsproblem. En operatör upptäcker ett tillstånd i ett system, slår upp ägarskap i ett annat, begär åtkomst till ett tredje och registrerar resultatet någon annanstans. IT-rapportbibliotek bör eliminera operativa förseningar snarare än att lägga till en ny plats där kontext kan gå förlorad.
Plattformsposten fungerar som sammanbindningspunkt. Från IT-rapportbiblioteket kan en operatör nå relaterad enhetsstatus, larm, förfrågningar, beroenden och tidigare arbete samtidigt som klientomfånget behålls. Beslut börjar med aktuell bevisning istället för kopierade identifierare.
Hur IT-rapportbibliotek ser ut i Monitic
Använd en katalog med operativa, säkerhets-, tillgångs-, patch-, DEX- och ledningsrapporter. Fleet- och företagsvyer leder in till en enskild post, vilket gör att team kan skilja ett brett mönster från ett isolerat undantag innan de lägger ner arbete.
Tillämpa serversidans filtrering, sökning, sortering och företagsomfång. Plattformen bevarar vägen som ledde till beslutet, vilket gör peer review och eskalering mer användbart än en skärmdump utan omgivande historik.
Visa typade värden och borra ner i posterna bakom en sammanfattning. Systemet registrerar tillräckligt med operativ metadata för att rekonstruera vem som gjorde vad och var, utan att läcka inloggningsuppgifter eller förlita sig på request-body-arkiv.
Utvärderingspunkter för IT-rapportbibliotek
En användbar utvärdering bör bevisa arbetsflödet mot verkligt omfång snarare än en polerad demopost. Använd följande kontrollpunkter vid validering av IT-rapportmallar:
- Tillstånd: Verifiera att plattformen kan använda en katalog med operativa, säkerhets-, tillgångs-, patch-, DEX- och ledningsrapporter och att tidsstämplar, företagsägarskap och undantag är förståeliga för en operatör som inte konfigurerade funktionen.
- Åtgärd: Bekräfta att behöriga tekniker kan tillämpa serversidans filtrering, sökning, sortering och företagsomfång utan att få bredare åtkomst än uppgiften kräver.
- Bevis: Kontrollera att Monitic kan visa typade värden och borra ner i posterna bakom en sammanfattning och att resultatet är användbart i en operativ genomgång, kundkonversation eller revision.
Notera baslinjetid, antal berörda konsoler och tillgänglig bevisning före Monitic. Upprepa samma scenario i testversionen. Jämförelsen bör visa om IT-rapportbibliotek minskar överlämningar såväl som att slutföra den tekniska uppgiften.

Från bevis till verifierad åtgärd
- Börja vid den operativa posten. Undvik att manuellt skriva om identifierare från en annan konsol.
- Korrelera. Sammanför tekniskt tillstånd, tjänstepåverkan och nyligen utfört arbete.
- Utför medvetet. Välj mänsklig, automatiserad eller AI-assisterad åtgärd inom omfånget.
- Verifiera synligt. Låt operatörer och intressenter se om det förväntade tillståndet återställdes.
Detta skapar en komplett loop istället för en överlämning från larm till kalkylark.
En katalog organiserad kring beslut
En användbar rapportdefinition deklarerar sin målgrupp, omfång, parametrar, typade kolumner, aggregeringsregler och drill-down-destination. "Patch compliance" bör leda till enheterna och uppdateringarna bakom procenten; "riskfyllda enheter" bör avslöja resultaten som skapade rangordningen.
Monitics definitionsstyrda tillvägagångssätt håller dessa semantiker återanvändbara över företag. Operatörer behöver inte bygga om samma fråga för varje kund, medan ledningen får mätetal vars källa och innebörd förblir förklarliga.
Affärsvärde bortom funktionen
IT-rapportbibliotek skapar hävstång när det eliminerar samordning såväl som manuella steg. Tekniker lägger mindre tid på att hitta rätt konsol, ledningen får färskare bevis och delegering är inte längre beroende av delade administratörsuppgifter.
Interna team får en gemensam operativ modell över affärsenheter. MSP:er får samma konsistens över kundföretag medan rotägarskap och företagsgränser förhindrar att bekvämligheten med en delad plattform blir en korsklientrisk.
Anslutet till resten av plattformen
Angränsande moduler förstärker värdet av IT-rapportbibliotek: inventering identifierar resursen, övervakning tillhandahåller aktuell status, tjänstearbetsflöden samordnar människor och automatisering utför stabila runbooks. Mon-Ai kan korrelera dessa poster utan att kringgå den styrande användarens behörigheter.
Vanliga frågor
Nej. Team delar den underliggande operativa posten, men företagsbegränsningar och rollbehörigheter avgör vilka vyer och åtgärder varje person får.
Ett undantag kan förbli synligt med ägarskap, leda till en ticket eller ett arbetsflöde, eller inkluderas i rapportering tills det förväntade tillståndet är återställt och verifierat.
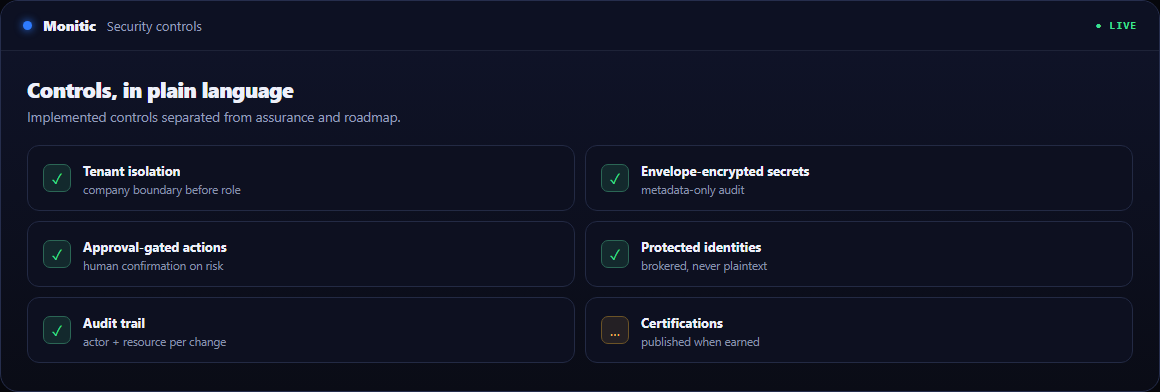
Revisionsposter är utformade kring metadata och stabila identifierare. Inloggningsuppgifter, dekrypterade hemligheter och andra känsliga värden bör inte placeras i revisionsdata.
Välj en kostsam överlämning i IT-rapportbibliotekets arbetsflöde, mät dess nuvarande tid och felpunkter, upprepa sedan arbetsflödet i 14-dagars testversionen med live plattformskontext.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.