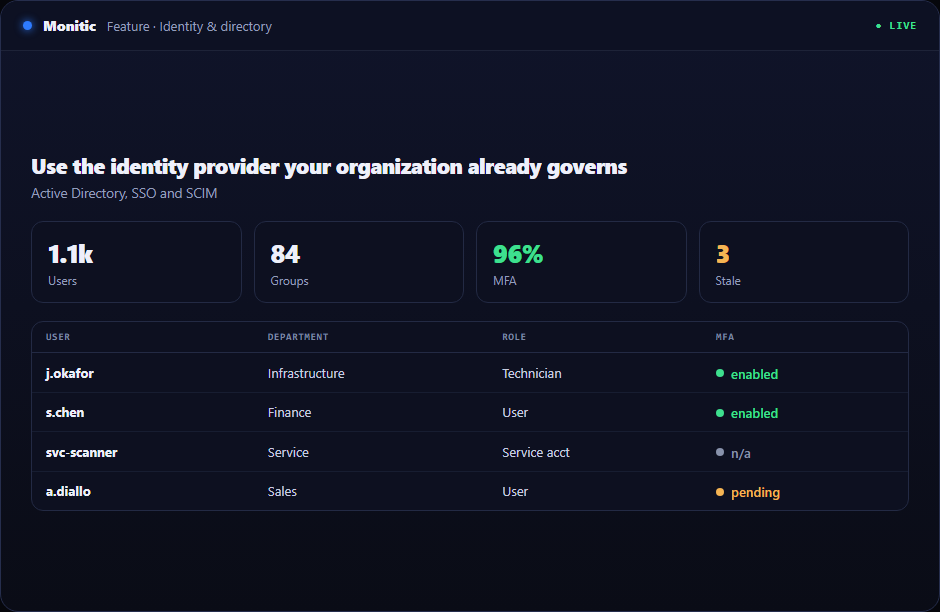
Använd den identitetsleverantör som din organisation redan styr
En separat lösenordslivscykel skapar friktion och policyavvikelser. OIDC single sign-on låter organisationer tillämpa befintliga identitetskontroller samtidigt som en säker lokal ägarväg för klienten bevaras.
När enterprise single sign-on finns i en separat konsol börjar varje utredning med att sammanställa kontext. Monitic utgår från motsatt antagande: tillgångsidentitet, klientomfång, behörighet, historik och svar bör redan vara sammankopplade innan arbetet påbörjas.
Varför detta arbetsflöde är viktigt
Fragmentering gör enkelt arbete till samordning. En operatör upptäcker ett tillstånd i ett system, slår upp ägarskap i ett annat, begär åtkomst till ett tredje och registrerar resultatet någon annanstans. Enterprise Single Sign-On bör eliminera operativ fördröjning snarare än att lägga till en ny plats där kontext kan gå förlorad.
Plattformsposten fungerar som sammanfogningspunkt. Från enterprise single sign-on kan en operatör nå relaterad enhetsstatus, larm, förfrågningar, beroenden och tidigare arbete med bibehållet klientomfång. Beslut börjar med aktuell bevisning istället för kopierade identifierare.
Hur enterprise single sign-on ser ut i Monitic
Anslut Entra ID, Okta eller Google Workspace via OIDC. Fleet- och företagsvyer leder till en påverkad post, så att team kan skilja ett brett mönster från ett isolerat undantag innan de lägger ner arbete.
Verifiera klientdomäner och använd PKCE-skyddade inloggningsflöden. Plattformen bevarar vägen som ledde till beslutet, vilket gör granskning och eskalering mer användbart än en skärmdump utan omgivande historik.
Valfritt kan du etablera berättigade användare just-in-time och mappa grupper till roller. Systemet registrerar tillräckligt med operativ metadata för att rekonstruera vem som gjorde vad och var, utan att läcka inloggningsuppgifter eller förlita sig på förfrågningsarkiv.
Utvärderingspunkter för enterprise single sign-on
En användbar utvärdering bör bevisa arbetsflödet mot verkligt omfång snarare än en polerad demopost. Använd följande kontrollpunkter när du validerar enterprise SSO OIDC:
- Tillstånd: Verifiera att plattformen kan ansluta Entra ID, Okta eller Google Workspace via OIDC och att tidsstämplar, företagsägarskap och undantag är begripliga för en operatör som inte konfigurerade funktionen.
- Åtgärd: Bekräfta att auktoriserade tekniker kan verifiera klientdomäner och använda PKCE-skyddade inloggningsflöden utan att få bredare åtkomst än uppgiften kräver.
- Bevis: Kontrollera att Monitic valfritt kan etablera berättigade användare just-in-time och mappa grupper till roller, och att resultatet är användbart i en operativ granskning, kundkonversation eller revision.
Notera baslinjetid, antal berörda konsoler och tillgänglig bevisning före Monitic. Upprepa samma scenario i testversionen. Jämförelsen bör visa om enterprise single sign-on minskar överlämningar såväl som att slutföra den tekniska uppgiften.

Från bevis till verifierad åtgärd
- Börja vid driftsposten. Undvik att manuellt skriva om identifierare från en annan konsol.
- Korrelera. Sammanför tekniskt tillstånd, tjänstepåverkan och nyligt arbete.
- Utför medvetet. Välj mänsklig, automatiserad eller AI-assisterad åtgärd inom ramen.
- Verifiera synligt. Låt operatörer och intressenter se om det förväntade tillståndet återställdes.
Detta skapar en komplett loop istället för en överlämning från larm till kalkylblad.
Affärsvärde bortom funktionen
Enterprise Single Sign-On skapar hävstång när det eliminerar samordning såväl som manuella steg. Tekniker lägger mindre tid på att hitta rätt konsol, ledare får färskare bevisning och delegering är inte längre beroende av delade administratörsuppgifter.
Interna team får en operativ modell över affärsenheter. MSP:er får samma konsekvens över kundföretag medan rotägarskap och företagsgränser förhindrar att bekvämligheten med en delad plattform blir en risk över klienter.
Ansluten till resten av plattformen
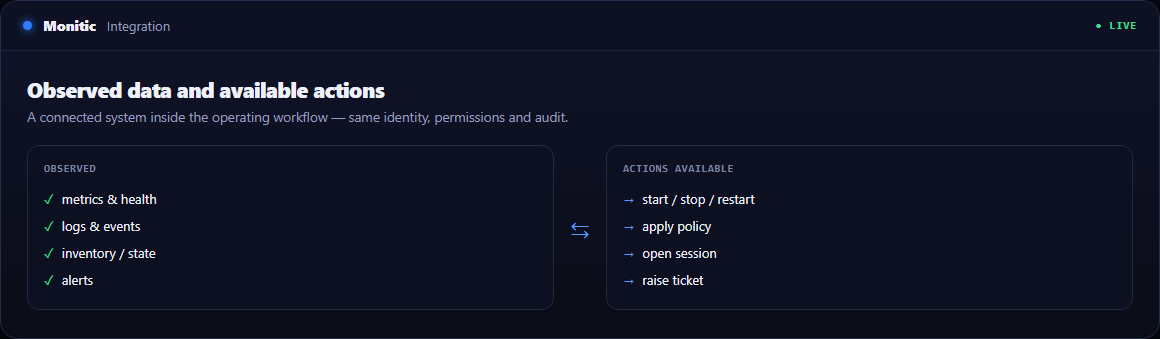
Angränsande moduler förstärker värdet av enterprise single sign-on: inventering identifierar resursen, övervakning tillhandahåller aktuellt tillstånd, tjänstearbetsflöden samordnar människor och automation utför stabila runbooks. Mon-Ai kan korrelera dessa poster utan att kringgå den styrande användarens behörigheter.
Vanliga frågor
Vilka data ska litas på under en utredning?
Använd den aktuella plattformsposten och dess tidsstämplar, jämför sedan relaterad historik, larm, ärenden och integrationsstatus. Undvik att göra en ändring enbart baserat på en gammal export.
Kan uppgifter förbli separerade?
Ja. En roll kan övervaka, en annan godkänna och en annan utföra. Delad kontext kräver inte delade privilegier.
Vad bevisar att arbetsflödet lyckades?
Definiera ett förväntat tekniskt tillstånd, verifiera det efter åtgärd och behåll resultatet för rapportering eller granskning. Att stänga ärendet ensamt är inte verifiering.
Hur kan vårt team prova enterprise SSO OIDC?
Använd den 14-dagars fullständiga plattformsutvärderingen med ett representativt omfång, eller begär en scenariobaserad demo som följer era egna acceptanskriterier.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.