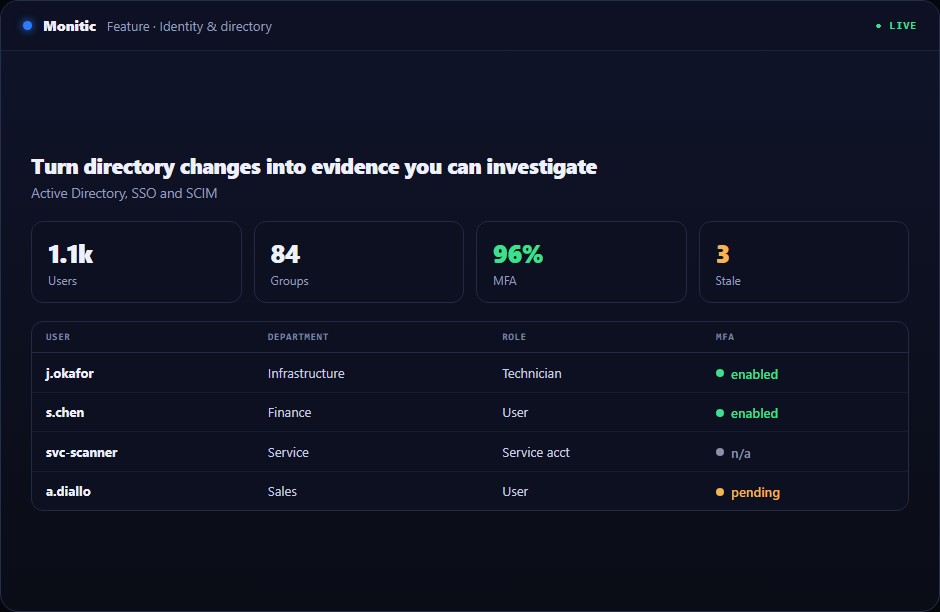
Gör katalogändringar till bevis du kan undersöka
Identitetsincidenter börjar ofta med en liten ändring: gruppmedlemskap, autentiseringsbeteende eller kontostatus. Granskningsdata måste vara sökbar och kopplad till den påverkade identiteten.
Att köpa ett smalt verktyg för Active Directory-granskning löser en skärm och skapar flera överlämningar. Monitic tar ett plattformsgrepp: resursen är redan klientomfattad, operatören är redan auktoriserad, och resultatet kan mata samma automations- och rapporteringsmodell som används på andra ställen.
Varför detta arbetsflöde är viktigt
Skala exponerar informella processer. Teknikern som kommer ihåg varje värdnamn kan stödja femtio enheter; organisationen som hanterar tusentals behöver repeterbar omfattning, behörigheter och verifiering. Active Directory-granskning blir värdefull när arbetsflödet överlever tillväxt och personalbyte.
Monitic plattar inte ut varje team till en roll. Det tillhandahåller gemensamma poster samtidigt som företagsbegränsningar och ansvarsfördelning bevaras. Active Directory-granskning blir synlig för de som behöver kontext och åtgärdbar endast för de som är auktoriserade att ändra den.
Hur Active Directory-granskning ser ut i Monitic
Samla in relevanta Active Directory- och Windows-säkerhetshändelser. Det viktiga undantaget förblir synligt tillsammans med tillräcklig omgivande kontext för att bedöma påverkan, brådska och säkraste nästa steg.
Visa konto-, grupp- och autentiseringsändringar för granskning. Relaterad inventarie-, tjänst-, säkerhets- och ärendebevis finns ett navigeringssteg bort, vilket minskar risken att en tekniskt korrekt åtgärd ignorerar affärskontext.
Behåll aktör, mål, tid och klientkontext. Klientägande förhindrar tvärföretags otydlighet medan RBAC och tilläggspolicy håller delegering i linje med den tjänst som levereras.
Utvärderingskontrollpunkter för Active Directory-granskning
En användbar utvärdering bör bevisa arbetsflödet mot verklig omfattning snarare än en polerad demopost. Använd följande kontrollpunkter när du validerar Active Directory-granskningsrapportering:
- Tillstånd: Verifiera att plattformen kan samla in relevanta Active Directory- och Windows-säkerhetshändelser och att tidsstämplar, företagsägande och undantag är förståeliga för en operatör som inte konfigurerade funktionen.
- Åtgärd: Bekräfta att auktoriserade tekniker kan visa konto-, grupp- och autentiseringsändringar för granskning utan att få bredare åtkomst än uppgiften kräver.
- Bevis: Kontrollera att Monitic kan behålla aktör, mål, tid och klientkontext och att resultatet är användbart i en operativ granskning, kundkonversation eller revision.
Notera baslinjetid, antal konsoler som använts och tillgängliga bevis före Monitic. Upprepa samma scenario i testversionen. Jämförelsen bör visa om Active Directory-granskning minskar överlämningar såväl som att slutföra den tekniska uppgiften.

Från bevis till verifierad åtgärd
- Upptäck. Visa relevant tillstånd över den tillåtna egendomen.
- Prioritera. Kombinera brådska med företags-, tillgångs- och tjänstkontext.
- Lös. Använd lämpligt operativt verktyg eller dirigera arbetet till dess ansvarige ägare.
- Lär. Bevara resultat- och återkomstdataså att nästa beslut förbättras.
Varje steg förblir på samma klient-säkra post.
Affärsvärde bortom funktionen
Operativt värde visas i färre eskaleringar, kortare diagnostik, säkrare delegering och aktuella bevis. Dessa förbättringar ackumuleras: en tillförlitlig post hjälper nästa arbetsflöde, rapport och AI-assisterad undersökning snarare än att försvinna i en stängd ärende.
Monitics modulära modell låter organisationer börja där kostnad eller risk är högst och expandera utan att bygga om kontrollplanet.
Kopplad till resten av plattformen
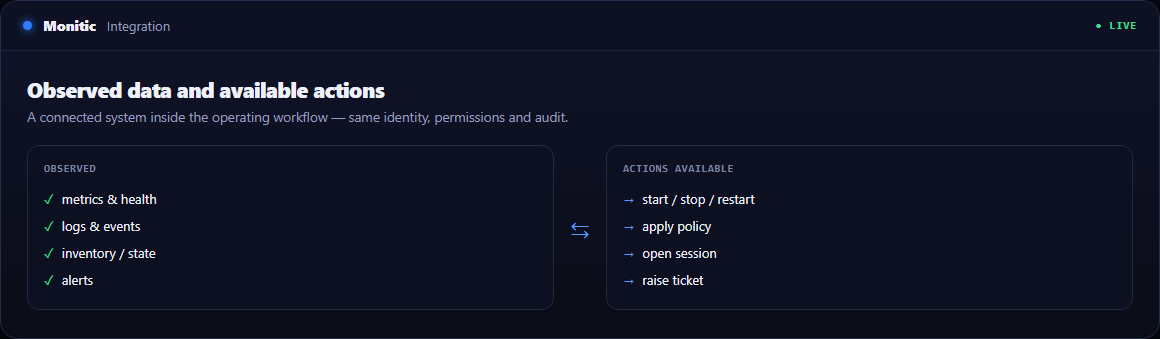
Monitic kopplar Active Directory-granskning till enhetshantering, säkerhet, infrastruktur och tjänsteleverans. Organisationen kan först anta den omedelbara kapaciteten och senare lägga till relaterade moduler utan att migrera den underliggande identitets- och ägarmodellen.
Vanliga frågor
Vad ska vi konfigurera först?
Börja med omfattning, ägande och den minsta användbara behörighetsuppsättningen. Anslut eller registrera sedan en representativ resurs och verifiera aktuellt tillstånd innan du aktiverar åtgärder eller automatisering.
Kan automation delta i Active Directory-granskning?
Ja. Stabil och repeterbara steg kan flyttas till schemalagda uppgifter eller arbetsflöden, medan undantag förblir synliga för en person att besluta.
Var passar Mon-Ai in?
Mon-Ai kan samla relaterad kontext och föreslå ett nästa steg genom verktyg som är tillgängliga för den styrande användaren. Högpåverkande utförande förblir kontrollerat och tillskrivbart.
Är utvärderingen begränsad till en demodatauppsättning?
Nej. 14-dagars testversionen är avsedd för validering mot din egen operativa modell. En guidad demo finns tillgänglig när scenariot kräver planering eller flera team.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.