Ett programvaruinventeringsverktyg som håller sig aktuellt av sig självt
En programvaruinventering är bara användbar så länge den är sann, och manuellt underhållna inventeringar slutar vara sanna inom några veckor. Monitics programvaruinventering samlas in automatiskt av samma agent som hanterar enheten: varje installerat program, med dess version, på varje maskin – uppdaterad när något faktiskt ändras, och kopplad till de säkerhets- och utgiftsfrågor som inventeringen är till för att besvara.
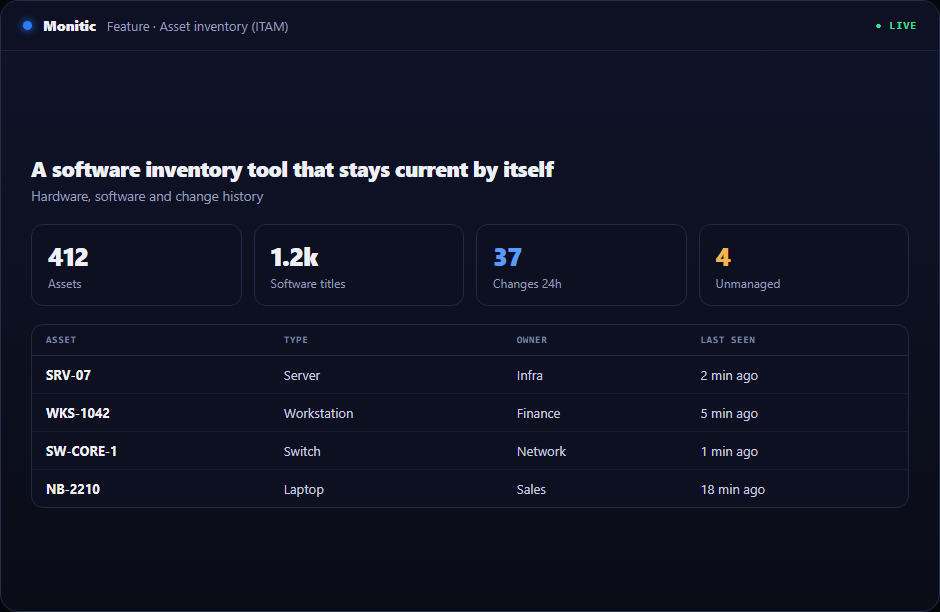
Varje applikation, varje version, varje enhet
Agenten inventerar installerad programvara med versionsdetaljer och håller den aktuell utan schemalagda genomsökningar eller agenter som måste aktiveras. Versionsgranularitet är skillnaden mellan en lista och ett verktyg: "Är den applikationen installerad" är en efterlevnadsfråga, men "vilka enheter kör fortfarande den sårbara versionen" är frågan som spelar roll under en incident – och Monitic besvarar den fleet-övergripande, per företag, per enhet, på sekunder. Obehörig programvara upptäcks på samma sätt: filtrera efter vad som inte borde finnas och se exakt var det finns.
Ändringsdetektering med spårbarhet
Insamlingen är kontrollsummebaserad – posten uppdateras endast när programvaran på en enhet faktiskt ändras, och varje ändring sparas som en daterad post. Ny applikation installerad på en server, en agenthanterad arbetsstation som tyst skaffar en torrentklient, ett kritiskt verktyg avinstallerat före ett fel: varje händelse är en post i spårloggen, inte en diff du rekonstruerar från gamla exporter. För revisioner besvarar spårloggen "vad har ändrats sedan förra granskningen" direkt; för drift håller den inventeringen tillräckligt ren för att ditt team faktiskt ska använda den.
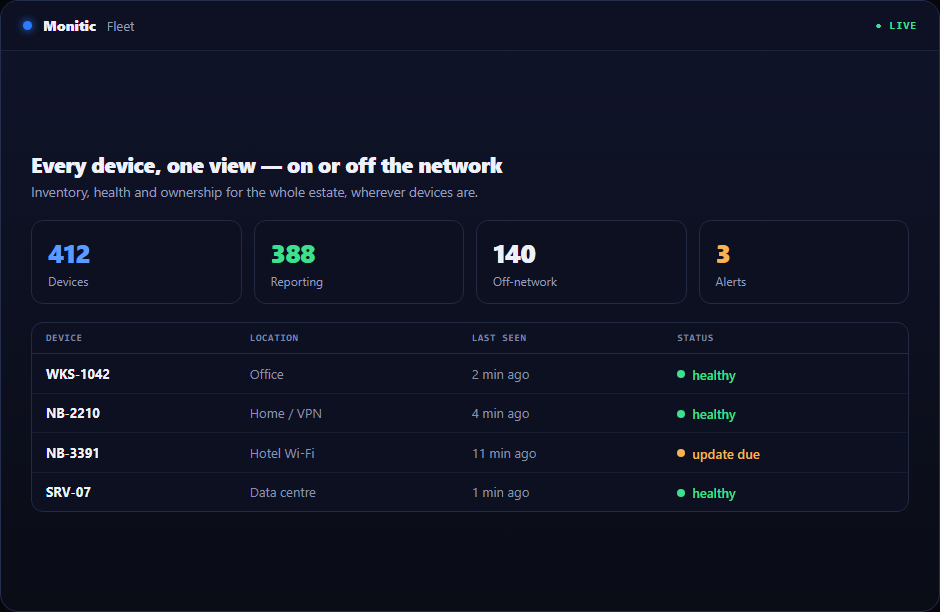
Från versioner till sårbarheter: CVE-matchning
Eftersom inventeringen känner till versioner kan den känna till exponering. Monitic matchar installerad programvara mot CVE-data, så inventeringen fungerar som upptäcktslager för Sårbarhetshantering: en nyligen publicerad CVE blir en konkret lista över påverkade enheter snarare än en forskningsuppgift. Därifrån sluter plattformen loopen – samma konsol som hittade de sårbara installationerna kan driva patchningen. Detta är det praktiska argumentet för en agent och en datamodell: inventeringen, risken och åtgärden delar samma källa till sanning.

Licenser och prenumerationer i samma vy
Programvara du distribuerar är pengar du spenderar. Monitics prenumerationshanterare spårar licenser och prenumerationer tillsammans med den distribuerade inventeringen, så att rättigheter och verklighet finns på samma plats – köpta platser jämfört med funna installationer, förnyelser synliga innan de auto-förnyas, och hyllvärmare identifierbara som gapet mellan de två. Se Prenumerationshantering för utgiftssidan av inventeringen.
Fungerar med
- Hårdvaruinventering – maskinerna under programvaran, ner till komponenter och diskhälsa.
- Prenumerationshantering – licens- och prenumerationsspårning mot faktisk distribution.
- Tillgångsinventeringsöversikt – hela ITAM-bilden över hanterade och upptäckta enheter.
- Sårbarhetshantering – CVE-detektering och åtgärd baserad på denna inventering.
Vanliga frågor
Agenten samlar in installerad programvara automatiskt och använder kontrollsummebaserad ändringsdetektering – posten uppdateras när något faktiskt ändras, och varje ändring sparas som en daterad spårpost.
Ja. Inventeringen registrerar versioner och matchar dem mot CVE-data, så en publicerad sårbarhet resulterar i en konkret lista över påverkade enheter.
Ja. Prenumerationshanteraren spårar licenser och prenumerationer tillsammans med distribuerad programvara, så du kan jämföra rättigheter med faktiska installationer och fånga förnyelser innan de inträffar.
Ja. Eftersom inventeringen är aktuell och fleet-övergripande, dyker oväntade applikationer upp så snart de visas – och varje installation är en daterad händelse i ändringsspåret.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.