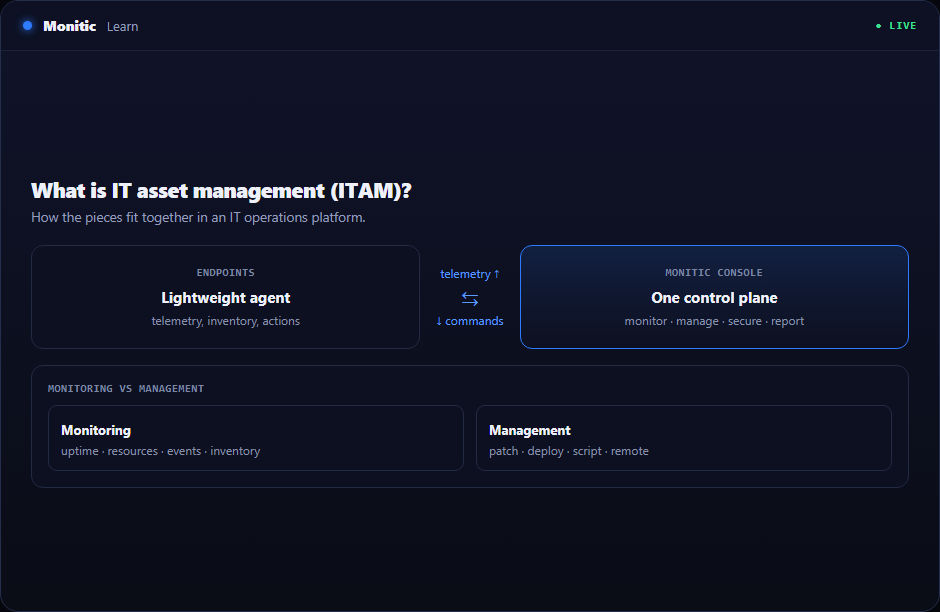
ITAM: definition och omfattning
En "tillgång" inom ITAM är allt av värde som IT-organisationen ansvarar för: bärbara datorer, servrar, bildskärmar, nätverksutrustning, den mjukvara som är installerad på dem, licenserna som tillåter den mjukvaran och molnprenumerationer som faktureras varje månad. ITAM upprätthåller den auktoritativa registret över allt — tillgångsregistret — och håller det registret korrekt när verkligheten förändras.
Korrekthet är hela spelet. Ett tillgångsregister som är 80% korrekt är troligen sämre än inget alls, eftersom människor litar på det och fattar beslut baserat på inaktuella data. Därför är modern ITAM byggd på automatisk upptäckt snarare än kalkylblad: agenter och nätverksskanningar fyller och uppdaterar registret kontinuerligt, och människor hanterar endast undantag.
Hur ITAM fungerar
Hårdvaruinventering
En endpoint-agent läser maskinens faktiska konfiguration — modell, serienummer, CPU, minne, diskar, anslutna bildskärmar, garanti-relevanta identifierare — och rapporterar den automatiskt. Nätverksupptäckt fyller i agentlösa enheter som skrivare, switchar och IoT-hårdvara. Resultatet är en inventering byggd på grundsanning, inte på vad inköp tror har skickats.
Mjukvaruinventering
Samma agent räknar upp installerade applikationer och versioner på varje enhet. Detta är den datamängd allt annat är beroende av: licensavstämning, sårbarhetsmatchning, skugganalys av IT och standardiseringsinsatser ("varför har vi fyra PDF-redigerare?").
Ändringsdetektering
Statiska ögonblicksbilder åldras omedelbart; den värdefulla signalen är förändring. Modern ITAM upptäcker och tidsstämplar avvikelser — RAM borttaget från en arbetsstation, en obehörig applikation som dyker upp, en disk som bytts ut, en enhet som slutat rapportera. Ändringshistorik förvandlar tillgångsregistret till en revisionskedja: när ett problem uppstår är "vad ändrades på den här maskinen nyligen?" vanligtvis den första diagnostiska frågan värd att ställa.
Licens- och prenumerationsspårning
Software asset management (SAM) — licensdelen av ITAM — stämmer av vad du köpt mot vad du installerat och faktiskt använder. Det spårar licensrättigheter, förnyelsedatum och per-säte-prenumerationer, och visar båda riktningarna av obalans: underlicensiering (revisions- och straffrisk från leverantörer) och överlicensiering (betalning för hyllvärmare och oanvända platser). Med SaaS som nu dominerar mjukvaruutgifterna är prenumerationsspårning — vem har en plats, vem har inte loggat in på 90 dagar — ofta den snabbaste källan till hårda besparingar som ITAM producerar.
Fördelar med ITAM
- Kostnadskontroll — återvinn oanvända licenser, anpassa prenumerationer, omfördela ledig hårdvara istället för att köpa ny.
- Revisionsberedskap — besvara leverantörslicensrevisioner och efterlevnadskrav med bevis istället för panik.
- Snabbare support — tekniker ser enhetens fulla konfiguration och historik så fort ett ärende kommer in.
- Livscykelplanering — ålders- och garantidata driver uppdateringsbudgetar istället för överraskningshaverier.
- Säkerhetsgrund — en korrekt inventering är förutsättningen för nästan varje säkerhetskontroll (se nedan).
ITAM som grund för säkerhet
Säkerhetsramverk placerar konsekvent tillgångsinventering som den första kontrollen, av en enkel anledning: du kan inte skydda det du inte vet finns. ITAM stöder säkerhet på konkreta sätt:
- CVE-matchning — mjukvaruinventeringen matchas mot sårbarhetsdatabaser, så "är vi exponerade för denna CVE?" blir en fråga, inte ett projekt. Detta är vad som gör riskbaserad patchhantering möjlig.
- Obehörig mjukvara och rogue-enheter — ändringsdetektering visar vad som dök upp på nätverket eller endpointen utan godkännande.
- Incidentresponskontext — när en maskin är komprometterad berättar dess inventering och ändringshistorik för responders vad som fanns på den och vad sprängradien kan vara.
- Patchtäckningsluckor — enheter som saknas i inventeringen är per definition opatchade och övervakade.
ITAM som stöd för ekonomi
Samma register tjänar CFO:n: avskrivningsscheman för tillgångar, kostnadsallokering per avdelning, garanti- och leasdeadlines, och ett försvarbart svar på "vad äger IT egentligen och vad är det värt?" När ITAM och inköp delar data blir uppdateringsplanering proaktiv — ersätta hårdvara enligt schema och budget istället för efter haverier — och mjukvaruförnyelser förhandlas med verkliga användningssiffror istället för leverantörslevererade.
Hur man väljer en ITAM-lösning (bästa praxis)
- Agentbaserad automatisk upptäckt — registret måste fyllas och uppdateras själv; manuell inmatning garanterar förfall. Samma agent som används för RMM kan vanligtvis ge rikare, realtidsinventering än en fristående skanner.
- Ändringsdetektering, inte bara ögonblicksbilder — verifiera att verktyget registrerar och varnar för hårdvaru-/mjukvaruavvikelser med tidsstämplar.
- Mjukvaru- och prenumerations täckning — installerade applikationer och SaaS-platser, med användningssignaler för återvinning.
- Integration med service desk — tillgångsposter bör visas automatiskt i ärenden; en ITAM-silo förlorar halva sitt värde. (Se vad ITSM är för varför enhetskontext förvandlar support.)
- Rapportering och export — revisionsredo licenspositioner, ålders-/garantirapporter och ekonomivänliga exporter.
- Täckning av agentlösa tillgångar — nätverksupptäckt för skrivare, nätverksutrustning och ohanterade enheter, så att registret speglar hela miljön.
Bästa praxis för process: tilldela ägarskap (varje tillgång har en ansvarig person eller team), stäm av inköp mot upptäckt månadsvis, och behandla varje enhet som hittas på nätverket men saknas i registret som en incident, inte en administrativ notering.
Se hur Monitic gör IT asset management → Monitic Asset Inventory
Vanliga frågor
Vad är skillnaden mellan ITAM och en CMDB?
ITAM spårar tillgångar som ägda objekt med kostnad, ägarskap och livscykel. En CMDB (configuration management database) modellerar konfigurationsobjekt och deras relationer — vilka tjänster är beroende av vilka servrar. De överlappar kraftigt och delar upptäcktsdata; ITAM är ekonomi- och ägarorienterat, en CMDB är tjänsteberoendeorienterad.
Vad är skillnaden mellan ITAM och SAM?
SAM (software asset management) är den del av ITAM som fokuserar på mjukvara: licenser, rättigheter, installationer och prenumerationer. Hårdvaruasset management är den andra halvan. Moderna plattformar hanterar båda från samma upptäcktsdata.
Hur förbättrar ITAM säkerheten?
Genom att göra inventeringen pålitlig. CVE-matchning, patchtäckning, detektering av obehörig mjukvara och incidentrespons är alla beroende av att veta exakt vilken hårdvara och mjukvara som finns — vilket är varför säkerhetsramverk listar tillgångsinventering som den grundläggande kontrollen.
Hur ofta bör tillgångsinventeringen uppdateras?
Kontinuerligt. Agentbaserad upptäckt rapporterar ändringar i nära realtid; periodiska manuella revisioner verifierar sedan kanterna (agentlösa enheter, förrådsrum, avvecklingar). Om din inventering har ett "senast uppdaterad"-datum mätt i månader är det ett historiskt dokument, inte ett operativt verktyg.