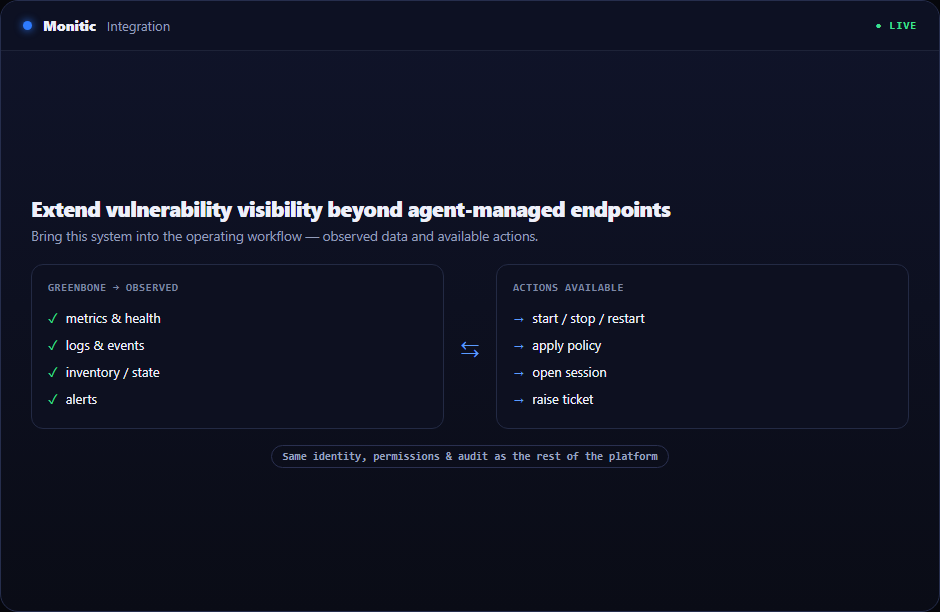
Utöka sårbarhetsinsyn bortom agenthanterade slutpunkter
Greenbone och OpenVAS skannar infrastruktur och enheter som inte kan köra en slutpunktsagent. Monitic normaliserar dessa fynd tillsammans med inventeringsbaserade CVE:er.
Operativ mognad handlar mindre om att ha en till instrumentpanel än om att förkorta avståndet mellan bevis och åtgärd. Monitic bäddar in Greenbone-integration i kontrollplanet som används för arbete med slutpunkter, tjänster, säkerhet och infrastruktur.
Varför detta arbetsflöde är viktigt
En instrumentpanel är inte en operativ modell. Utan ägarskap, en godkänd åtgärdssökväg och ett bevarat resultat har teamet bara flyttat observationen. Monitic utformar Greenbone-integration för att slutföra arbetet snarare än att visa ytterligare en lista.
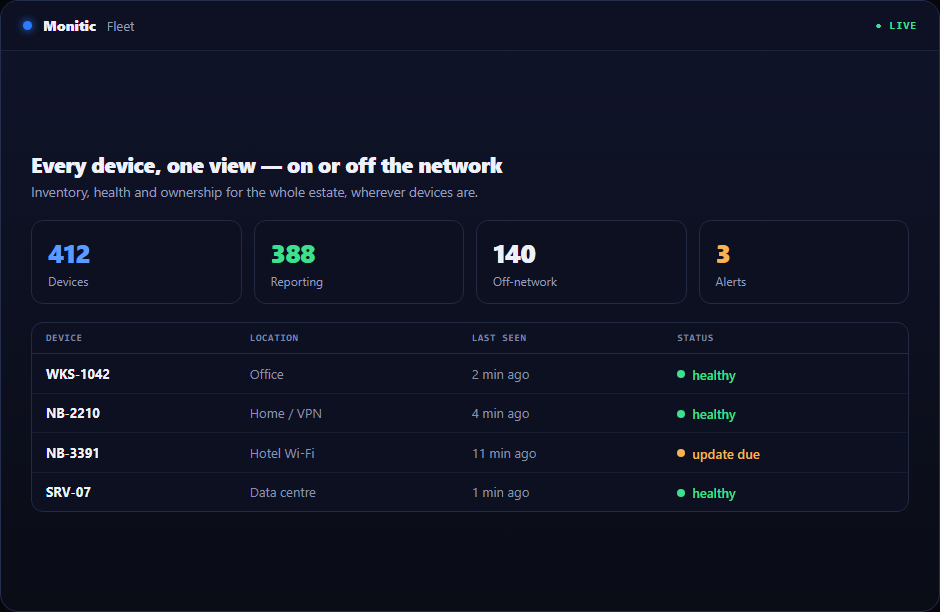
Resultatet är spårbar rörelse från signal på flottnivå till en ansvarig resurs. En ledning kan se aggregeringen, en operatör kan borra ner i orsaken och en revisor kan identifiera personen och resultatet utan att återskapa kedjan från flera exportfiler.
Hur Greenbone-integration ser ut i Monitic
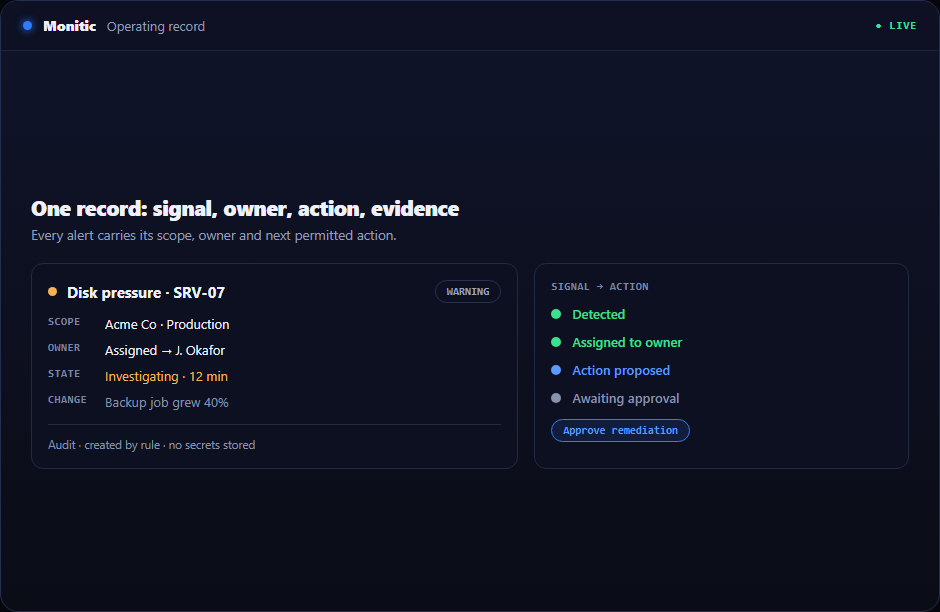
Anslut via Greenbone API. Presentationen betonar tillstånd, omfattning, ägarskap och undantag så att en operatör kan avgöra om Greenbone-integration kräver åtgärd nu.
Sammanfoga nätverks- och slutpunktssårbarhetsfynd. Operatören arbetar från samma post som används för övervakning och rapportering, så målinriktning beror inte på en separat underhållen värdnamnslista eller kalkylblad.
Bevara enhetskontext och åtgärdsägarskap. Godkännandegrindar kan skydda högriskarbete, och granskningsspåret behåller stabila identifierare istället för känslig nyttolast eller informella anteckningar.
Utvärderingskontrollpunkter för Greenbone-integration
En användbar utvärdering bör bevisa arbetsflödet mot verklig omfattning snarare än en polerad demodatabas. Använd följande kontrollpunkter när du validerar Greenbone-integration:
- Tillstånd: Verifiera att plattformen kan ansluta via Greenbone API och att tidsstämplar, företagsägarskap och undantag är förståeliga för en operatör som inte konfigurerade funktionen.
- Åtgärd: Bekräfta att auktoriserade tekniker kan sammanfoga nätverks- och slutpunktssårbarhetsfynd utan att få bredare åtkomst än uppgiften kräver.
- Bevis: Kontrollera att Monitic kan bevara enhetskontext och åtgärdsägarskap och att resultatet är användbart i en operativ genomgång, kundkonversation eller granskning.
Registrera baslinjetid, antal berörda konsoler och tillgängliga bevis före Monitic. Upprepa samma scenario i provperioden. Jämförelsen bör visa om Greenbone-integration minskar överlämningar såväl som att slutföra den tekniska uppgiften.
Från bevis till verifierad åtgärd
- Avgränsa före sökning. Fastställ kund- eller affärsgräns och avsett resultat.
- Inspektera före förändring. Granska aktuellt tillstånd, senaste aktivitet och beroenden.
- Auktorisera före utförande. Tillämpa den roll-, godkännande- eller underhållsregel som är lämplig för påverkan.
- Mät efter utförande. Bekräfta det tekniska resultatet och dess operativa effekt.
Den ordningen minskar både oavsiktlig räckvidd och för tidig avslutning.

Affärsvärde bortom funktionen
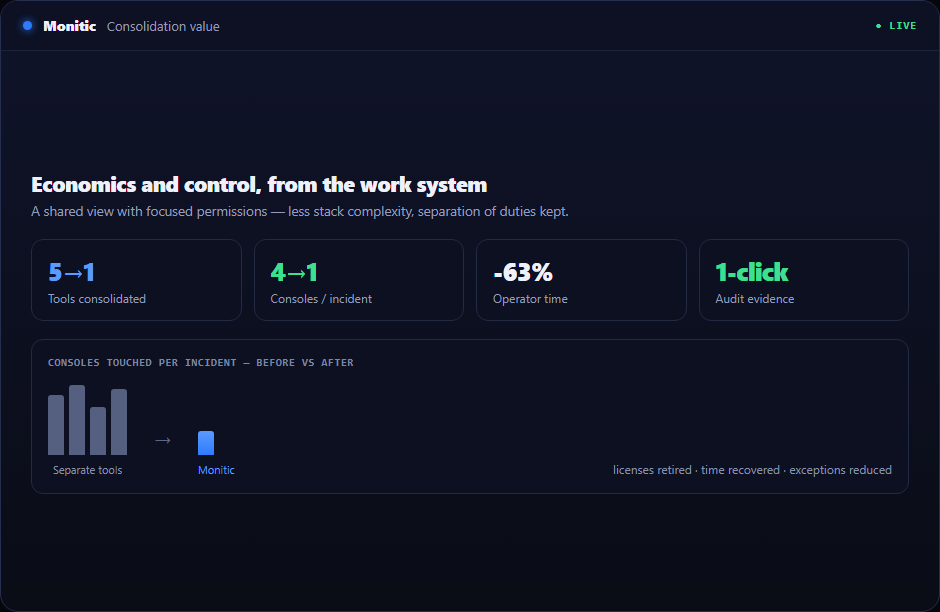
Verktygskonsolidering bör inte byta flera smala kontroller mot en obegränsad superkonsol. Greenbone-integration kombinerar en delad vy med fokuserade behörigheter, så att team kan minska stackkomplexiteten samtidigt som de behåller funktionsseparation.
Ledare kan utvärdera både ekonomi och kontroll: pensionerade licenser, återvunnen operatörstid, minskade undantag och bevis som genereras direkt från arbetssystemet.
Anslutet till resten av plattformen
Det starkaste resultatet kommer från slingan kring Greenbone-integration: levande bevis, ansvarsfullt arbete, kontrollerad utförande och verifierad rapportering. Automation och AI accelererar den slingan endast genom de behörigheter som redan beviljats den styrande operatören.
Vanliga frågor
Är Greenbone-integration lämplig för MSP-verksamhet?
Ja. Rot-klientägarskap och företagsisolering låter en MSP standardisera arbetsflödet över kunder utan att blanda deras resurser eller teknikeråtkomst.
Måste tekniker få leverantörs- eller plattformsadministratörsautentiseringsuppgifter?
Nej. Fokuserade Monitic-behörigheter exponerar det nödvändiga arbetsflödet samtidigt som bred delad administration undviks där integrationen och åtgärdsmodellen tillåter.
Kan rapporter använda samma livedata?
Ja. Rapportering läser de operativa posterna bakom arbetsflödet, vilket minskar beroendet av skärmdumpar och manuellt uppdaterade kalkylblad.
Kan vi testa Greenbone-integration före utrullning?
Ja. Använd en avgränsad klient, enhetsgrupp eller integration i 14-dagars provperioden och jämför aktuellt tillstånd, åtgärdsresultat och granskningsbevis med dina acceptanskriterier.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.