Monitic + FortiGate
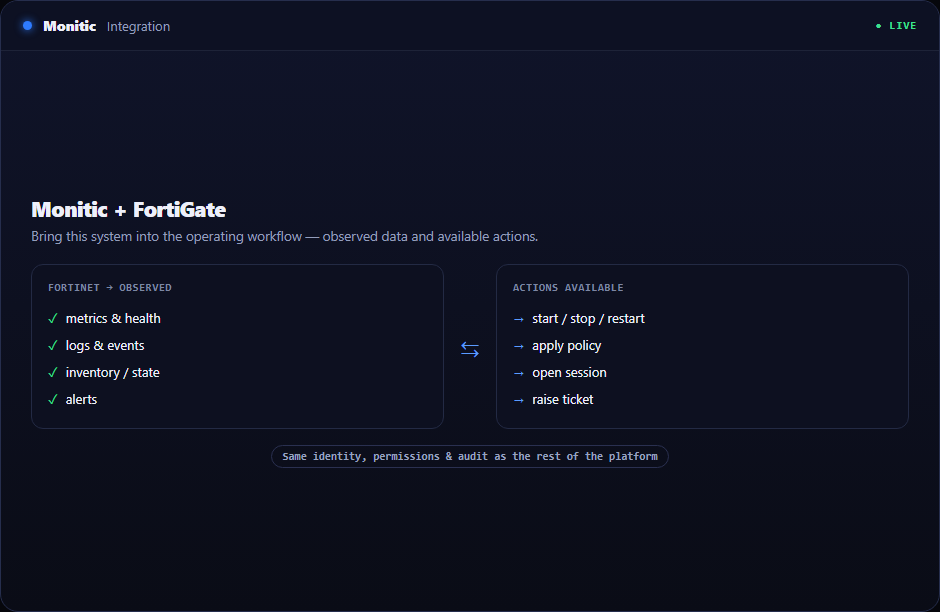
FortiGate-brandväggar sitter i centrum av de nätverk Monitic hanterar, och felsökning innebär vanligtvis att du lämnar din hanteringskonsol, loggar in i FortiOS och gräver igenom policyer manuellt. Monitic FortiGate-integration tar bort det kontextbytet. Monitic ansluter till brandväggen via dess REST API och hämtar enhetshälsa, gränssnittsövervakning, policy- och regelöversikt samt DHCP-data till samma konsol som redan hanterar dina enheter.
Det teamen märker först är policyuppslagsdiagnostiken. Istället för att läsa en regelbas uppifrån och ner för att förstå varför en anslutning misslyckas, beskriver du trafiken och Monitic returnerar ett utslag – blockerad eller tillåten – tillsammans med den matchande regeln. Frågan "är det brandväggen?" som öppnar så många ärenden får ett konkret svar på några sekunder.
Vad synkas
| Data | Vad du får i Monitic |
|---|---|
| Enhetshälsa | Brandväggsstatus tillsammans med resten av din övervakade flotta, så en försämrad FortiGate syns på samma ställe som en försämrad server |
| Gränssnittsövervakning | Per-gränssnittsöversikt, så du kan se vilka länkar som bär trafik och vilka som har tystnat |
| Policyer och regler | Regelbasen, läsbar i Monitic – ingen FortiOS-inloggning krävs för att kontrollera vad en policy gör |
| DHCP-scope och leases | Vilka scope som finns, hur de används och vilken klient som innehar vilken lease – användbart när du spårar en enhet från IP till ägare |
Vad du kan göra
| Åtgärd | Vad den gör |
|---|---|
| Policyuppslag | Beskriv ett trafikflöde och få ett blockerad/tillåten-utslag med matchande regel – det snabbaste sättet att svara på "varför är denna trafik blockerad" |
| Spåra en IP | Kombinera DHCP-leasedata med Monitics enhetsinventering för att identifiera maskinen bakom en adress |
| Övervaka hälsa flottövergripande | Inkludera FortiGate-enhetshälsa i den övervakning och alerting du redan kör för enheter |
Sammanfattning av installation
Installationen är API-baserad; inget installeras på brandväggen.
- Skapa API-uppgifter på FortiGate med läsåtkomst till de områden du vill att Monitic ska se.
- I Monitic, lägg till FortiGate under integrationer och ange enhetsadress och uppgifter.
- Monitic ansluter via REST API och börjar samla in enhetshälsa, gränssnitt, policyer och DHCP-data.
Från den punkten visas brandväggen i Monitic som vilken annan hanterad tillgång som helst, och policyuppslagsdiagnostiken är tillgänglig på begäran.

Fungerar med resten av din stack
FortiGate-integrationen matar Monitics brandväggshantering-modul, där den sitter bredvid dina andra perimetereenheter. Har du en blandad miljö? Monitic pratar även med OPNsense och Sophos Firewall – en konsol för alla. Bläddra bland allt annat på integrationshubben.
Vanliga frågor
Kräver detta en agent på FortiGate?
Nej. Integrationen använder FortiGate REST API. Du skapar API-uppgifter på brandväggen och Monitic ansluter till den – ingen programvara installeras på enheten.
Vad returnerar policyuppslaget egentligen?
Ett utslag för trafiken du beskriver – blockerad eller tillåten – plus regeln som gav det utslaget. Det förvandlar policyfelsökning från att läsa regelbasen till att ställa en direkt fråga.
Kan Monitic redigera FortiGate-regler?
Integrationen är byggd för synlighet och diagnostik: hälsa, gränssnitt, policy- och regelöversikt, DHCP-data och policyuppslag. Regeländringar stannar i din befintliga FortiGate-ändringsprocess.
Hur många FortiGates kan jag ansluta?
Integrationen är flottorienterad – varje enhet du lägger till visas i samma brandväggshanteringsvy, så multisite-miljöer övervakas sida vid sida.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.