Ta med containerlivscykel och loggar in i IT-arbetsflödet
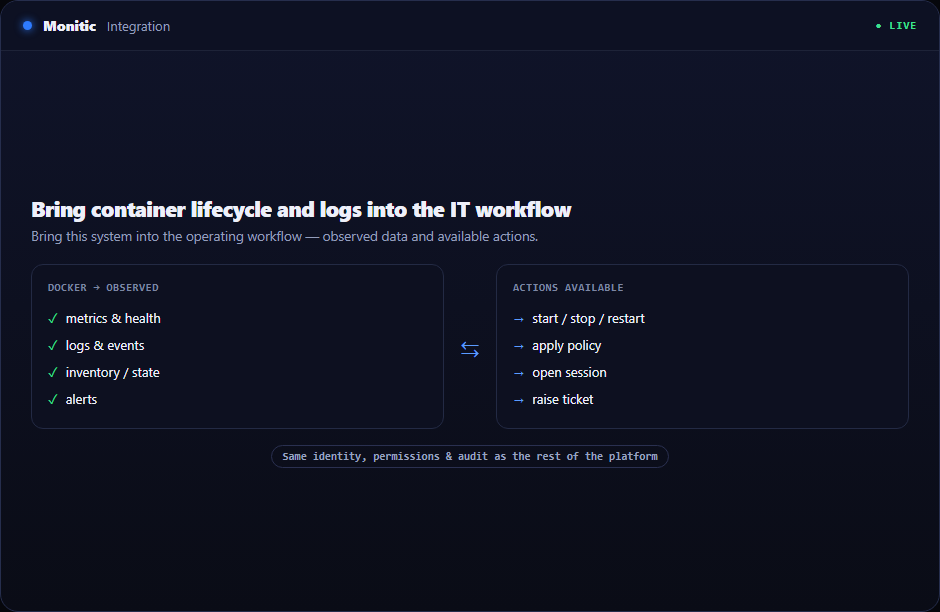
Docker-integration ger support- och infrastrukturteam den operativa insyn de behöver utan att kräva direkt skalåtkomst för varje undersökning.
Docker-integration hör hemma i det operativa arbetsflödet, inte i ett fristående verktyg. Monitic placerar den bredvid tillgången, företaget, teknikern, ärendet, automatiseringen och rapporten som ger datan mening. Teamen får förmågan utan att acceptera ytterligare en identitetsgräns eller en ny konsol att förena.
Varför detta arbetsflöde är viktigt
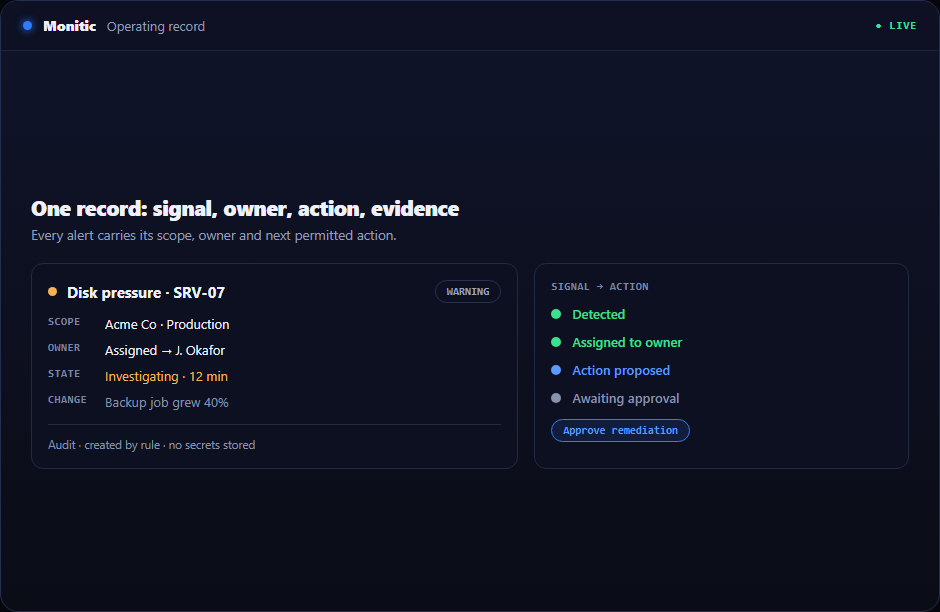
Den dolda kostnaden är överlämningen. Ett tekniskt korrekt resultat kan ändå hamna i fel kundkö, missa ett underhållsfönster eller förbli olöst eftersom ingen ägare var kopplad. Ett användbart Docker-integrationsarbetsflöde måste koppla samman signal, ansvar, åtgärd och bevis.
En gemensam kontrollpanel gör sekvensen tydlig: bestäm omfattning, inspektera aktuellt tillstånd, välj en auktoriserad åtgärd och verifiera resultatet. Docker-integration deltar i den sekvensen med samma ägar- och granskningskonventioner som resten av Monitic.
Hur Docker-integration ser ut i Monitic
Lista containrar och aktuellt tillstånd. Historik och aktuellt tillstånd finns tillsammans, vilket hjälper tekniker att skilja en övergående händelse från bestående avvikelse och välja proportionerlig åtgärd.
Starta och stoppa containrar via behörighetsstyrda åtgärder. När ett annat team måste delta, för överlämningen med sig den påverkade resursen, bevis och önskat resultat snarare än en vag sammanfattning.
Strömma loggar bredvid värd-, ärende- och tjänstkontext. Styrning följer arbetsflödet från val till verifiering, snarare än att dyka upp som en separat efterlevnadsuppgift efter ändringen.
Utvärderingskontrollpunkter för Docker-integration
En användbar utvärdering bör bevisa arbetsflödet mot verklig omfattning snarare än en polerad demodemonstration. Använd följande kontrollpunkter vid validering av Docker-integration:
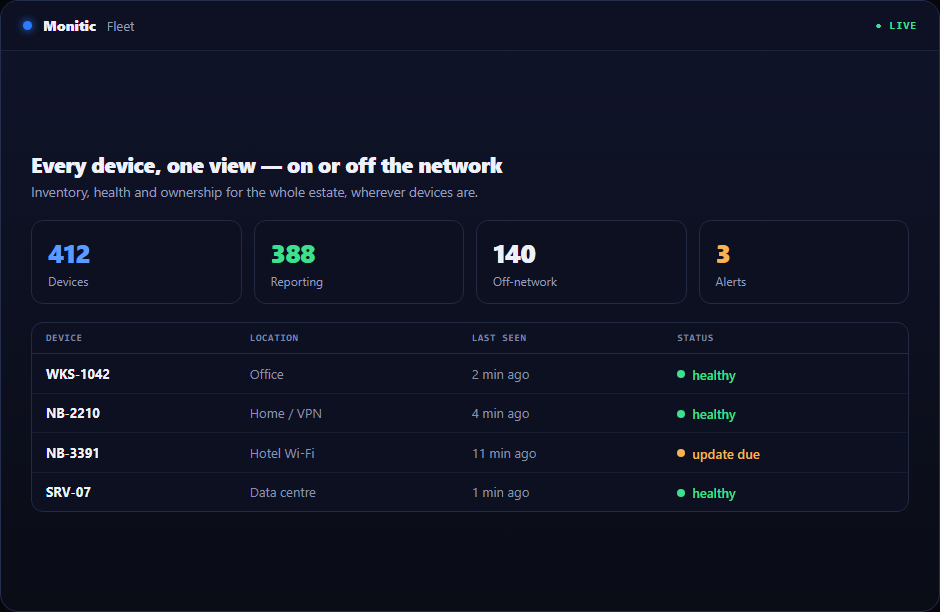
- Tillstånd: Verifiera att plattformen kan lista containrar och aktuellt tillstånd och att tidsstämplar, företagsägarskap och undantag är begripliga för en operatör som inte konfigurerade funktionen.
- Åtgärd: Bekräfta att auktoriserade tekniker kan starta och stoppa containrar via behörighetsstyrda åtgärder utan att få bredare åtkomst än uppgiften kräver.
- Bevis: Kontrollera att Monitic kan strömma loggar bredvid värd-, ärende- och tjänstkontext och att resultatet är användbart i en operativ genomgång, kundkonversation eller granskning.
Notera baslinjetid, antal berörda konsoler och tillgängliga bevis före Monitic. Upprepa samma scenario i provperioden. Jämförelsen bör visa om Docker-integration minskar överlämningar såväl som att slutföra den tekniska uppgiften.
Från bevis till verifierad åtgärd
- Formulera frågan. Identifiera företaget, tjänstepåverkan och resursen som är involverad i Docker-integration.
- Validera bevisen. Jämför aktuellt tillstånd med historik, inventering och relaterade varningar eller förfrågningar.
- Välj en kontrollerad väg. Tilldela, godkänn, automatisera eller utför med den snävaste lämpliga behörigheten.
- Bekräfta resultatet. Behåll framsteg, resultat och eventuella undantag för nästa genomgång.
Disciplinen är enkel: ingen åtgärd utan omfattning, inget avslut utan verifiering.

Affärsvärde bortom funktionen
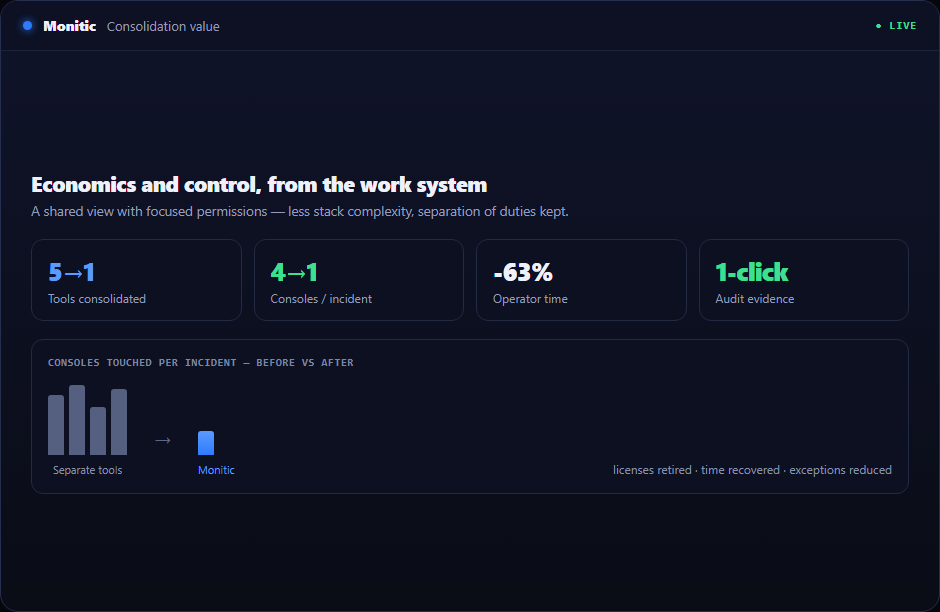
Det kommersiella fallet för Docker-integration inkluderar den mänskliga kostnaden runt licensen: underhåll av kopplingar, upprepad utbildning, dubbla agenter, förnyelseadministration och minuter förlorade till varje kontextbyte. Konsolidering återför den kapaciteten till tjänsteleverans.
Eftersom Monitic återanvänder identitets-, tillgångs-, ärende-, automatiserings- och rapporteringsgrunder, kräver varje ny funktion mindre implementeringsarbete än en annan punktprodukt.
Ansluten till resten av plattformen
Den delade datamodellen låter Docker-integration bidra till fleet-dashboards, ärenden, schemalagda rapporter och AI-assisterad diagnostik. Team slipper bygga anpassad limkod bara för att bära ett företags-ID och tillgångsnamn från upptäckt till lösning.
Vanliga frågor
Kan vi införa Docker-integration utan att ersätta angränsande system?
Ja. Monitic kan börja som det operativa lagret kring det omedelbara arbetsflödet och expandera när integrationer och delad kontext visar sig användbara.
Hur begränsas underanvändare?
En begränsad underanvändare måste först tillåtas in i företaget; RBAC styr sedan vilka operationer som är tillgängliga där. Klientägarskapet förblir förankrat i rotkontot.
Behandlas AI-åtgärder annorlunda än mänskliga åtgärder?
AI-styrda operationer använder den mänskliga direktörens omfattning och kan ha dubbel attribution. Chef-godkända åtgärder är utformade för att stanna vid en bekräftelsegräns.
Var kan vi se paketering?
Börja med prissidan och validera den nödvändiga modulen under 14-dagars provperioden. En demo kan kartlägga förmågan till en fasad konsolideringsplan.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.