فحص CVE بدون الماسح
أداة فحص CVE التقليدية تستجوب نقاط النهاية من الخارج: جدولة فحص، إدارة بيانات الاعتماد، انتظار النافذة، أمل ألا يكون شيء نائماً أو خارج الشبكة. Monitic تعكس النموذج. الوكيل يحتفظ بالفعل بمخزون مباشر لكل حزمة وإصدار مثبت — لذا يصبح كشف CVE مشكلة مطابقة، وليس مشكلة فحص. قم بمزامنة NVD، طابقه مع ما هو مثبت فعلياً، ويتم تحديد كل نقطة نهاية متأثرة فور وصول البيانات.
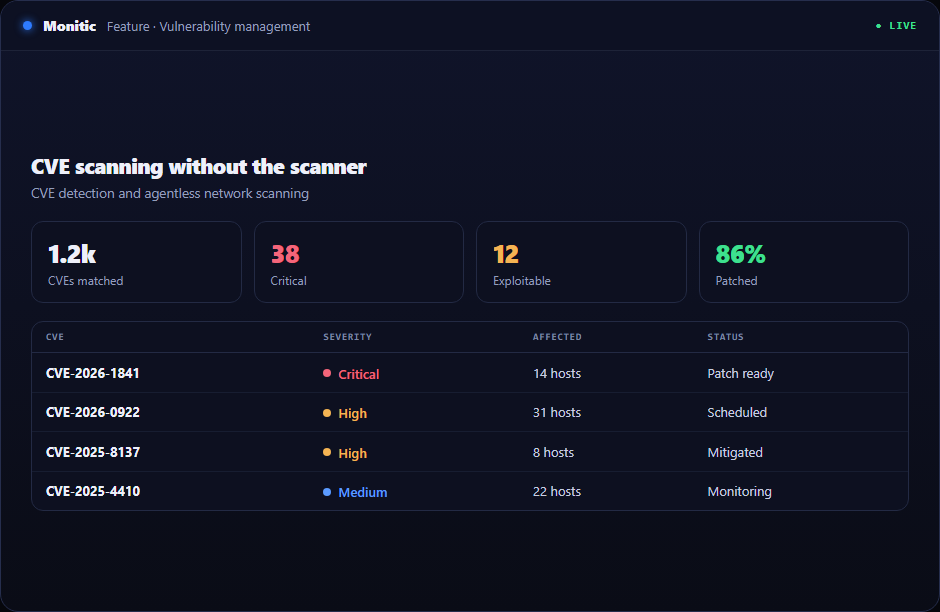
مزامنة NVD، مطابقة مع ما هو مثبت فعلياً
تحافظ Monitic على تحديث بيانات CVE من خلال مزامنة NVD وتقييمها مقابل مخزون البرامج المباشر الذي يبلغ عنه كل وكيل. المطابقة تستند إلى الحقيقة الأساسية: الحزم والإصدارات الدقيقة على كل جهاز الآن — وليس تصدير أصول الربع الماضي، ولا بصمة مأخوذة من فحص المنفذ.
- مزامنة مستمرة مع NVD تحافظ على حداثة بيانات الثغرات
- مطابقة ضد المخزون المباشر — الإصدارات كما هي مثبتة، لكل نقطة نهاية
- نشر CVE جديد يعني تحديد الأجهزة المتأثرة، دون انتظار دورة فحص
بالنسبة لمسؤول أمن المعلومات (CISO)، الفرق العملي هو حساب نافذة التعرض: زمن الكشف محدود بمزامنة البيانات، وليس بعدد المرات التي يمكنك فيها تشغيل فحص على الأسطول بأكمله.
لا حاجة لجهاز ماسح لـ CVEs النقاط النهائية
نظراً لأن الكشف يعتمد على المخزون الذي يحتفظ به الوكيل بالفعل، فلا يوجد شيء إضافي لنشره لتغطية CVE للنقاط النهائية — لا جهاز، ولا جدول فحص، ولا توصيلات فحص معتمد، ولا حمل شبكة من استجواب آلاف الأجهزة.
- بدون بنية تحتية إضافية لكشف CVE للنقاط النهائية
- الأجهزة البعيدة والمتنقلة مغطاة أينما يبلغ الوكيل
- لا بقع عمياء في وقت الفحص للأجهزة التي كانت مغلقة أثناء النافذة
بالنسبة لأجهزة الشبكة والأصول الأخرى التي لا يمكنها تشغيل وكيل، تقوم المنصة بإقران هذا مع فحص ثغرات الشبكة عبر Greenbone — تغطية النقاط النهائية والشبكة تحت وحدة تحكم واحدة.
النتائج التي توجه مباشرة إلى الإصلاح
CVE مطابق في Monitic ليس سطر تقرير؛ إنه عنصر عمل على منصة تنفيذ. النتائج القابلة للتصحيح تتدفق إلى إدارة التصحيحات وتنشر عبر نفس الوكيل الذي أظهرها. الأخرى توجه إلى سير عمل المعالجة كإصلاحات مبرمجة. عندما يتم تحديث المخزون، تختفي النتيجة — إغلاق يمكنك إثباته، وليس افتراضه.
- نقرة واحدة من نتيجة CVE إلى نشر التصحيح
- معالجة مبرمجة للنتائج بدون تصحيح من البائع
- تحقق تلقائي مع عكس المخزون المباشر للإصلاح

يعمل مع
كشف CVE هو الركيزة النهائية لـ إدارة الثغرات. يعمل جنباً إلى جنب مع فحص ثغرات الشبكة للأصول بدون وكيل و سير عمل المعالجة للإغلاق — مع إدارة التصحيحات كمحرك معالجة لكل ما هو قابل للتصحيح.
الأسئلة الشائعة
من أين تأتي بيانات الثغرات؟
من قاعدة بيانات الثغرات الوطنية (NVD)، تتم مزامنتها باستمرار ومطابقتها مع مخزون البرامج المباشر لكل نقطة نهاية.
هل أحتاج إلى جدولة عمليات الفحص؟
ليس للنقاط النهائية. الكشف يتبع المخزون: عندما يبلغ الوكلاء عن البرامج المثبتة وتتزامن بيانات NVD، تظهر المطابقات تلقائياً. لا توجد نافذة فحص للتخطيط ولا جهاز لتشغيله.
ماذا عن الأجهزة التي لا يمكنها تشغيل وكيل؟
تلك مغطاة بفحص ثغرات الشبكة عبر تكامل Greenbone، مع تسليم النتائج إلى نفس وحدة التحكم مثل CVEs النقاط النهائية.
شاهد Monitic على أسطولك الخاص
تجربة كاملة الميزات لمدة 14 يوماً · دون بطاقة ائتمان · أسطولك الحقيقي في وحدة التحكّم من اليوم الأول.